NIS2, ottobre 2026: misure di sicurezza dimostrabili
Per i soggetti NIS inseriti nel 2025, le misure di base vanno adottate entro 18 mesi dalla comunicazione ACN. Quali evidenze documentali possono aiutare.
Continua a leggere →La tua documentazione è davvero pronta per il 20 gennaio 2027?
Dal 2027 potrai consegnare la documentazione delle macchine in digitale. QRcube® supporta la gestione e la conservazione di questa documentazione, con tracciabilità delle versioni e la versione cartacea sempre disponibile quando serve.
ContattaciNon basta consegnare la scheda al cliente: a ogni revisione prevista dall’art. 31, par. 9, devi reinviarla ai destinatari riforniti negli ultimi 12 mesi. Mancata trasmissione o aggiornamento: sanzioni amministrative fino a 60.000 €.
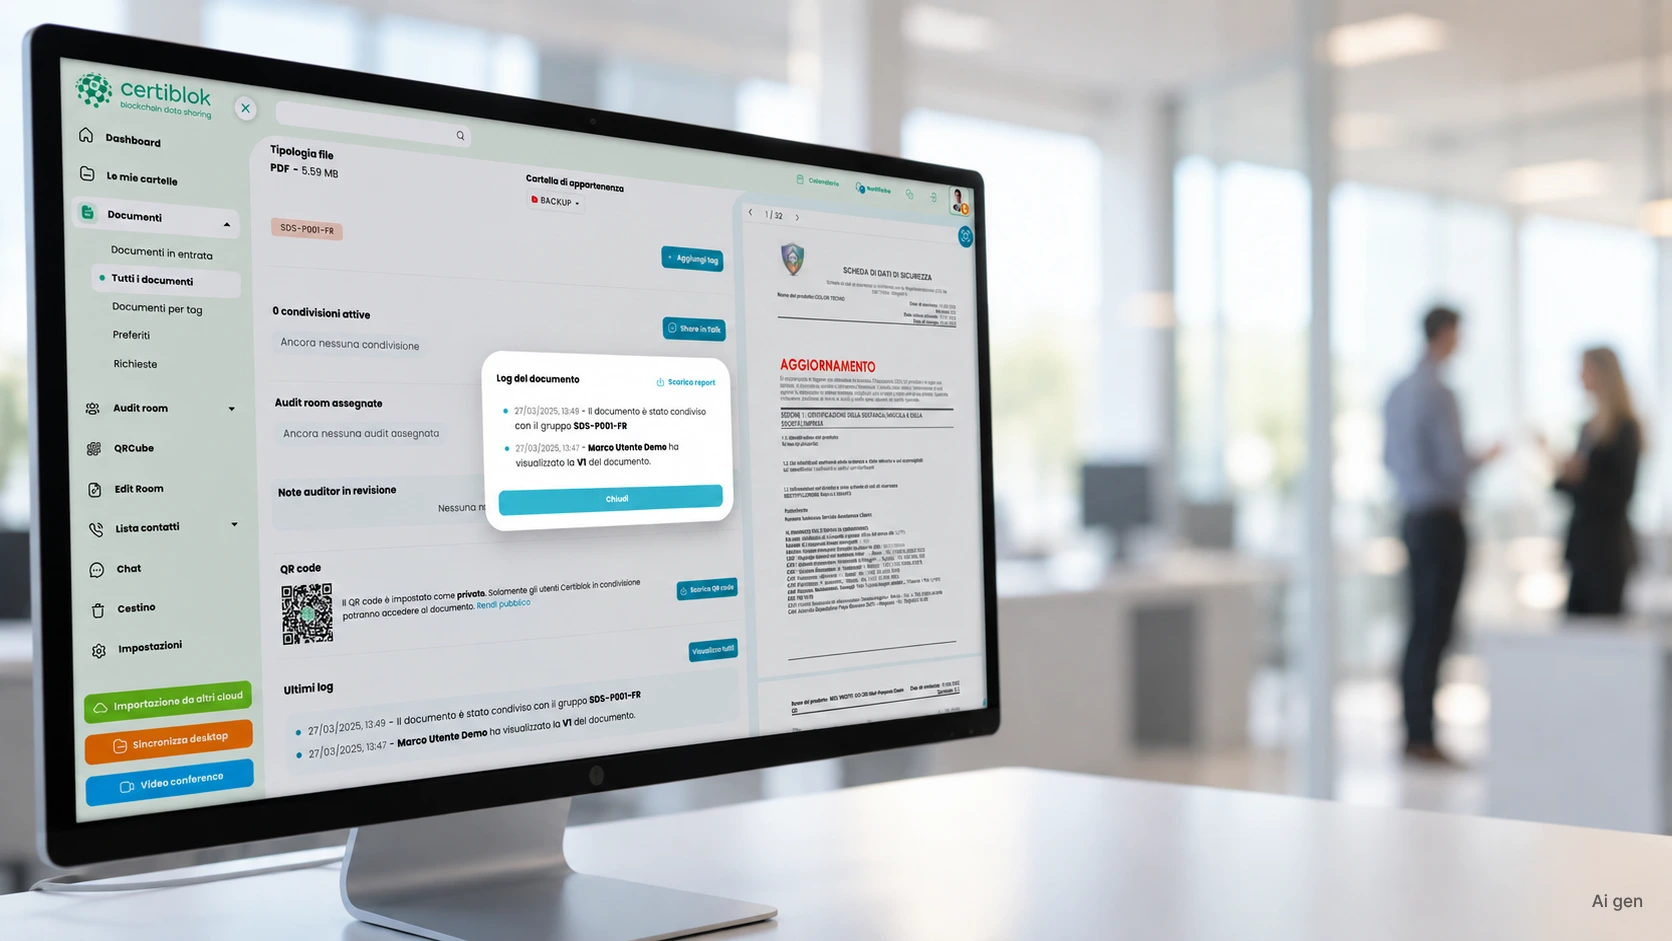
Con SDS Manager invii le schede ai tuoi clienti, propaghi gli aggiornamenti a chi li ha ricevuti e conservi il registro di ogni trasmissione. Tutto tracciato, a supporto della conformità.
ContattaciAiutiamo aziende e studi professionali a tenere fascicoli e documenti sempre tracciabili. Certiblok S.r.l. ha un sistema di gestione certificato UNI CEI EN ISO/IEC 27001, dati ospitati in UE con trattamento secondo il GDPR, a supporto di Regolamento Macchine (UE) 2023/1230, REACH, NIS2, DORA e delle vostre certificazioni ISO.
Nessuna carta di credito richiesta · Piano Starter disponibile
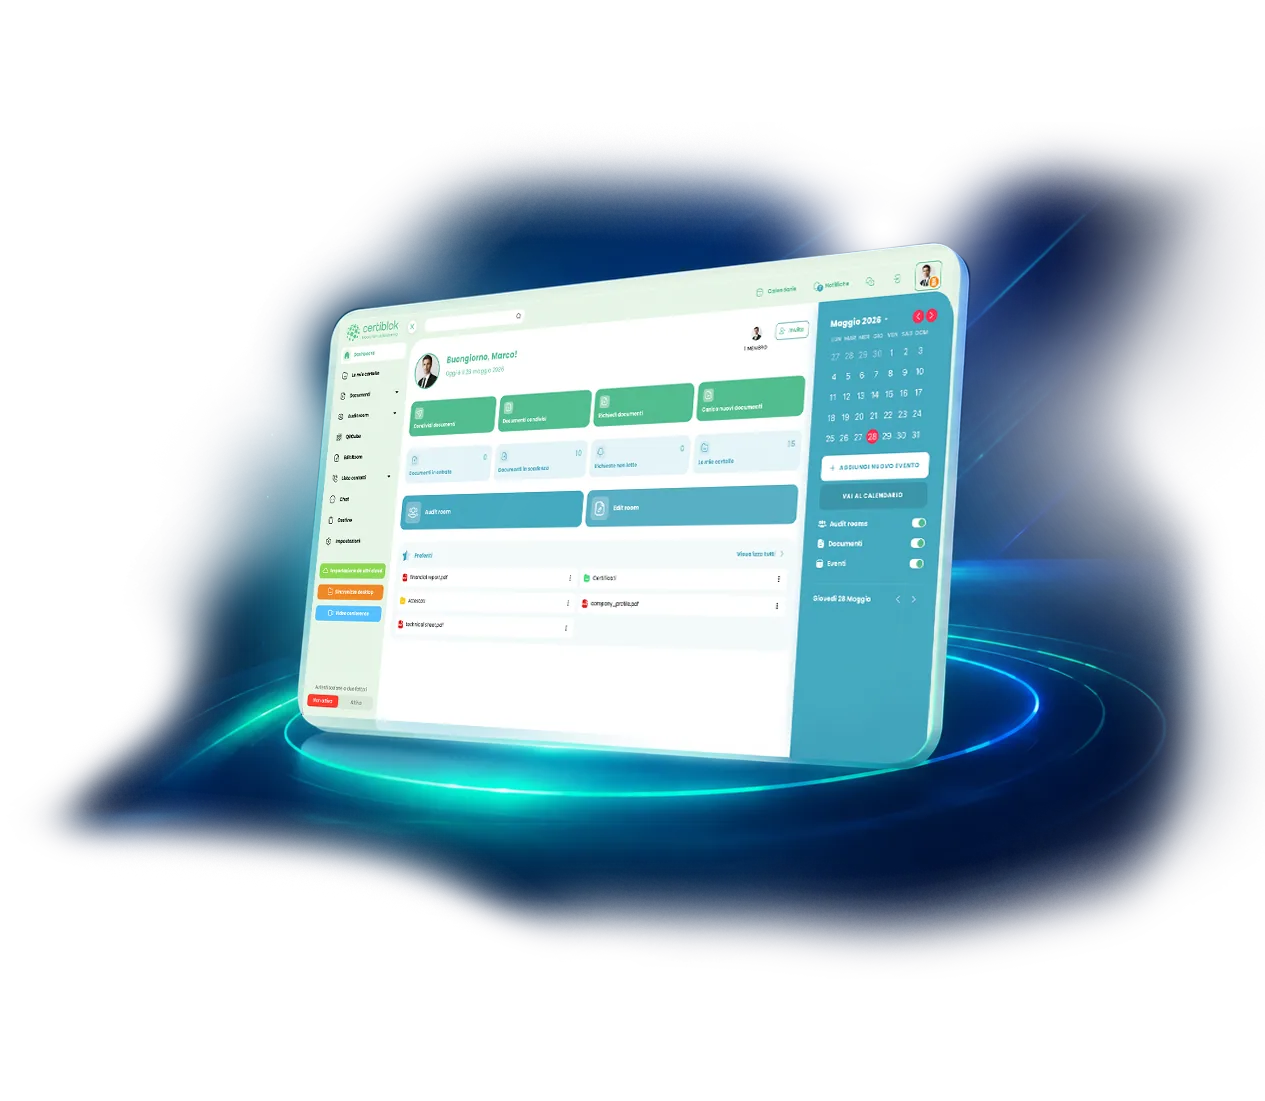
Sempre più Aziende affidano ogni giorno a Certiblok i propri documenti critici.Sicurezza, ordine e collaborazione nello stesso ambiente.
Dati verificati sul profilo Capterra il 10 settembre 2026
“Uso Certiblok per schede tecniche e di sicurezza dei prodotti chimici, dove la condivisione con gli utilizzatori è obbligatoria. Ottima interfaccia, condivisione rapida ed efficace e controllo delle scadenze molto più semplice.”
“Sono un consulente aziendale: Certiblok è lo strumento che uso per la gestione documentale con i clienti, con la massima sicurezza informatica.”
“Servizio fondamentale per un'azienda: documenti, corsi e certificazioni sempre aggiornati, ordinati, sicuri e fruibili.”
Con la Condivisione Certiblok non invii file: crei connessioni sicure. Condividi documenti con chi vuoi o richiedili a clienti e fornitori senza registrazione, con controllo DRM® completo, versionamento automatico e file cifrati con AES-256.

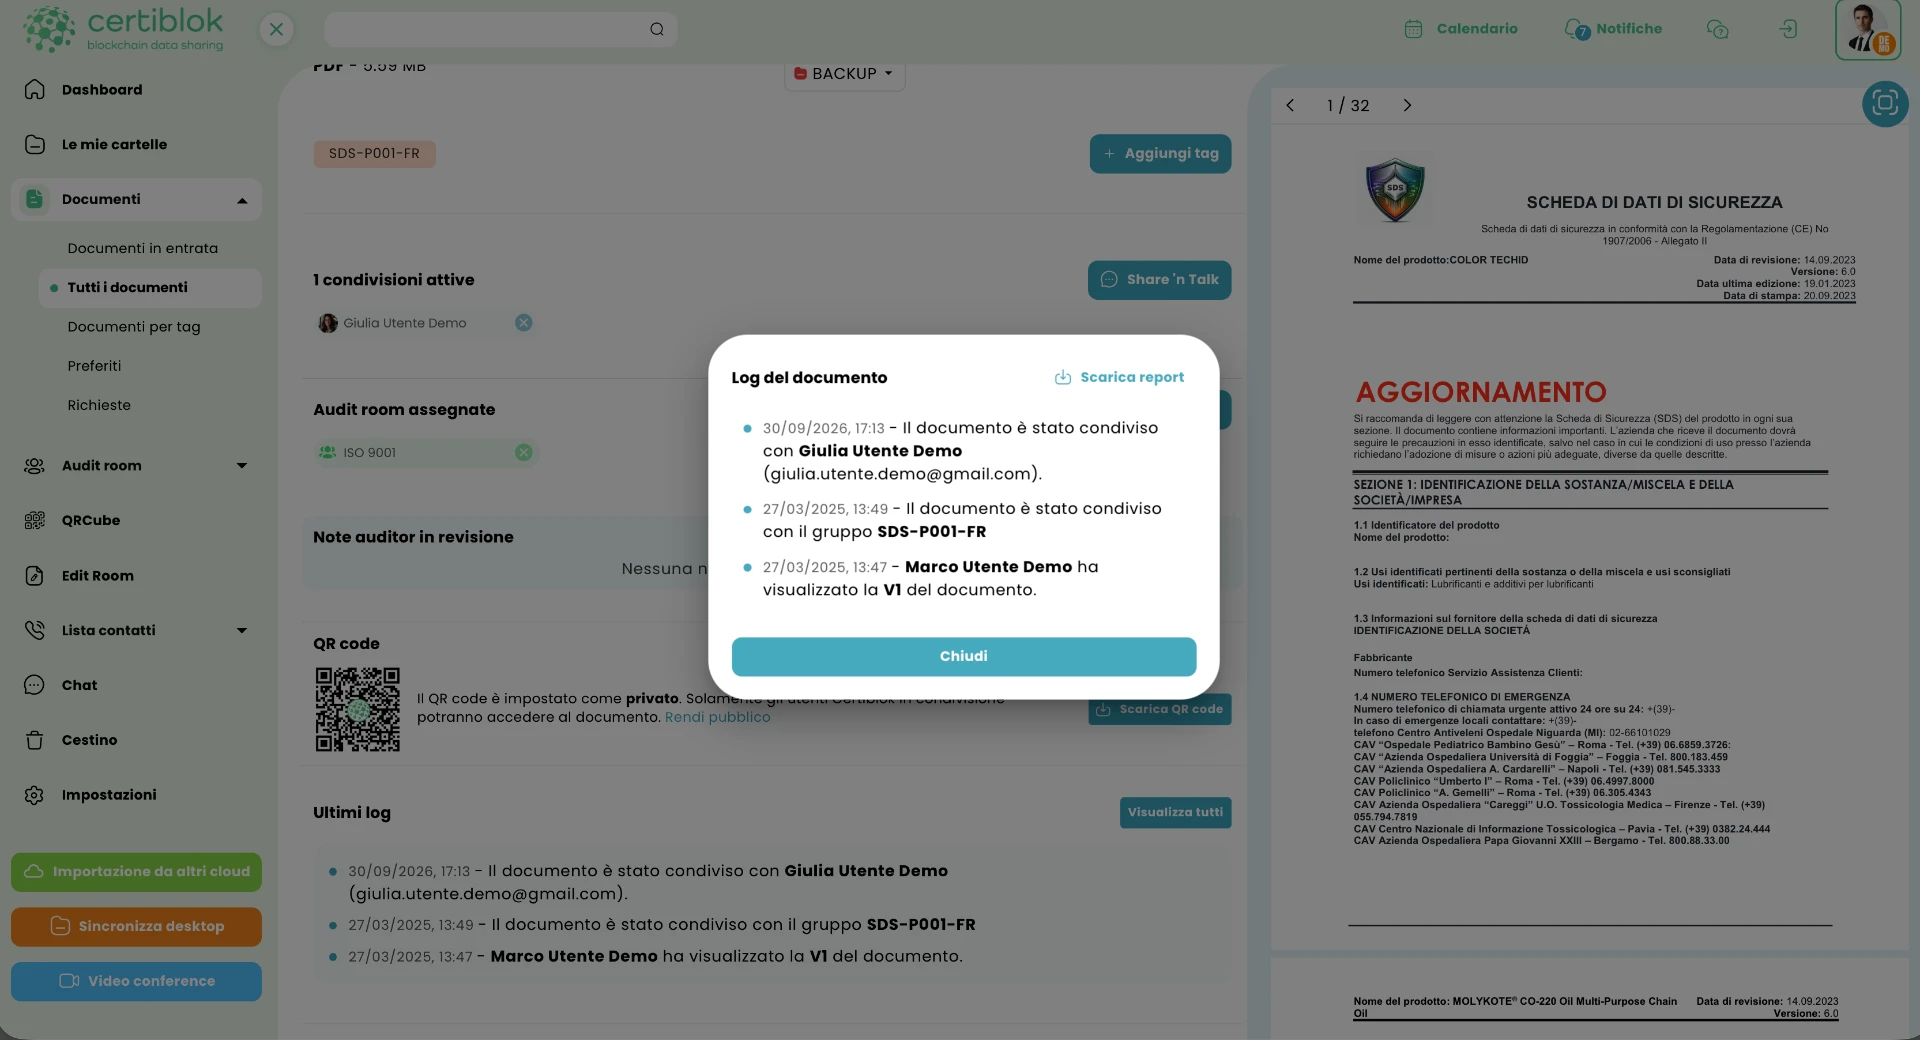
Il DRM® di Certiblok protegge ogni file con permessi granulari: chi può visualizzare, scaricare, inoltrare. Ogni accesso è registrato nel log sul DRM® del documento.
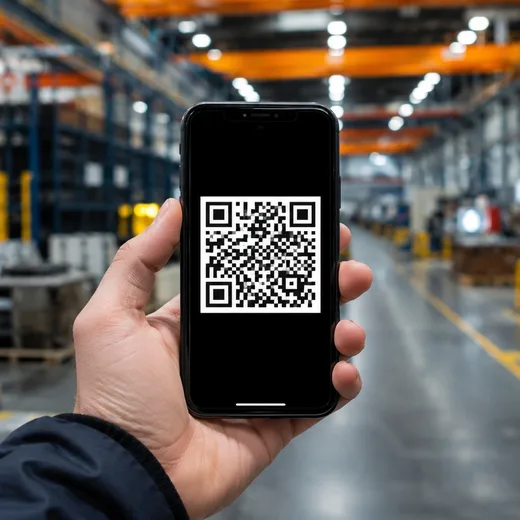
QRcube® genera un codice QR univoco per ogni prodotto, macchinario o lotto: dentro c'è tutto il fascicolo tecnico completo, sempre aggiornato e tracciabile in ogni sua versione. Ispettori, clienti e tecnici accedono in un tap alla versione corrente — niente email, niente PDF obsoleti.
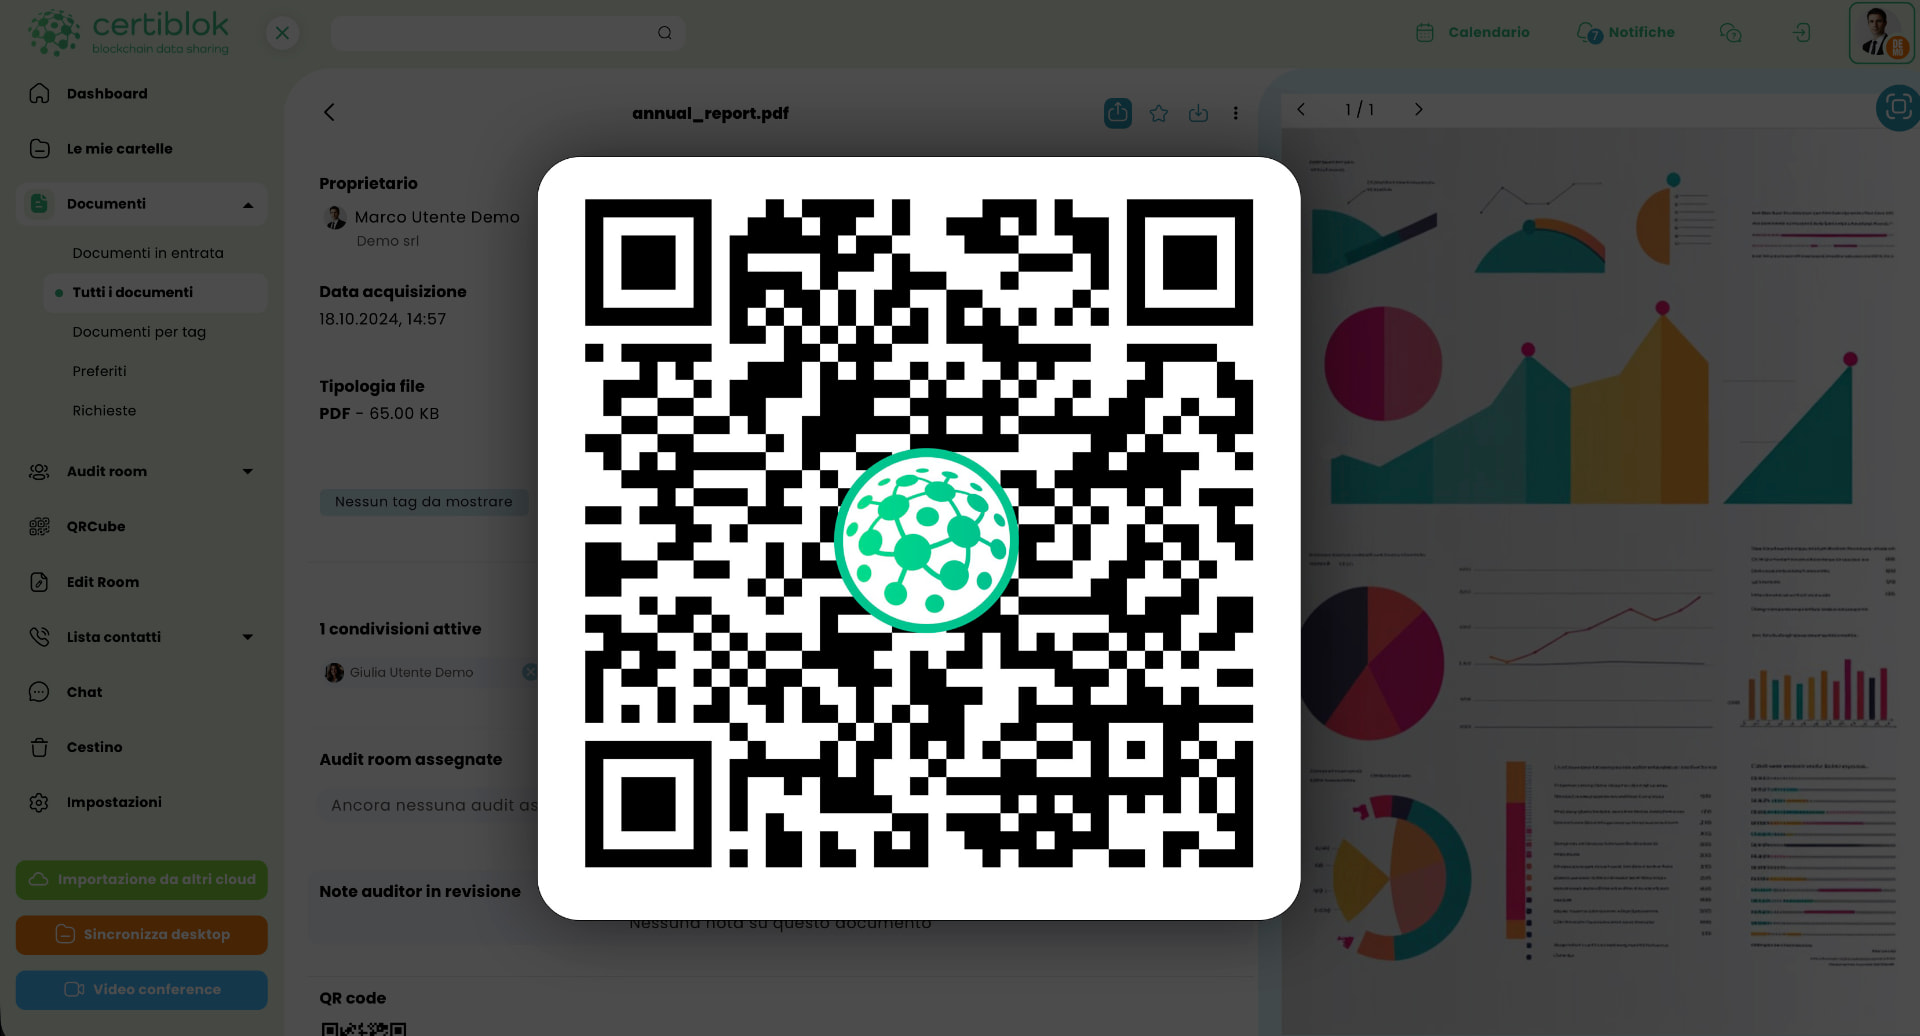
Inquadra il QR. Prova la demo live.Documenti di una macchina reale, senza app.
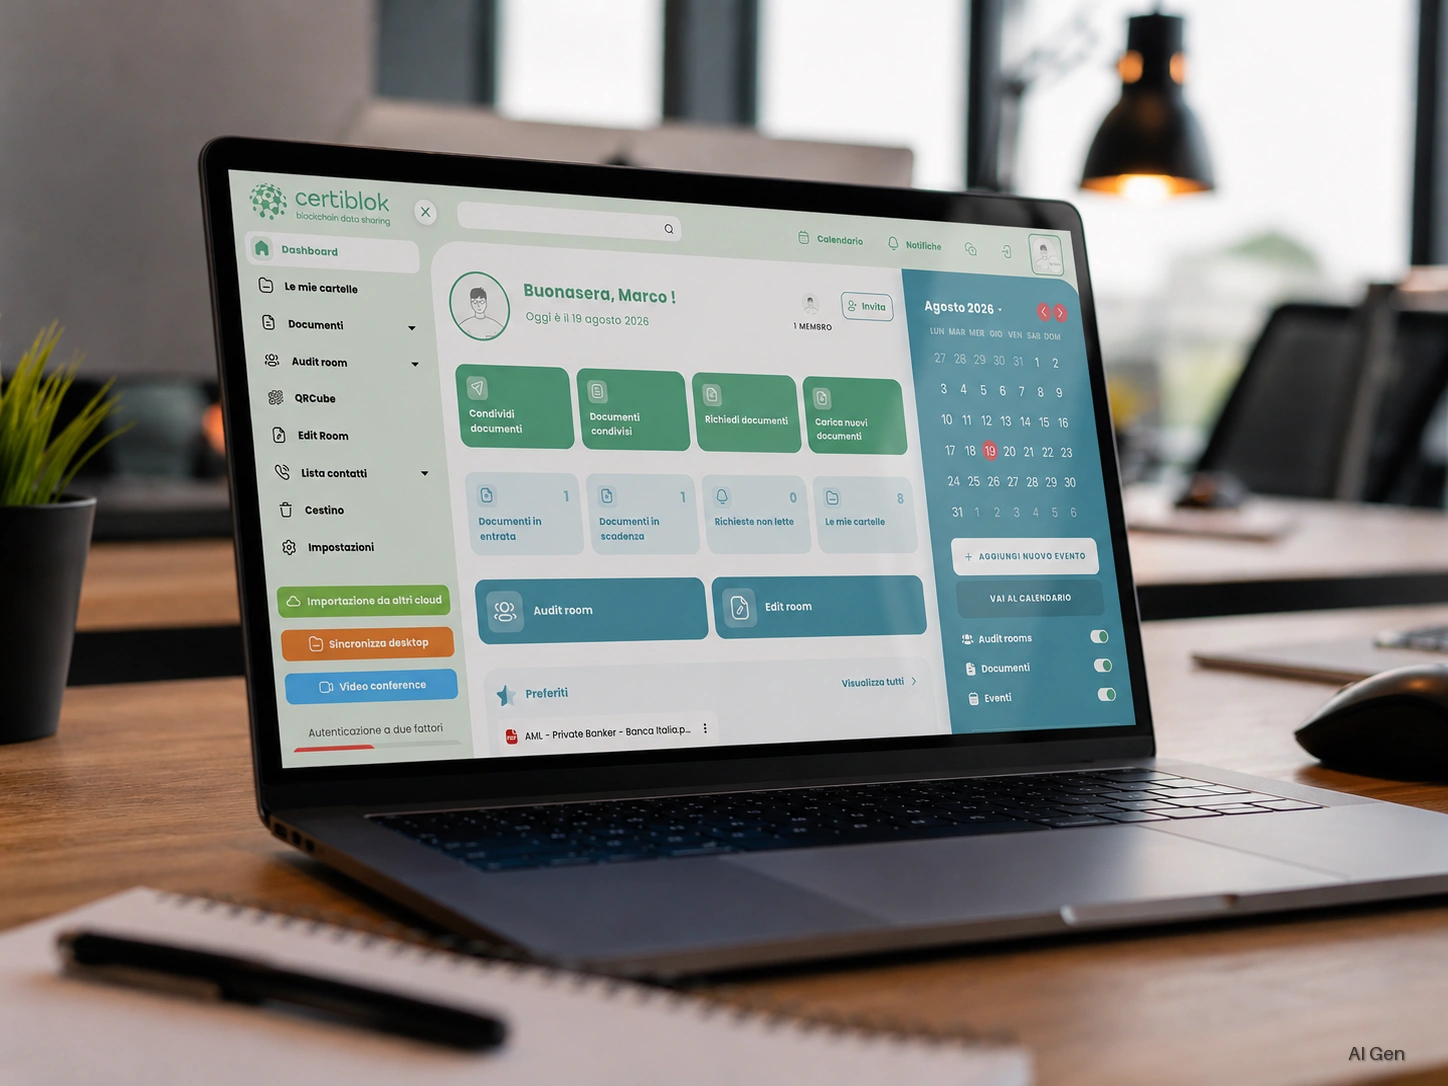
Le Audit Room creano stanze documentali che puoi condividere con scadenza. L'ispettore accede solo ai file che hai autorizzato - senza credenziali aziendali. Il report finale è in sola lettura e quando una stanza viene chiusa, se ne riapre un'altra già pronta per una nuova ispezione documentale.
Il SDS Manager automatizza l'intero ciclo di vita delle Schede di Sicurezza REACH: aggiornamento, distribuzione ai clienti, notifica di ricezione e archivio con versioni conservate. Registro degli invii consultabile. Per SDS nel formato del Regolamento (UE) 2020/878.
Il tuo backup centralizzato è esattamente il bersaglio preferito dai ransomware moderni. Certiblok frammenta ogni file su 26.000 nodi: Se un ransomware cifra un file sul tuo computer e la versione cifrata arriva in Certiblok, la precedente resta conservata e ripristinabile.
REST API completamente documentata, SSO enterprise con account Microsoft e Google, oltre 50 endpoint per orchestrare documenti, audit e QR Cube. Ferritalia gestisce 28.000 clienti e 11 aziende del gruppo senza un passaggio manuale.
26.000 nodi. Nessun nodo conserva il file intero. I tuoi documenti restano in Europa: per i clienti europei, nodi nell'UE per contratto.
Reg. Macchine, REACH, NIS2, GDPR, ISO 27001: ogni modulo è costruito intorno a una normativa specifica, non aggiunto come checkbox a uno storage generico.
Le Audit Room generano stanze documentali in tempo reale. Quando arriva l'ispettore, sei già pronto — non stai ancora raccogliendo file da cinque cartelle diverse.
REST API documentata, SSO con account Microsoft e Google. Certiblok non sostituisce il tuo ERP: gli aggiunge uno strato di compliance documentale.
REST API completamente documentata, SSO enterprise con account Microsoft e Google, oltre 50 endpoint per orchestrare documenti, audit e QR Cube. Ferritalia gestisce 28.000 clienti e 11 aziende del gruppo senza un passaggio manuale.
Non è una transizione tecnica. È un cambio di paradigma sulla responsabilità documentale dell'impresa.
Sostituisce la Direttiva 2006/42/CE. Istruzioni digitali accessibili per la vita attesa della macchina e almeno 10 anni; fascicolo tecnico conservato 10 anni. Il marchio CE diventa inseparabile dalla tracciabilità documentale.
Obblighi di fornitura e aggiornamento delle Schede di Sicurezza. Da 10.000 a 60.000 euro per la SDS non fornita (D.Lgs. 133/2009, art. 10).
Obblighi di sicurezza, notifica incidenti e responsabilità del board. Log delle attività come elemento dimostrativo verso ACN. Molte aziende manifatturiere rientrano nel perimetro.
Per i soggetti NIS inseriti nel 2025, le misure di base vanno adottate entro 18 mesi dalla comunicazione ACN. Quali evidenze documentali possono aiutare.
Continua a leggere →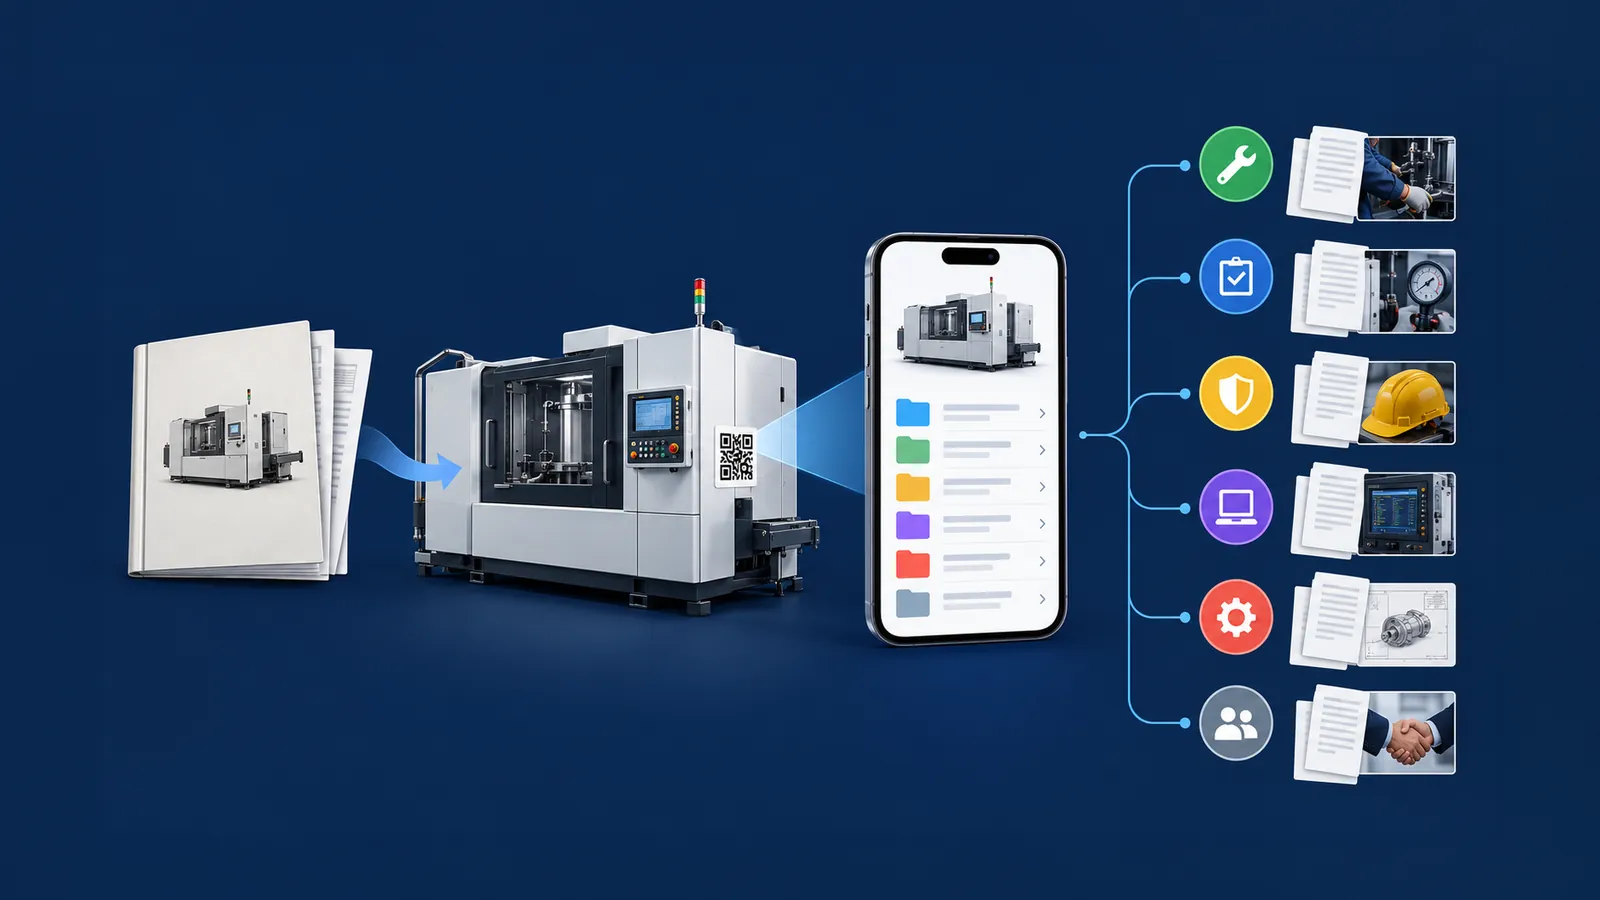
Manutenzioni, verifiche e modifiche di una macchina raccolte in un fascicolo digitale collegato alla targhett…
Continua a leggere →
La gestione degli audit ai fornitori implica spesso la condivisione di documenti sensibili. Usare credenziali…
Continua a leggere →
Confronto modellato per 1 TB conservato per 3 anni: stime, ipotesi e limiti del whitepaper Certiblok 2024.
Continua a leggere →
Il backup è fondamentale contro il ransomware, ma un approccio centralizzato può renderlo vulnerabile. Scopri…
Continua a leggere →Vuoi ottenere gli stessi risultati?
Inizia gratisNessuna carta di credito richiesta · Setup in meno di 30 minuti
Certificazioni, architettura, hosting. Tutto verificabile, niente parole grandi e basta.
Certificazione ottenuta nel 2025. UNI CEI EN ISO/IEC 27001:2024 è il recepimento italiano della ISO/IEC 27001:2022, che ha introdotto 11 nuovi controlli, tra cui sicurezza dei servizi cloud e threat intelligence.
Sovranità digitale come elemento strutturale: per i clienti europei, nodi vincolati contrattualmente all'Unione Europea.
Lo standard usato per la classificazione governativa. Ogni file viene cifrato con AES-256 e frammentato su 80 frammenti.
Registro accessi e modifiche tracciato. Documentazione ordinata e tracciabile, utile come evidenza in audit e verifiche verso autorità competenti, clienti enterprise, board.
Mostraci il tuo scenario: ti predisponiamo una demo costruita sul tuo verticale, la tua normativa di riferimento, il tuo stack. Niente slide generiche.