
Il vero rischio nell'audit fornitori: le credenziali condivise
Durante un audit, la necessità di mostrare documenti ai fornitori è scontata. Spesso, per semplificare, si cade nell'errore di creare un account generico o, peggio, di condividere le credenziali di un utente interno. Questo è un punto debole enorme per la sicurezza aziendale.
Ho visto troppe volte aziende, anche strutturate, affidarsi a metodi approssimativi. Il consulente esterno, l'auditor, il fornitore che deve verificare una specifica procedura: a tutti viene dato un accesso che, pur temporaneo, espone l'intera infrastruttura a rischi inutili. Non si tratta solo di buona prassi, ma di una questione di sicurezza informatica. Ogni credenziale condivisa moltiplica le probabilità di data breach o accesso non autorizzato.
Quando si parla di compliance, ad esempio con la NIS2, la catena di approvvigionamento è sotto stretta osservazione. Il rischio non è più solo teorico, ma regolamentato e sanzionabile. Non puoi permetterti di avere un anello debole proprio dove dovrebbe esserci controllo: l'accesso ai documenti da parte di terzi.
Perché la condivisione tradizionale è inadeguata per gli audit
I metodi classici di condivisione documenti presentano diverse criticità, specialmente in contesti di audit dove la precisione e la sicurezza sono fondamentali.
Email e WeTransfer: Sono comodi, ma non offrono alcun controllo una volta inviato il file. Chi lo riceve può copiarlo, inoltrarlo, conservarlo per sempre. Non sai chi altro lo vede né se l'ha aperto. I link scadono, ma non c'è tracciabilità.
Cartelle condivise su cloud pubblici: Richiedono credenziali, spesso con permessi troppo ampi. Il rischio è che l'auditor acceda a documenti non pertinenti, o che le credenziali restino attive ben oltre la fine dell'audit.
Supporti fisici (USB, stampe): Costosi, lenti, difficili da aggiornare e impossibili da tracciare. E poi, come dimostri che quella era l'ultima versione valida?
Questi approcci non rispettano i principi fondamentali di sicurezza e tracciabilità richiesti per una gestione documentale moderna e conforme. Ogni audit dovrebbe essere un processo controllato, non un salto nel buio.
L'obbligo di controllo sui fornitori: ISO 9001 e NIS2
Per le aziende certificate ISO 9001 è un requisito. La ISO 9001:2015 al punto 8.4 impone un controllo rigoroso sui processi, prodotti e servizi forniti esternamente. Questo include la necessità di assicurarsi che i fornitori rispettino determinati standard di qualità. Per farlo, serve accedere alla loro documentazione o fornire la propria per verifica.
Con la direttiva NIS2, il concetto di sicurezza si estende all'intera supply chain. Non basta proteggere i tuoi sistemi, devi anche assicurarti che i tuoi fornitori non diventino un veicolo per attacchi informatici. Questo significa che anche le modalità con cui interagisci e scambi informazioni con loro devono essere blindate. Condividere credenziali è esattamente l'opposto di ciò che la NIS2 richiede.
La soluzione: Audit Room e permessi granulari per una condivisione sicura
La chiave è dare accesso solo a ciò che serve, solo per il tempo necessario, e tracciare ogni singola azione. Ecco dove piattaforme come Certiblok® fanno la differenza.
Audit Room: uno spazio controllato per l'ispezione
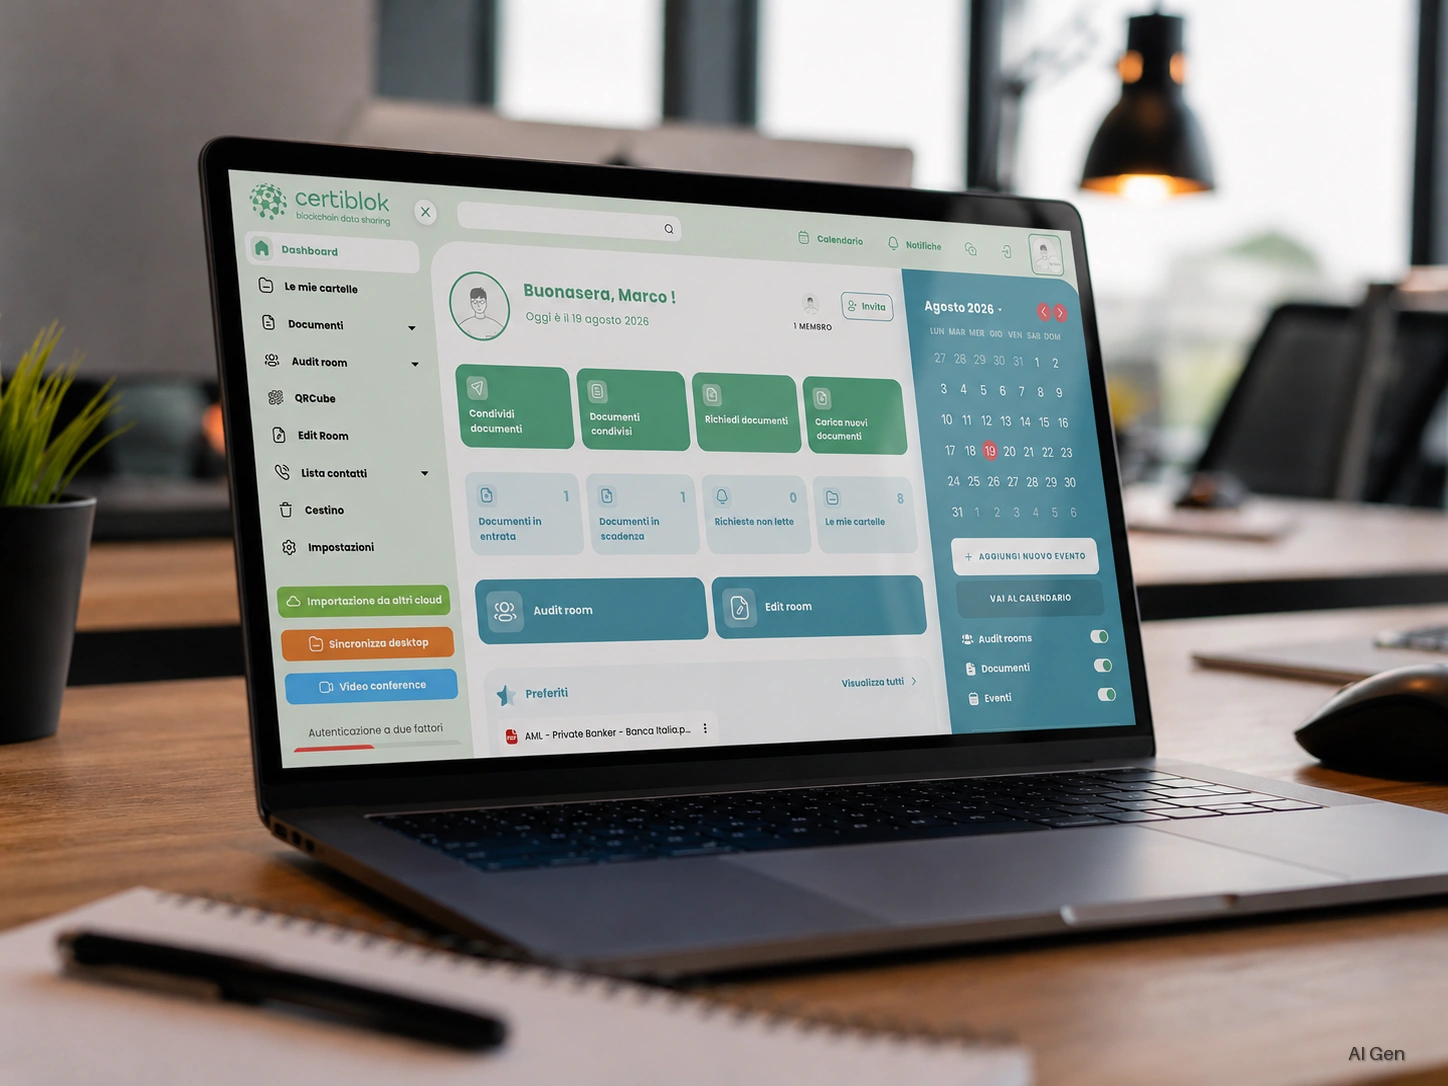
Con le Audit Room di Certiblok®, crei uno spazio virtuale dedicato all'audit. Immagina una stanza dove l'auditor può entrare, consultare solo i documenti che tu hai selezionato, senza mai uscire da lì. Non ha credenziali della tua azienda, non ha accesso ai tuoi sistemi interni.
Tu decidi quali documenti o cartelle inserire.
Tu stabilisci chi può accedere e per quanto tempo.
Stabilisci una scadenza della stanza.
Tutte le attività sono registrate nel LOG attività.
Quando l'audit è finito, la stanza raggiunge la scadenza impostata e l'auditor non vi accede più. Alla chiusura, viene generato un report dettagliato con la valutazione del consulente o ispettore, e lo storico rimane disponibile per future ispezioni. Questo ti permette di dimostrare compliance e controllo in modo impeccabile.
Permessi granulari con DRM®
Ogni documento su Certiblok® ha una sua "carta d'identità" grazie al DRM® (Document Relationship Management). Questo significa che puoi impostare permessi molto specifici: solo lettura, possibilità di scaricare, protezione con password per i documenti più sensibili.
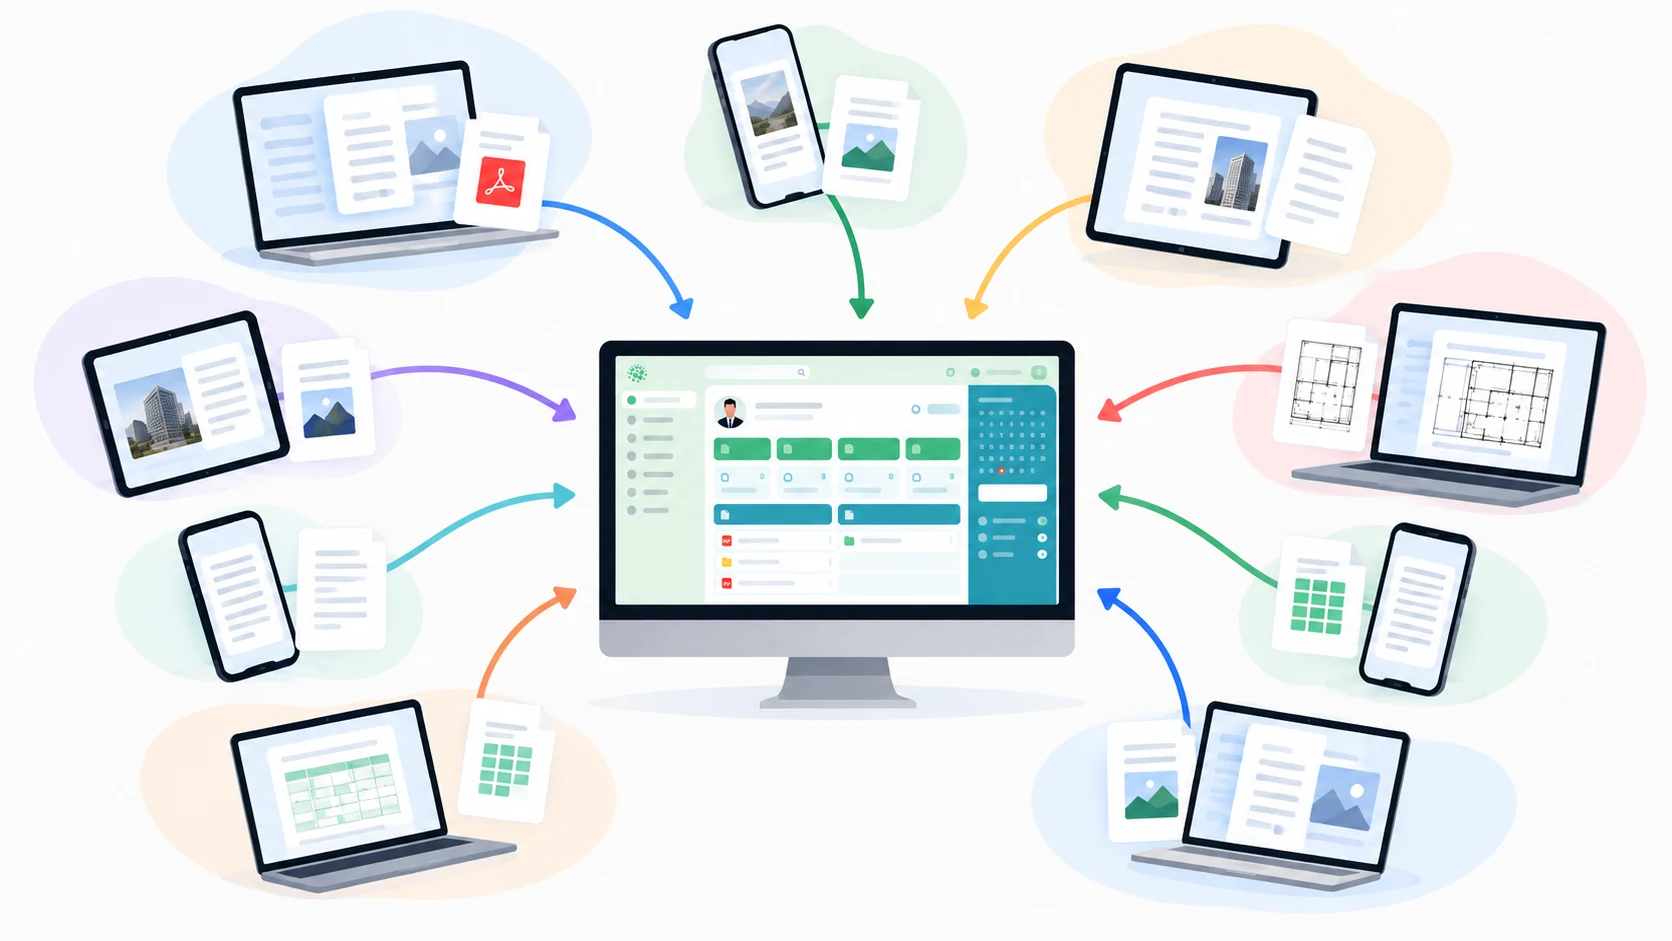
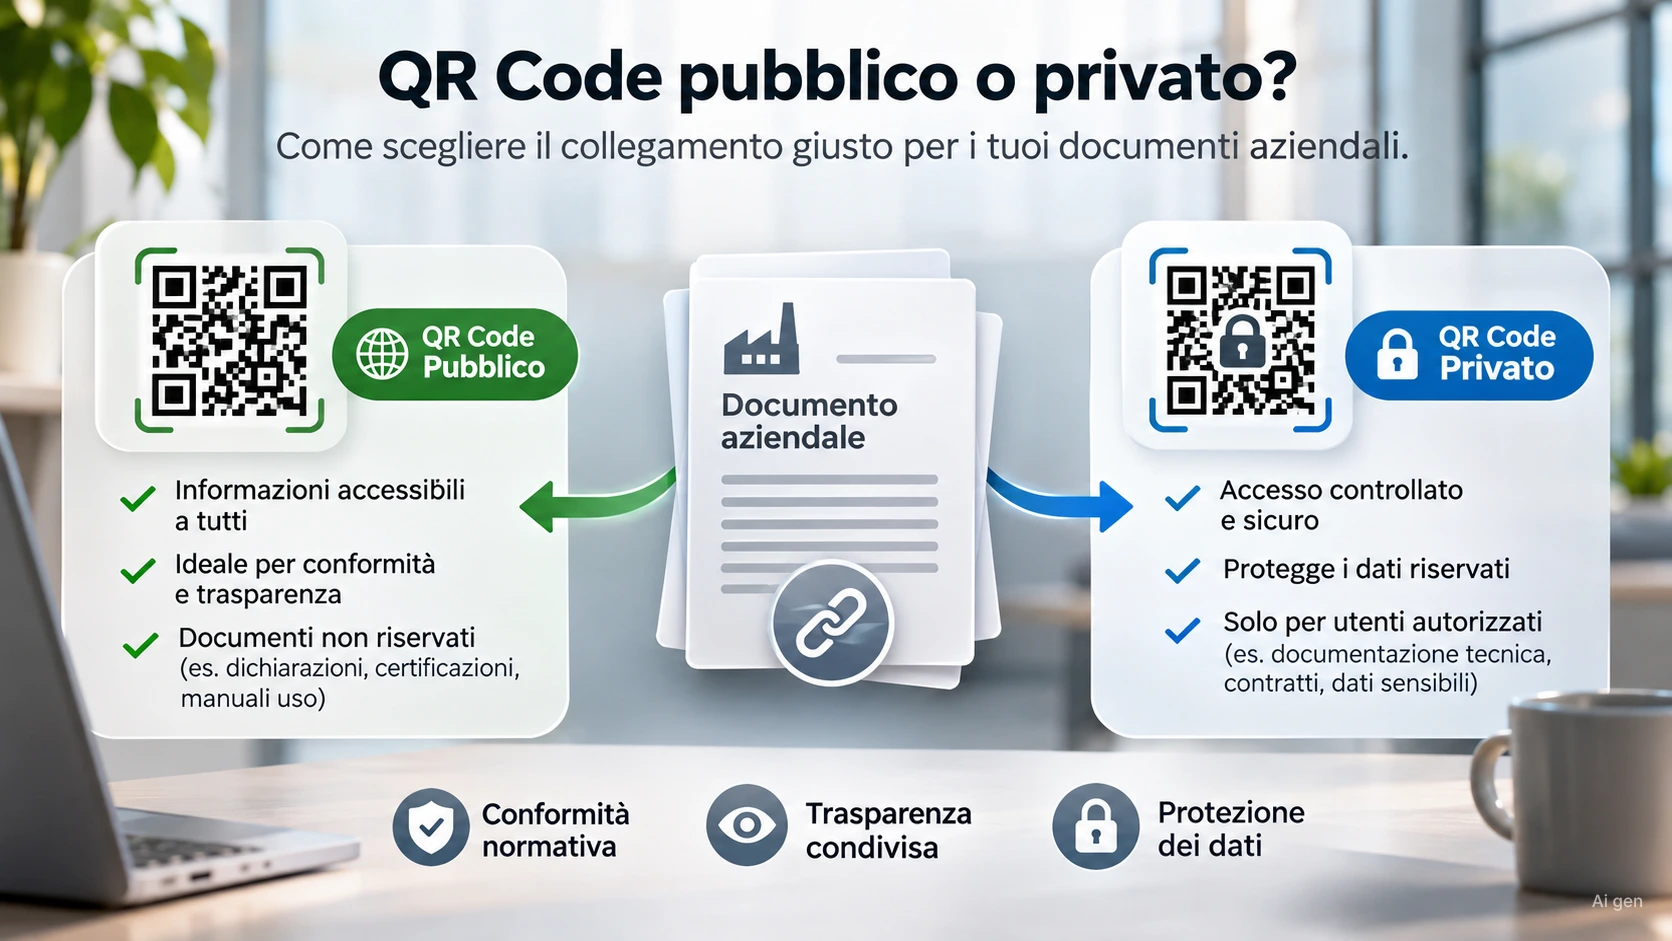
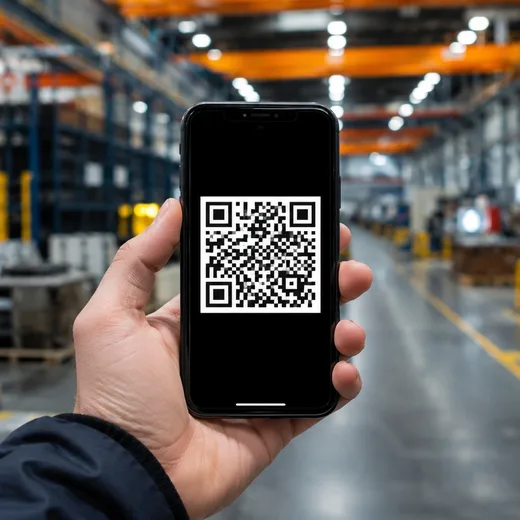
Se devi condividere un singolo manuale o un certificato, puoi generare un QR Cube. Non è un QR che punta a un file statico, ma a un contenitore dinamico. L'auditor scansiona il QR, vede i documenti che hai caricato, ma non ha mai accesso diretto al tuo archivio. Se aggiorni il documento, chi scansiona vedrà sempre l'ultima versione ufficiale. La precedente resta archiviata e tracciata.
Questo sistema è l'ideale per settori come l'edilizia, il farmaceutico o il manifatturiero, dove i documenti (schede tecniche, certificazioni, SDS, manuali) devono essere costantemente aggiornati e verificabili. Ad esempio, un'azienda chimica che deve mostrare le Schede di Sicurezza (SDS) a un auditor può farlo con la certezza che vengano consultate solo le versioni più recenti e che l'accesso sia controllato.
Oltre l'audit: vantaggi per la collaborazione e la compliance
Adottare un sistema di condivisione sicura come quello di Certiblok® non serve solo per gli audit. Migliora la collaborazione con fornitori, partner e clienti, garantendo che tutti abbiano accesso alle informazioni corrette e aggiornate, senza duplicazioni e senza rischi.
Pensa alla gestione delle scadenze dei certificati di qualità o delle licenze. Con il DRM®, ricevi avvisi e notifiche, e puoi dimostrare facilmente che ogni documento è valido e aggiornato. La tracciabilità completa delle visualizzazioni e delle condivisioni offre una trasparenza totale, fondamentale per la compliance.
L'archiviazione su cloud decentralizzato di Certiblok®, che frammenta i file in 80 parti cifrate AES-256 e le distribuisce su 26.000 nodi, elimina i single point of failure e protegge da attacchi informatici, garantendo continuità operativa e massima sicurezza, un requisito sempre più stringente per le PMI.
Smetti di rischiare con le credenziali condivise. Proteggi la tua azienda e semplifica la vita ai tuoi auditor, garantendo un accesso controllato e sicuro ai documenti. Il futuro della gestione documentale è nella trasparenza controllata, non nell'apertura indiscriminata.
Per scoprire come migliorare la gestione dei tuoi audit fornitori e la sicurezza dei tuoi documenti, contattaci per una demo.