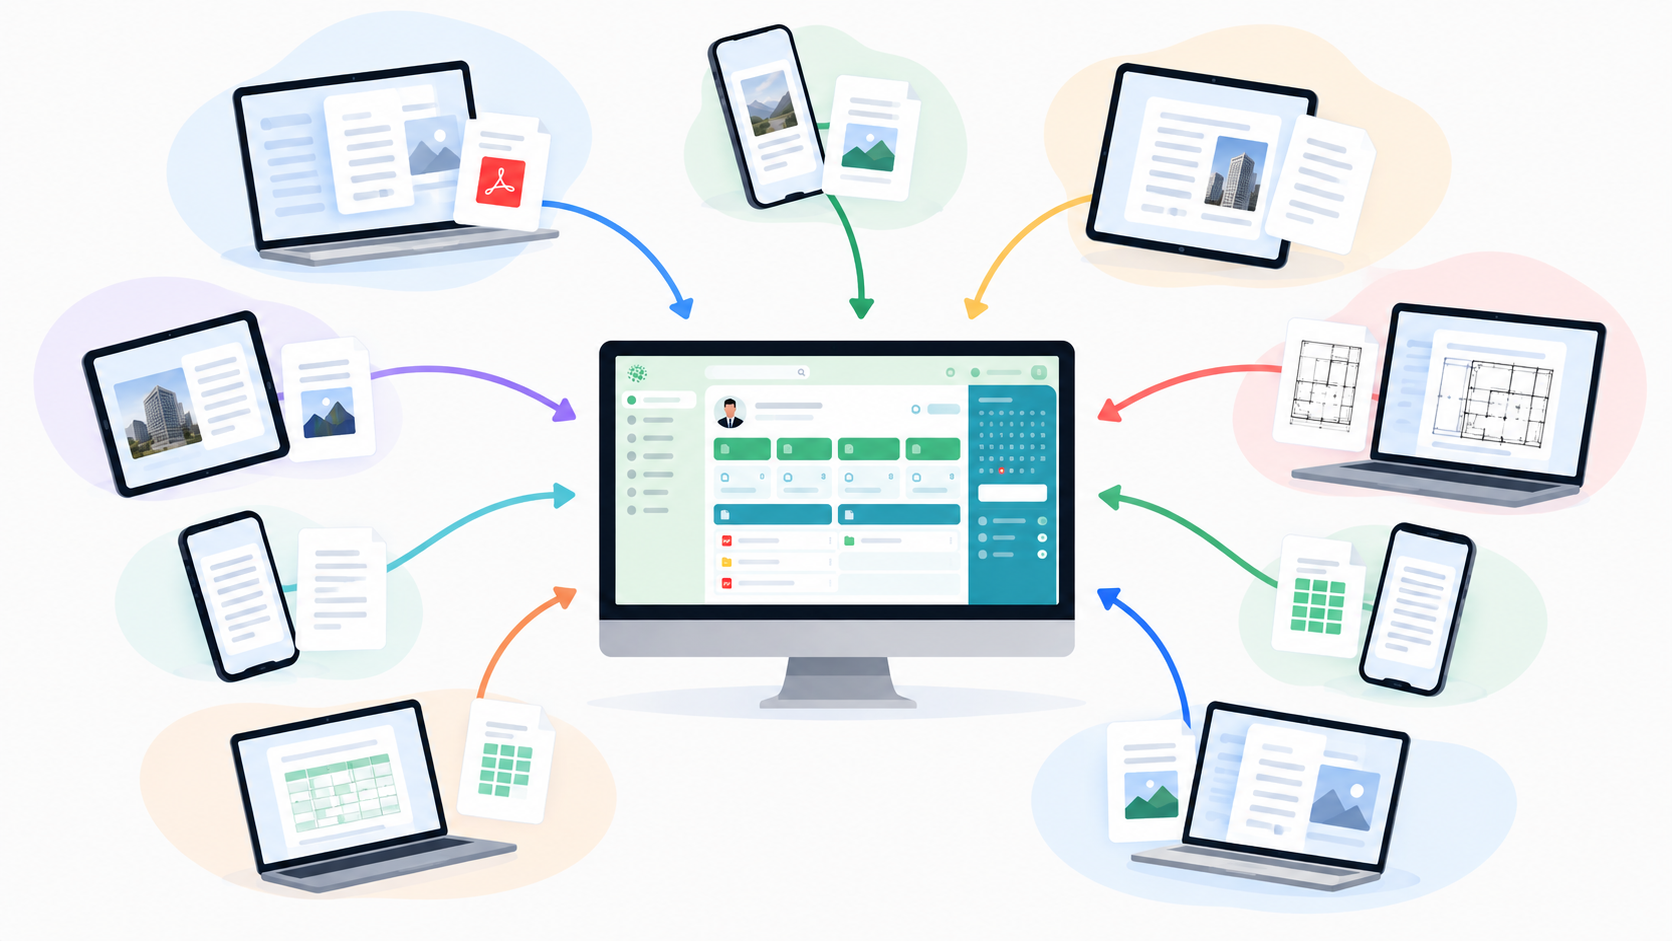
La raccolta automatizzata di documenti da soggetti esterni consiste nell'abilitare un canale di caricamento cifrato e controllato in cui terze parti inviano file senza creare account. Questo flusso elimina l'uso della posta elettronica e centralizza l'archiviazione con permessi granulari e tracciabilità immediata.
In sintesi:
La gestione manuale di allegati via posta elettronica espone a rischi legali e dispersione delle informazioni aziendali.
La condivisione passiva consente a clienti e fornitori di caricare file di qualsiasi dimensione senza doversi registrare alla piattaforma.
Ogni file caricato viene cifrato con algoritmo AES-256 e organizzato nell'archivio aziendale con versionamento e storico completi.
La tracciabilità dei log garantisce la conformità ai requisiti di sicurezza dell'articolo 32 del Regolamento Generale sulla Protezione dei Dati.
L'integrazione di flussi automatizzati riduce i tempi operativi di qualifica fornitore e preparazione degli audit.
Quali rischi comporta la raccolta documentale via email?
Negli uffici acquisti, qualità e amministrazione di molte imprese manifatturiere e di servizi, la raccolta periodica di attestati, polizze assicurative e certificazioni tecniche avviene ancora tramite messaggi di posta elettronica. Questa consuetudine operativa presenta limiti strutturali evidenti. Quando un fornitore invia il Documento Unico di Regolarità Contributiva o una dichiarazione di conformità come allegato, il file transita su server intermedi non protetti e finisce duplicato nella casella del singolo operatore.
Se l'allegato supera le dimensioni standard consentite dai server di posta, i fornitori ricorrono a servizi terzi di trasferimento temporaneo. Questi collegamenti scadono in pochi giorni, determinando collegamenti interrotti e la perdita del documento originale. In aggiunta, non esiste alcuna garanzia circa l'integrità del mittente o l'assenza di codice malevolo nell'archivio compresso recapitato.
Sotto il profilo normativo, il Regolamento (UE) 2016/679 del Parlamento Europeo e del Consiglio impone misure tecniche adeguate a proteggere la riservatezza e l'integrità dei dati personali trattati (articolo 32). Ricevere documenti di identità, contratti o certificati sanitari su caselle email condivise viola i principi fondamentali di minimizzazione e controllo degli accessi. Per le imprese soggette all'articolo 26 del Decreto Legislativo 9 aprile 2008, n. 81, la mancata verifica tempestiva dell'idoneità tecnico-professionale dei fornitori tramite documenti aggiornati comporta pesanti sanzioni dirette per il committente.
Come funziona la condivisione passiva nella gestione documentale?
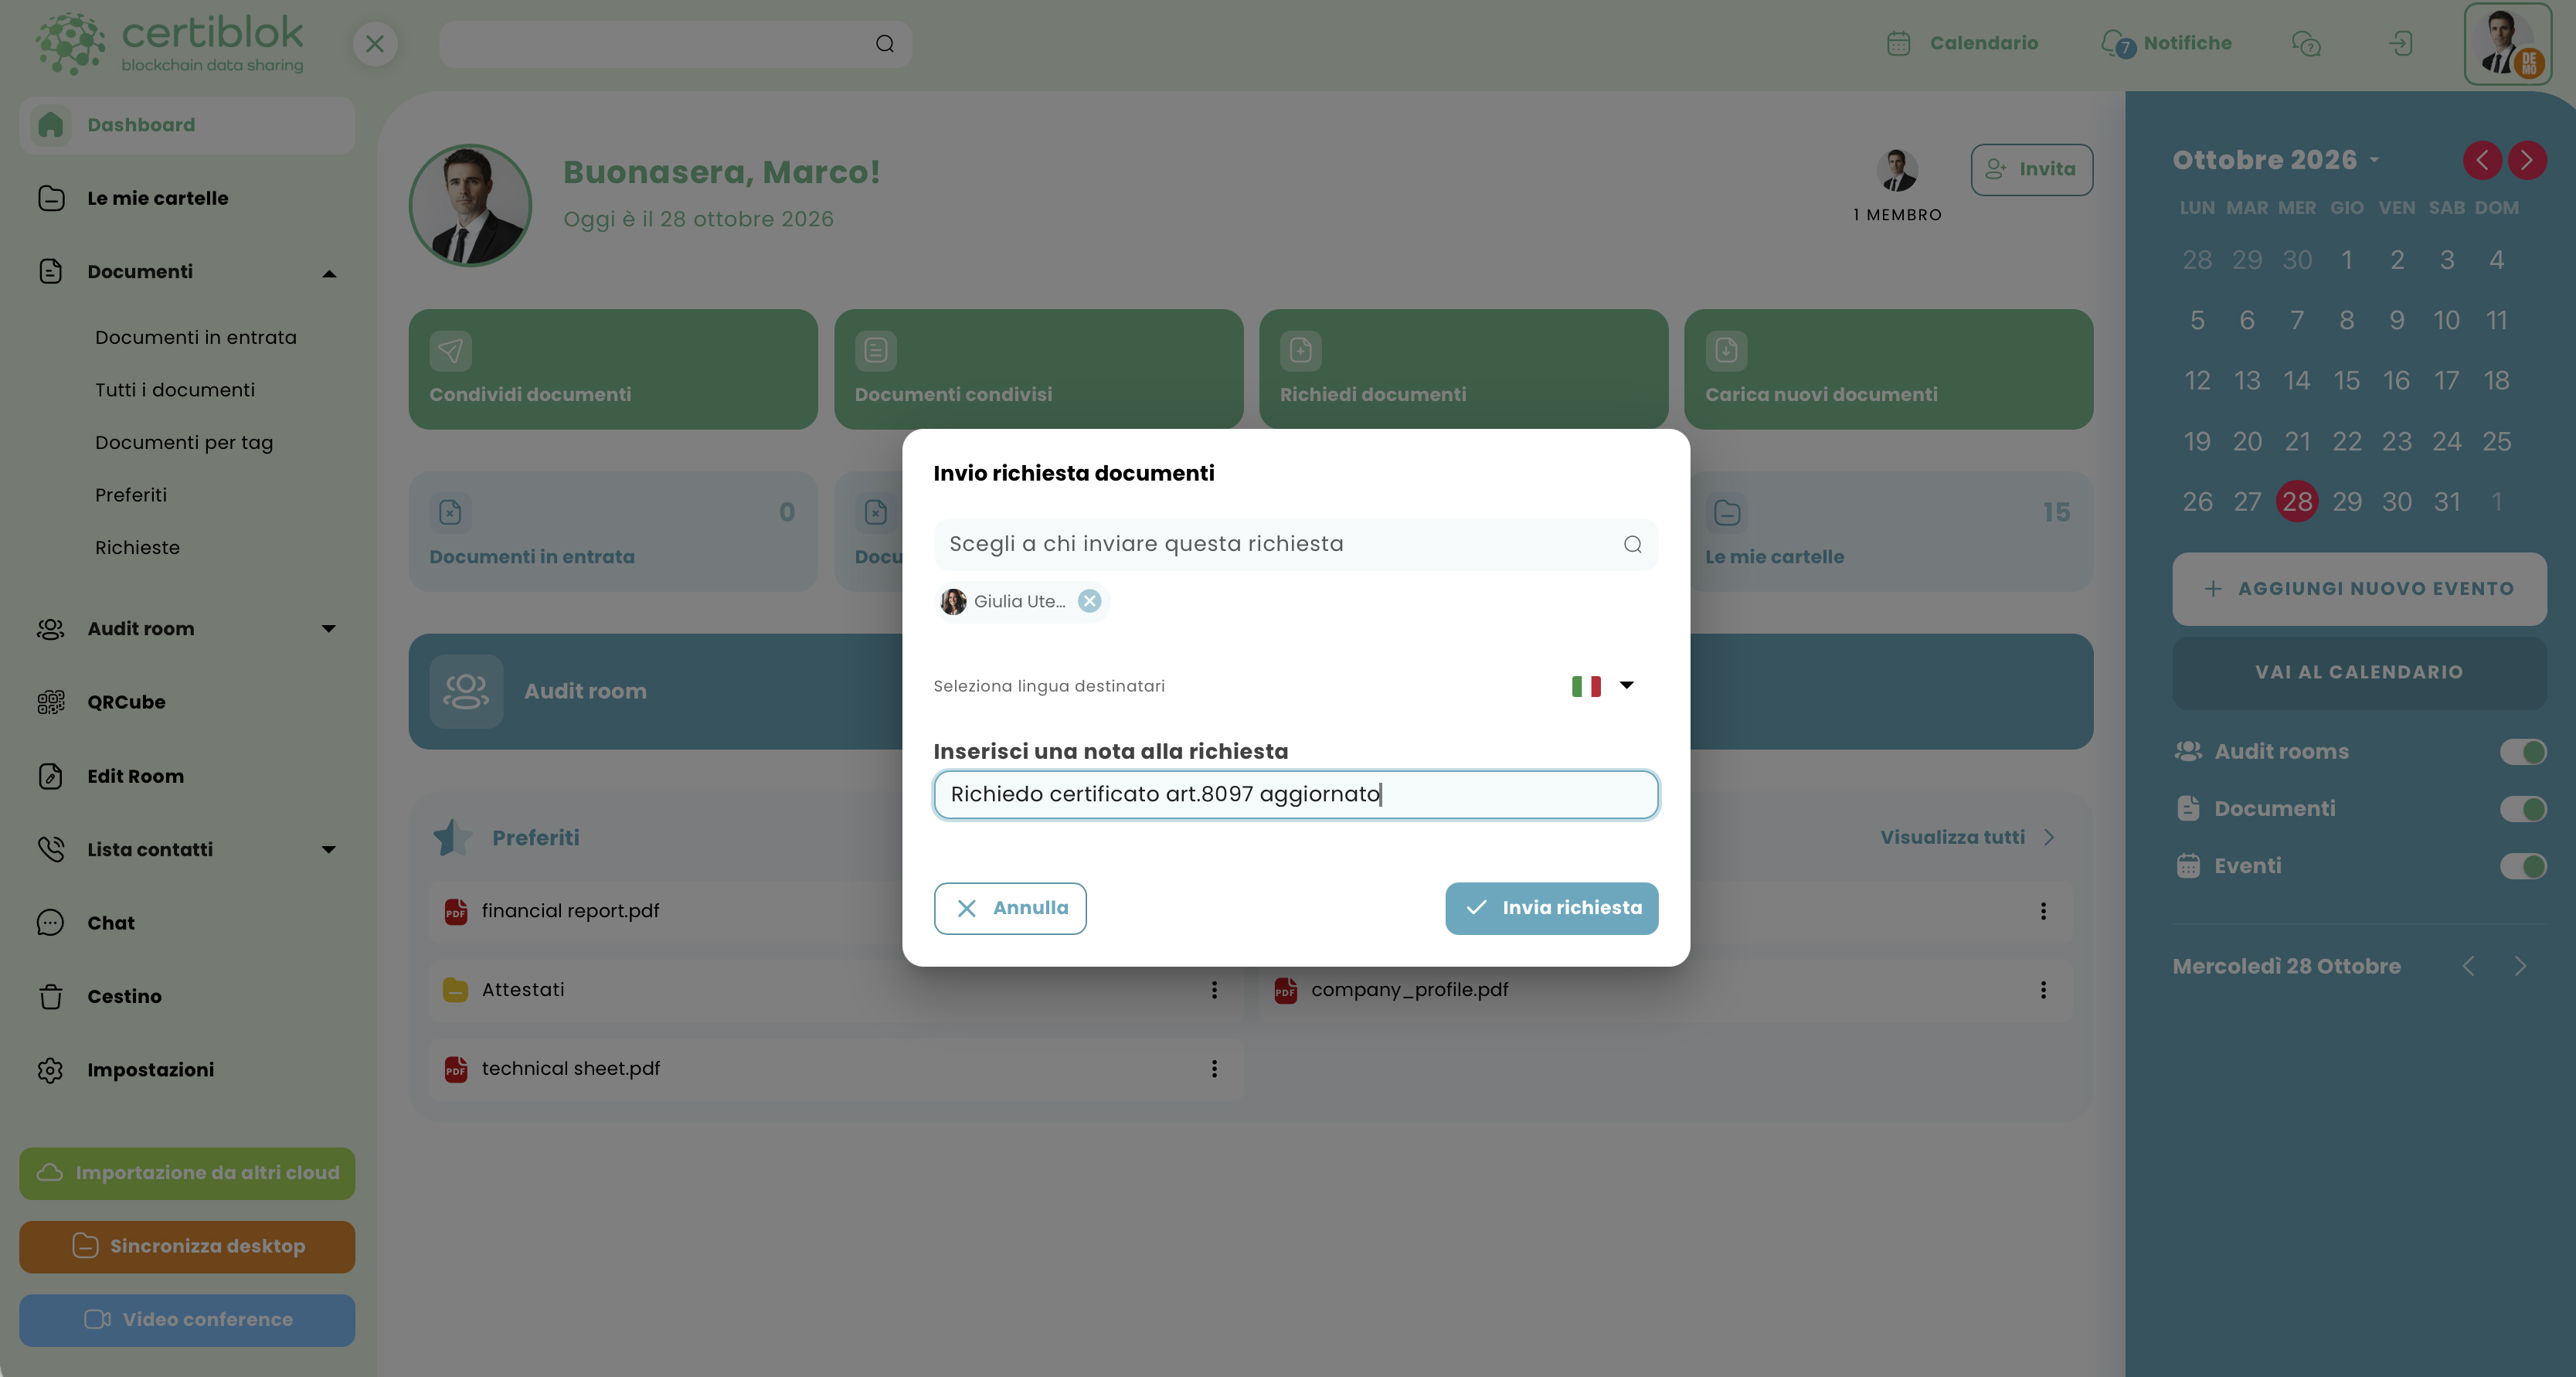
La condivisione passiva ribalta il paradigma tradizionale di acquisizione dei documenti. Invece di attendere l'invio passivo di messaggi disordinati, l'azienda genera una richiesta documentale specifica direttamente dalla piattaforma di gestione. Il destinatario esterno riceve un collegamento sicuro tramite cui caricare i file richiesti, senza dover sottoscrivere abbonamenti o creare credenziali di accesso.
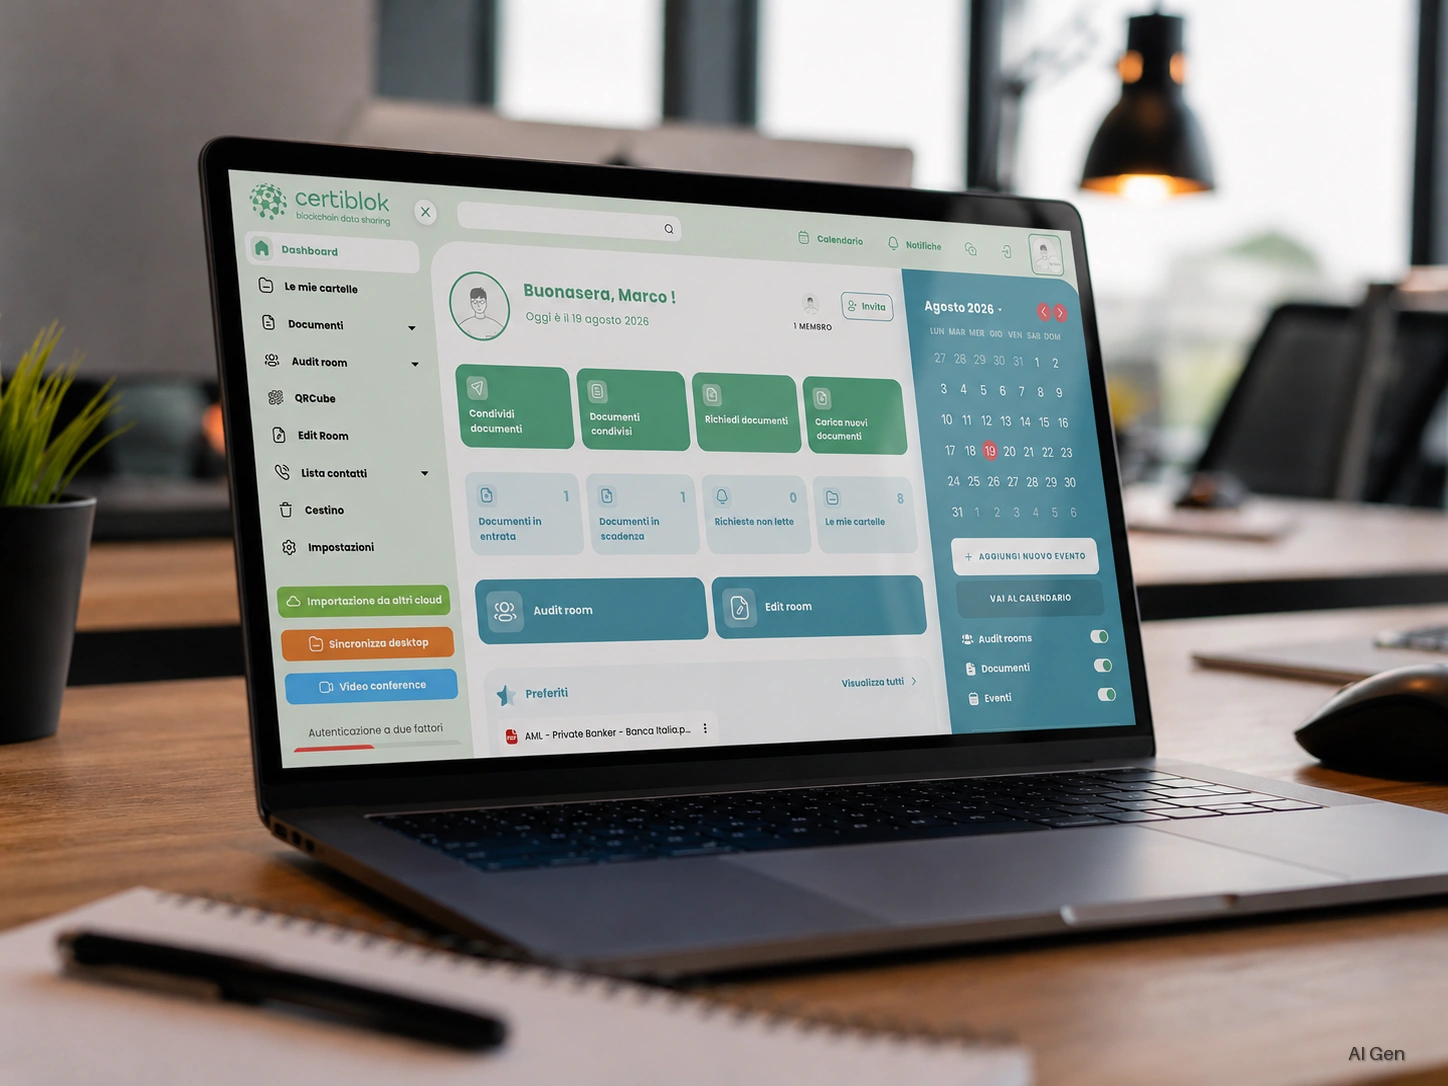
Attraverso il modulo Condivisione di Certiblok®, l'amministratore seleziona la cartella di destinazione o il tipo di documento atteso. La piattaforma fornisce un punto di ingresso cifrato in cui il fornitore o il cliente trascina i propri file. Non vi sono vincoli sulla dimensione complessiva dei pacchetti, eliminando alla radice l'ostacolo dei limiti imposti dai protocolli SMTP tradizionali.
Questo meccanismo può essere integrato nei flussi operativi tramite l'impiego delle funzionalità della nostra piattaforma per la gestione e condivisione documentale sicura. La ricezione del documento attiva in tempo reale le notifiche interne per i responsabili di processo, evitando solleciti telefonici e scambi continui di email per confermare l'avvenuta consegna.
Quali differenze operative esistono tra email e condivisione passiva?
La tabella seguente evidenzia lo scarto operativo tra il metodo convenzionale basato su caselle di posta e il modello a condivisione passiva strutturata:
Parametro operativoRaccolta tramite posta elettronicaCondivisione passiva CertiblokRegistrazione dell'utente esternoNon richiestaNessuna registrazione richiestaLimiti dimensionali del fileGeneralmente bloccato sopra i 15 o 25 MBNessun limite sulla dimensione dei fileCifratura del dato a riposoDipendente dal client locale, spesso assenteCifratura con algoritmo AES-256 su rete decentralizzataAttribuzione della versioneManuale mediante ridenominazione del fileAutomatica tramite modulo DRM® & ArchivioStorico delle modificheDisperso tra thread di posta differentiTracciato e consultabile in tempo realeScadenza dei fileMonitoraggio manuale su fogli di calcoloNotifiche e avvisi all'avvicinarsi della scadenza
Come garantire la sicurezza e la tracciabilità dei file ricevuti?
La sicurezza dei documenti in ingresso non può limitarsi al semplice controllo antivirus. Quando un fornitore carica un documento tecnico, un bilancio o un certificato su Certiblok®, il file viene cifrato con algoritmo AES-256 e frammentato in 80 parti distinte. Nessun singolo nodo conserva l'intero documento.
Questi 80 frammenti vengono distribuiti in modo causale su una rete globale che conta 26.000 nodi di storage. Per le organizzazioni europee, i frammenti risiedono esclusivamente all'interno di nodi situati nell'Unione Europea, garantendo il pieno rispetto del vincolo territoriale richiesto dal GDPR. L'infrastruttura adotta un sistema di ridondanza basato sul codice Reed-Solomon: per ricostruire l'intero documento nella sua forma originale bastano 29 frammenti qualsiasi su 80. Tale architettura garantisce che il dato resti integro e accessibile anche in caso di guasti multipli sull'infrastruttura di rete.
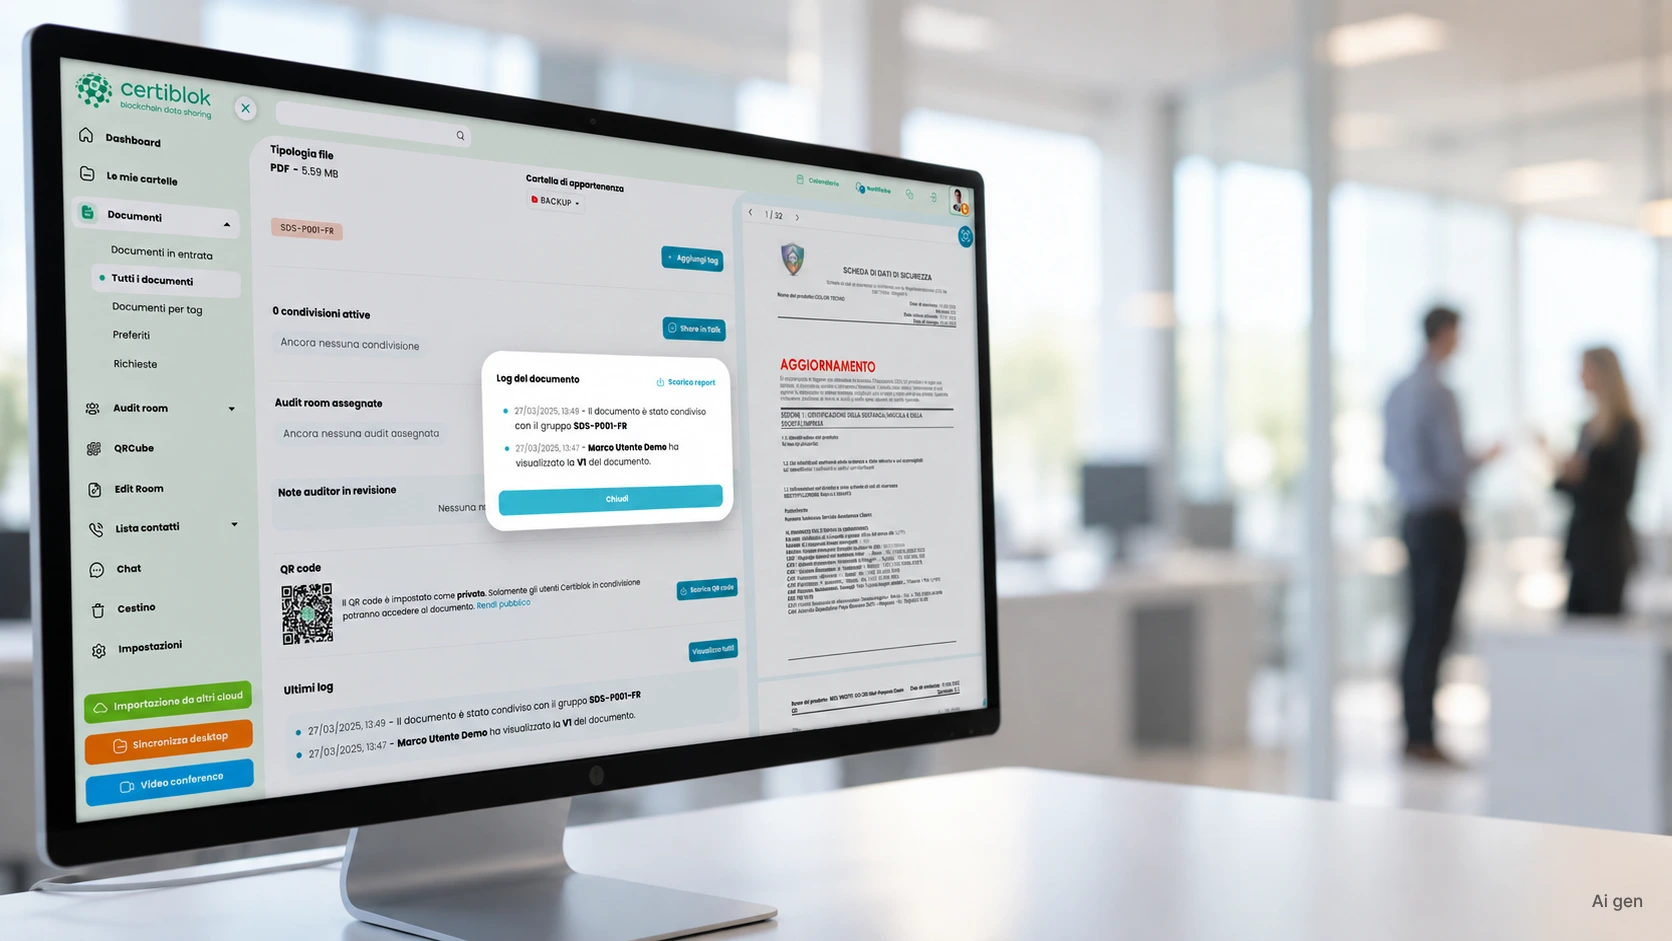
Sul piano del controllo logico, il modulo DRM® & Archivio (Document Relationship Management) assegna a ogni nuovo file caricato una scheda identificativa inalterabile. Vengono registrati il proprietario, la data di immissione, la cronologia degli accessi e la scadenza naturale del documento. Se un fornitore carica un certificato aggiornato relativo a un precedente invio, il sistema non sovrascrive il dato: genera una nuova versione, mantenendo le versioni precedenti archiviate e sempre consultabili. In caso di attacchi informatici esterni come i ransomware, qualora un file sul computer locale dell'utente venga cifrato e caricato in piattaforma, la versione precedente resta perfettamente conservata e ripristinabile in qualsiasi momento.
Come incide l'automazione documentale sulle verifiche ispettive e gli audit?
La dispersione documentale emerge in tutta la sua gravità durante gli audit di qualità, sicurezza o conformità ambientale. Recuperare le attestazioni di conformità dei subappaltatori o le schede tecniche dei materiali da archivi eterogenei richiede giorni di lavoro a basso valore aggiunto.
Organizzare la raccolta documentale all'origine tramite flussi strutturati trasforma le verifiche ispettive in un'attività fluida. I dati reali lo confermano: un archivio strutturato consente una riduzione del 40% del tempo di audit rispetto alla gestione cartacea o disorganizzata. L'azienda SOMIN Srl, attiva nel settore manifatturiero, ha registrato una riduzione del 65% nel tempo di preparazione degli audit, superando tre verifiche consecutive al primo round.
All'interno di Certiblok®, i documenti raccolti possono essere collegati direttamente a un'Audit Room. Questa stanza virtuale consente di concedere a ispettori e auditor esterni l'accesso selettivo ai soli file autorizzati, senza dover fornire credenziali di rete interne o duplicare archivi. L'auditor consulta i documenti aggiornati e, alla chiusura dell'ispezione, riceve un report dettagliato in sola lettura.
Adottare la condivisione passiva permette all'impresa di trasformare un adempimento burocratico frammentato in un processo aziendale protetto, controllato e immediatamente verificabile da terze parti.
Se desideri strutturare la raccolta dei documenti di clienti e fornitori eliminando i rischi legati agli allegati email, richiedi una sessione informativa al nostro team tecnico attraverso la pagina contatti.