
Il Digital Operational Resilience Act (DORA) è in vigore dal 16 gennaio 2023 e si applica dal 17 gennaio 2025, portando con sé la più significativa trasformazione normativa del settore finanziario europeo degli ultimi anni. Non si tratta del solito adempimento burocratico: DORA ridefinisce completamente come banche, assicurazioni e fintech devono pensare alla sicurezza e alla resilienza digitale.
Cosa cambia davvero con DORA Digital Operational Resilience Act
Per la prima volta, l’Europa introduce un framework unificato che coinvolge oltre 22.000 entità finanziarie e i loro fornitori ICT critici. L’obiettivo è ambizioso: trasformare il settore da un approccio reattivo (“copriamo le perdite con il capitale”) a uno proattivo (“preveniamo, rileviamo e recuperiamo dagli incidenti”).
Il regolamento si articola in cinque pilastri fondamentali:
Gestione del Rischio ICT Governance chiara, strategie documentate e controlli interni robusti non sono più opzionali. Ogni organizzazione deve dimostrare di avere il pieno controllo del proprio ecosistema tecnologico.
Gestione degli Incidenti Classificazione sistematica, registrazione dettagliata e segnalazione tempestiva alle autorità. Gli incidenti non possono più essere gestiti “internamente” se superano determinate soglie di criticità.
Test di Resilienza Digitale Vulnerability assessment regolari, penetration test annuali e, per gli istituti più grandi, i temuti TLPT(Threat-Led Penetration Testing) condotti da soggetti esterni indipendenti.
Gestione Fornitori ICT Terzi Forse il pilastro più complesso: due diligence approfondita, clausole contrattuali specifiche e supervisione diretta per i fornitori classificati come “critici” dalle autorità europee.
Condivisione Informazioni Accordi volontari tra entità finanziarie per scambiare informazioni sulle minacce (art. 45) per condividere informazioni su minacce emergenti.
Il Problema del Cloud Tradizionale
Molti istituti stanno scoprendo che le soluzioni cloud tradizionali, pur essendo moderne, presentano limitazioni strutturali per la conformità DORA Digital Operational Resilience Act:
Single Point of Failure: La concentrazione dei dati in pochi datacenter crea vulnerabilità sistemiche
Vendor Lock-in: Dipendenza critica da singoli fornitori che limita la flessibilità operativa
Controllo Limitato: Scarsa trasparenza sui processi interni del fornitore
Costi Imprevedibili: Pricing che può crescere esponenzialmente con l’utilizzo
Questi fattori contrastano direttamente con i principi di resilienza, controllabilità e indipendenza richiesti da DORA.
La Rivoluzione del Cloud Decentralizzato
È qui che tecnologie innovative come Certiblok® stanno cambiando le regole del gioco. Il cloud decentralizzato ribalta completamente il paradigma tradizionale:
Architettura Distribuita Invece di centralizzare tutto in pochi datacenter, ogni documento viene frammentato in decine di parti criptate e distribuite su migliaia di nodi globali. Solo l’utente autorizzato può ricostruire il file originale.
Resilienza Intrinseca Nessun attacco mirato o guasto locale può compromettere l’intero sistema. Se un nodo viene compromesso, altri migliaia mantengono i dati al sicuro.
Controllo Totale Le organizzazioni mantengono il pieno controllo sui propri dati nel quadro dell’art. 30. Per DORA Certiblok® è un fornitore terzo di servizi ICT: i clienti finanziari lo inseriscono nel registro delle informazioni e nei contratti previsti dall’art. 30.
Economie Reali Costi prevedibili e fissi, senza sorprese legate alla crescita dei volumi o alle richieste di accesso.
Conformità DORA Semplificata
L’adozione di soluzioni decentralizzate come Certiblok® permette di affrontare simultaneamente diversi pilastri DORA:
Gestione del Rischio: L’architettura distribuita elimina per design i rischi di concentrazione
Test di Resilienza: La natura decentralizzata garantisce continuità anche durante stress testestremi
Gestione Fornitori: Riduzione drastica della dipendenza da fornitori ICT critici
Incident Management: Sistemi di monitoraggio integrati
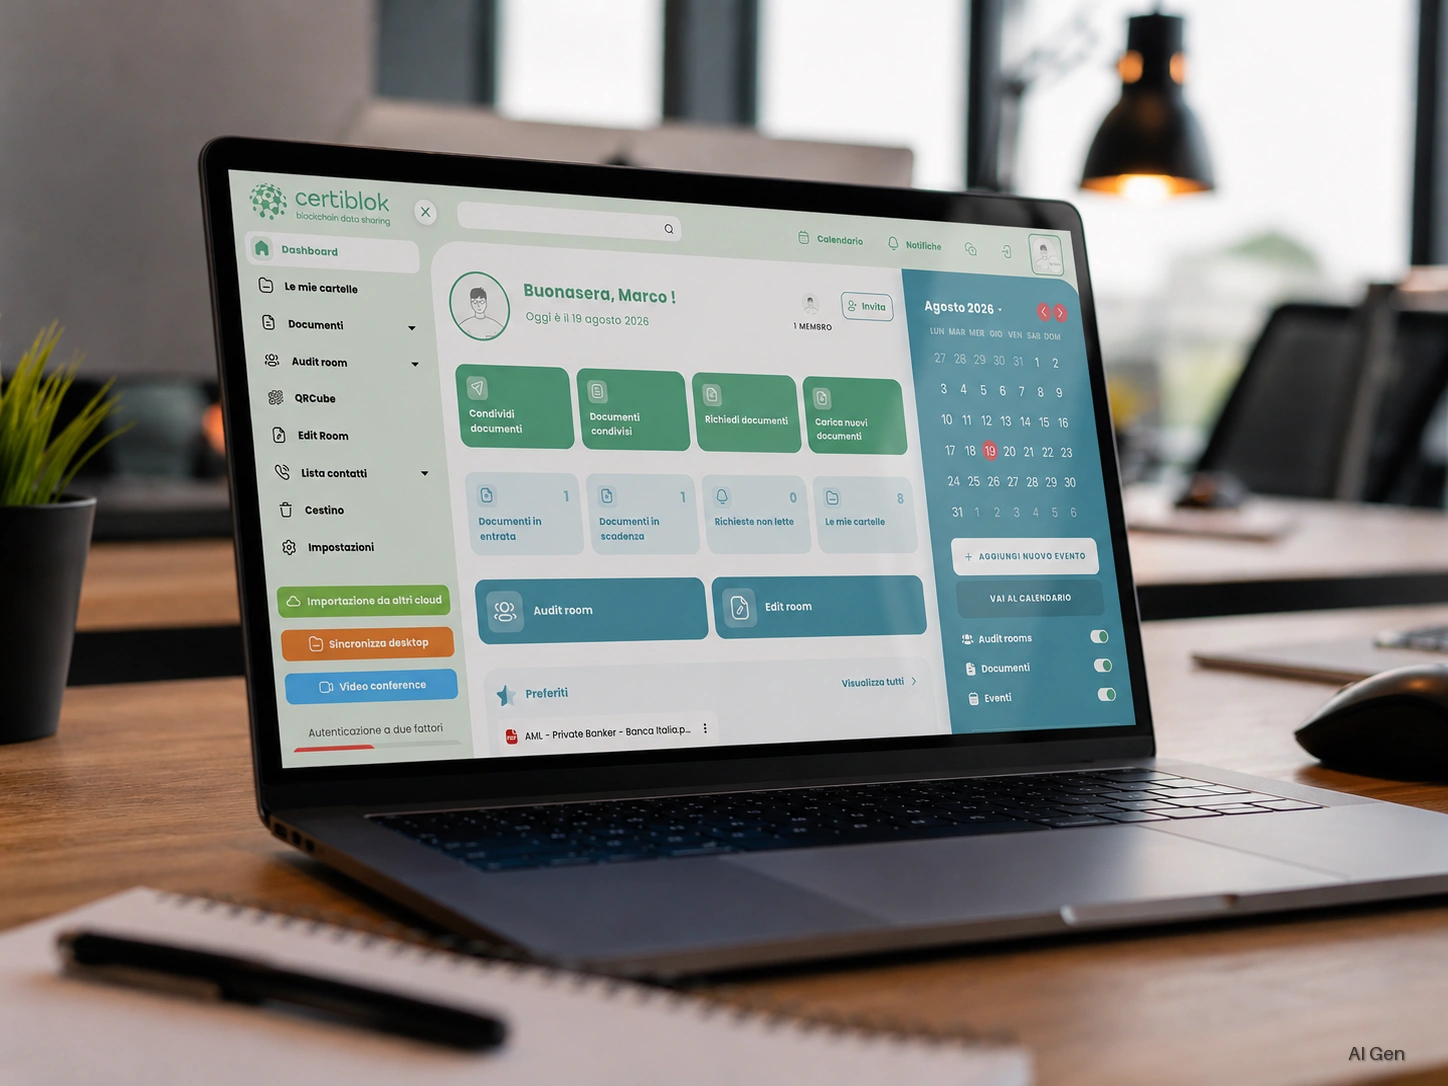
Le API native permettono inoltre che la documentazione possa essere trasferita automaticamente daisistemi interni on-premise che la generano direttamente a Certiblok®, garantendo un flussodocumentale sicuro e automatizzato.
Da Compliance a vantaggio competitivo
DORA non è solo un obbligo normativo: è un’opportunità per modernizzare l’infrastruttura tecnologica e migliorare la competitività. Le organizzazioni che sapranno cogliere questa trasformazione otterranno:
Servizi più sicuri e affidabili per i clienti
Riduzione dei costi operativi IT nel medio termine
Maggiore agilità nel lancio di nuovi prodotti digitali
Reputazione rafforzata nel mercato
Il Momento di Agire
Con le prime verifiche di conformità già in corso, il tempo per adeguarsi si sta rapidamente esaurendo. Le sanzioni le fissano gli Stati membri; in Italia il D.Lgs. 23/2025, ma il vero rischio è operativo: chi non sarà conforme rischia interruzioni di servizio e perdita di competitività.
La domanda non è se adeguarsi a DORA, ma come farlo nel modo più efficiente e strategicopossibile.
Le tecnologie decentralizzate rappresentano una risposta concreta e innovativa a questa sfida,trasformando un obbligo normativo in un’opportunità di crescita.
Scopri di più su certiblok.com, inoltre puoi contattarci per una consulenza personalizzata, richiedere una demo o una prova gratuita.


