La tua documentazione è davvero pronta per il 20 gennaio 2027?
Pronto al nuovo Regolamento Macchine?
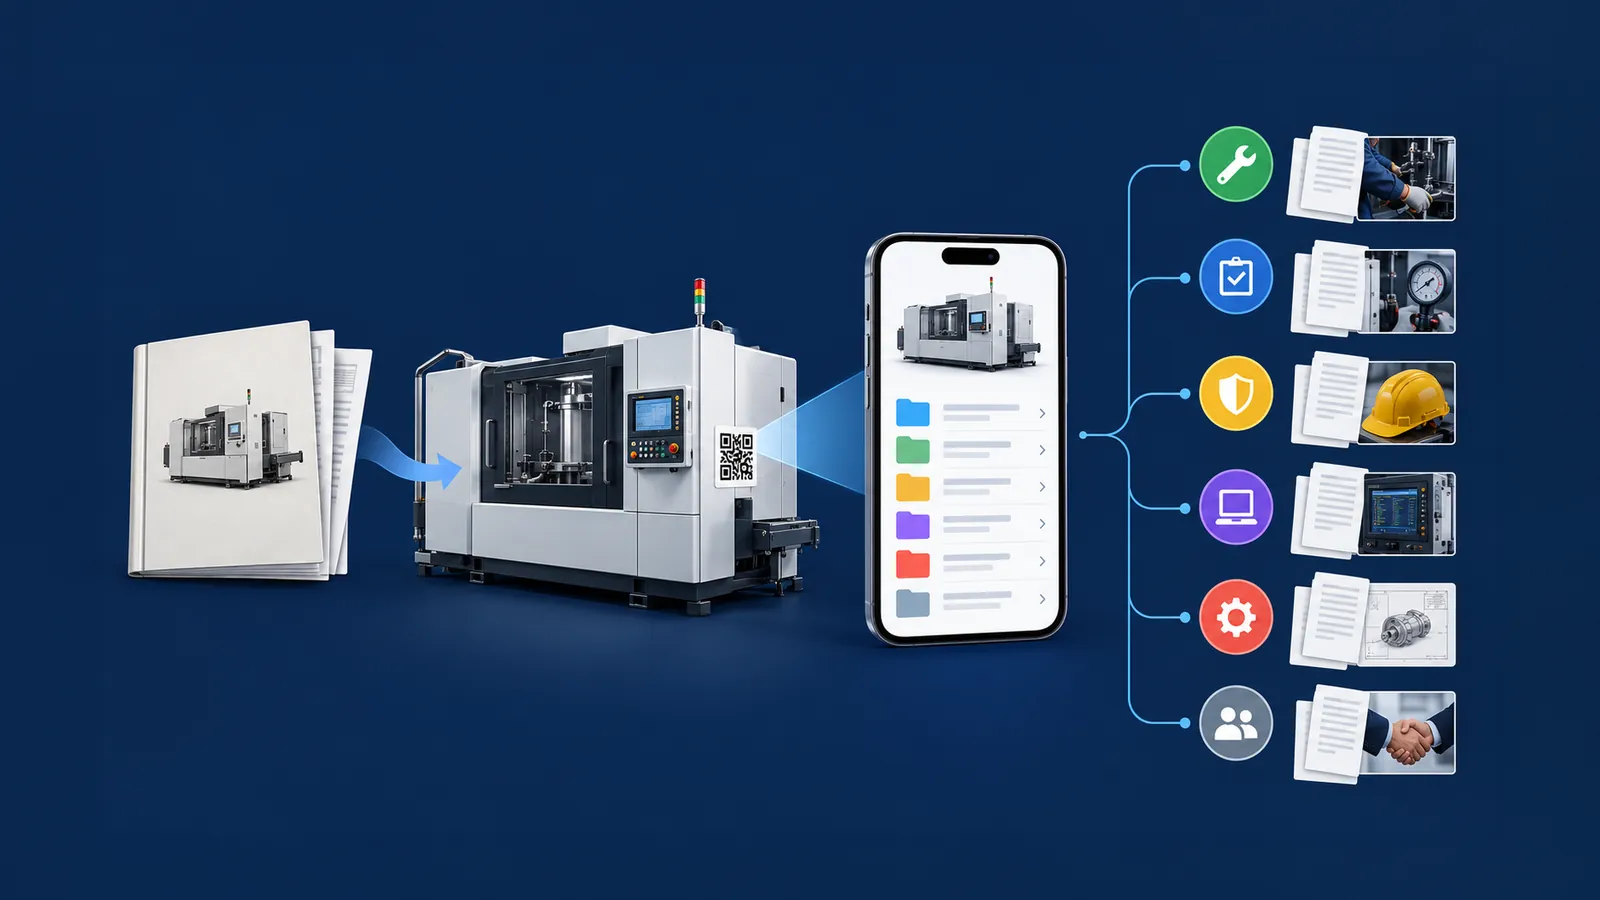
Dal 2027 potrai consegnare la documentazione delle macchine in digitale. QRcube® supporta la gestione e la conservazione di questa documentazione, con tracciabilità delle versioni e la versione cartacea sempre disponibile quando serve.
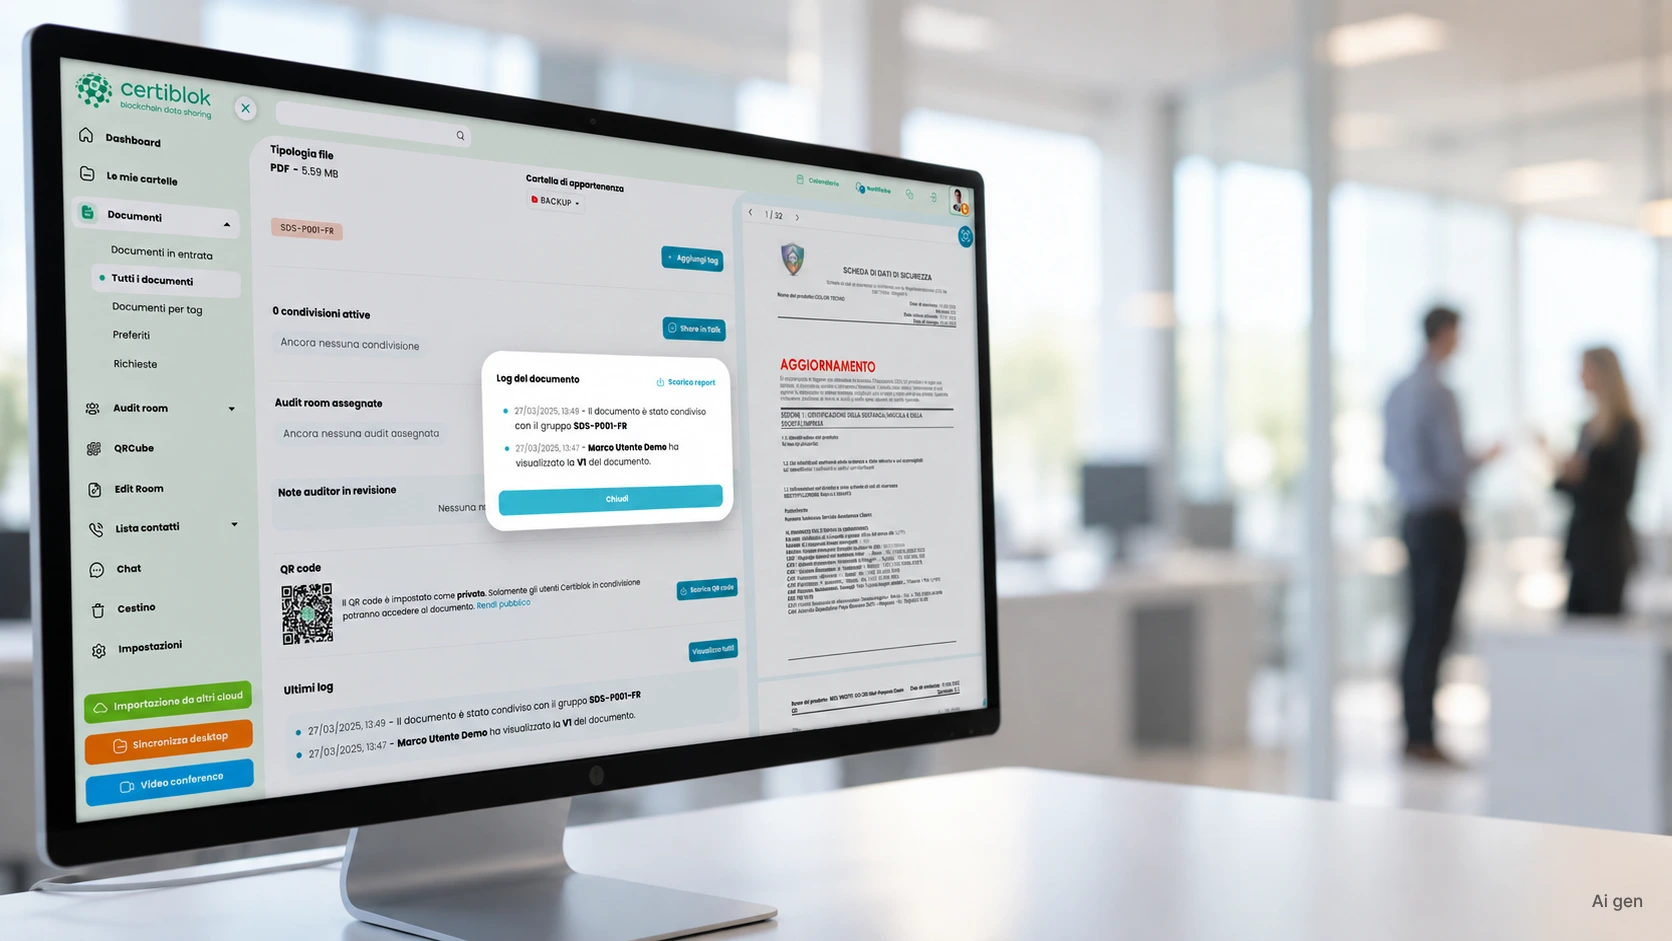
Non basta consegnare la scheda al cliente: a ogni revisione prevista dall’art. 31, par. 9, devi reinviarla ai destinatari riforniti negli ultimi 12 mesi. Mancata trasmissione o aggiornamento: sanzioni amministrative fino a 60.000 €.
Distribuisci le SDS senza rischi
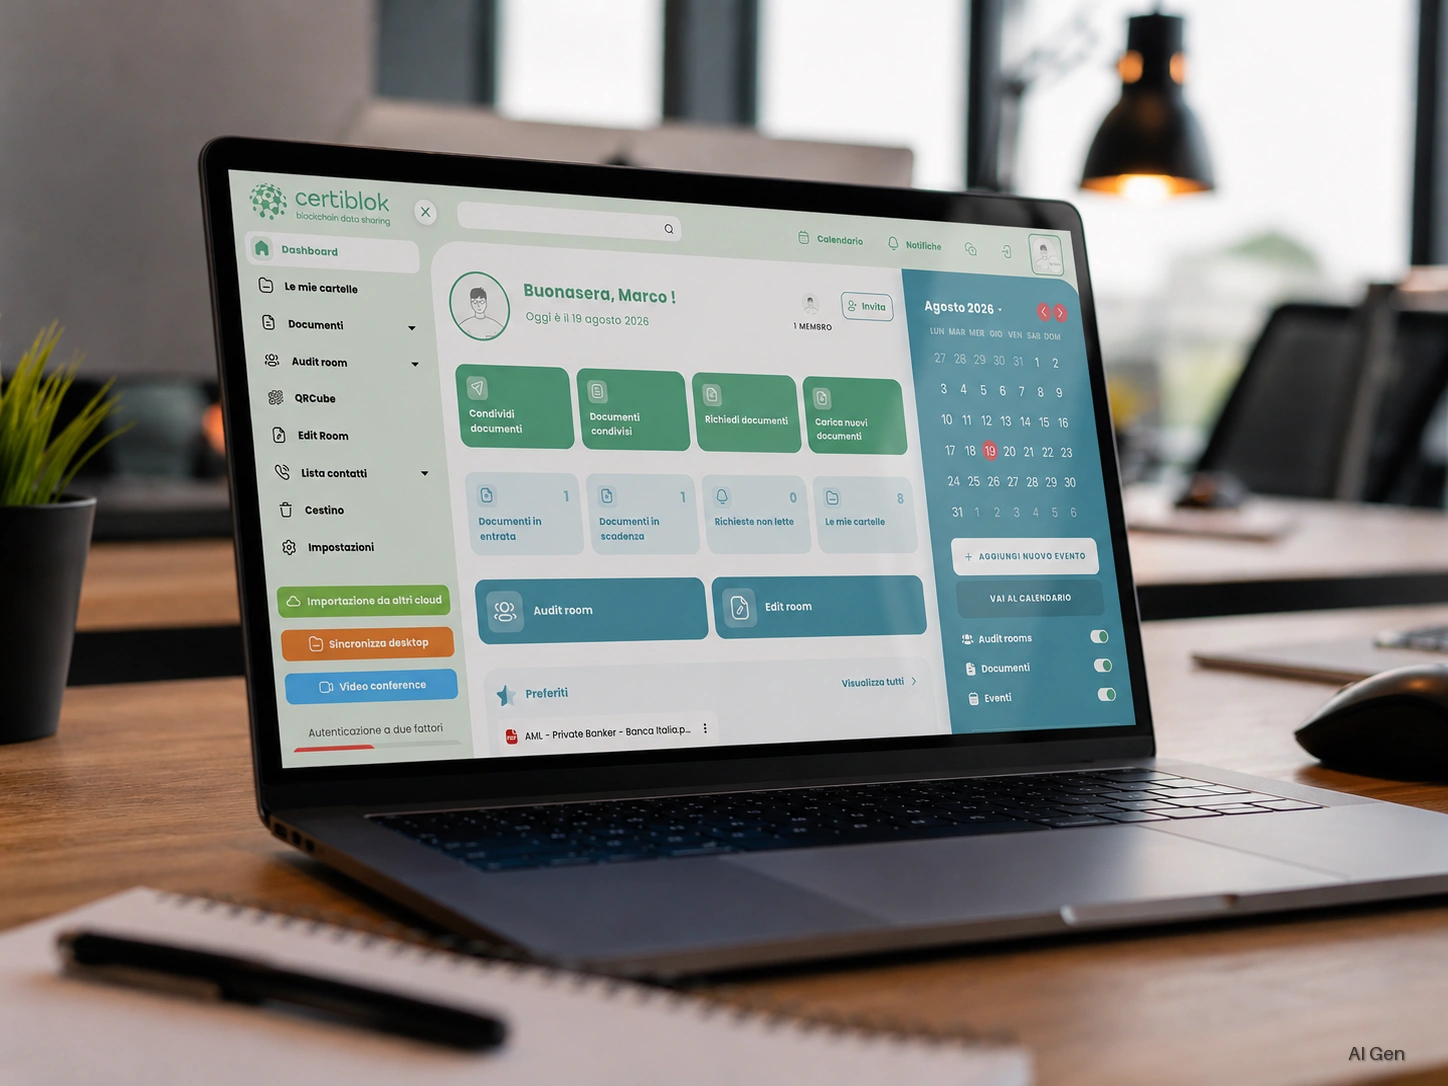
Con SDS Manager invii le schede ai tuoi clienti, propaghi gli aggiornamenti a chi li ha ricevuti e conservi il registro di ogni trasmissione. Tutto tracciato, a supporto della conformità.
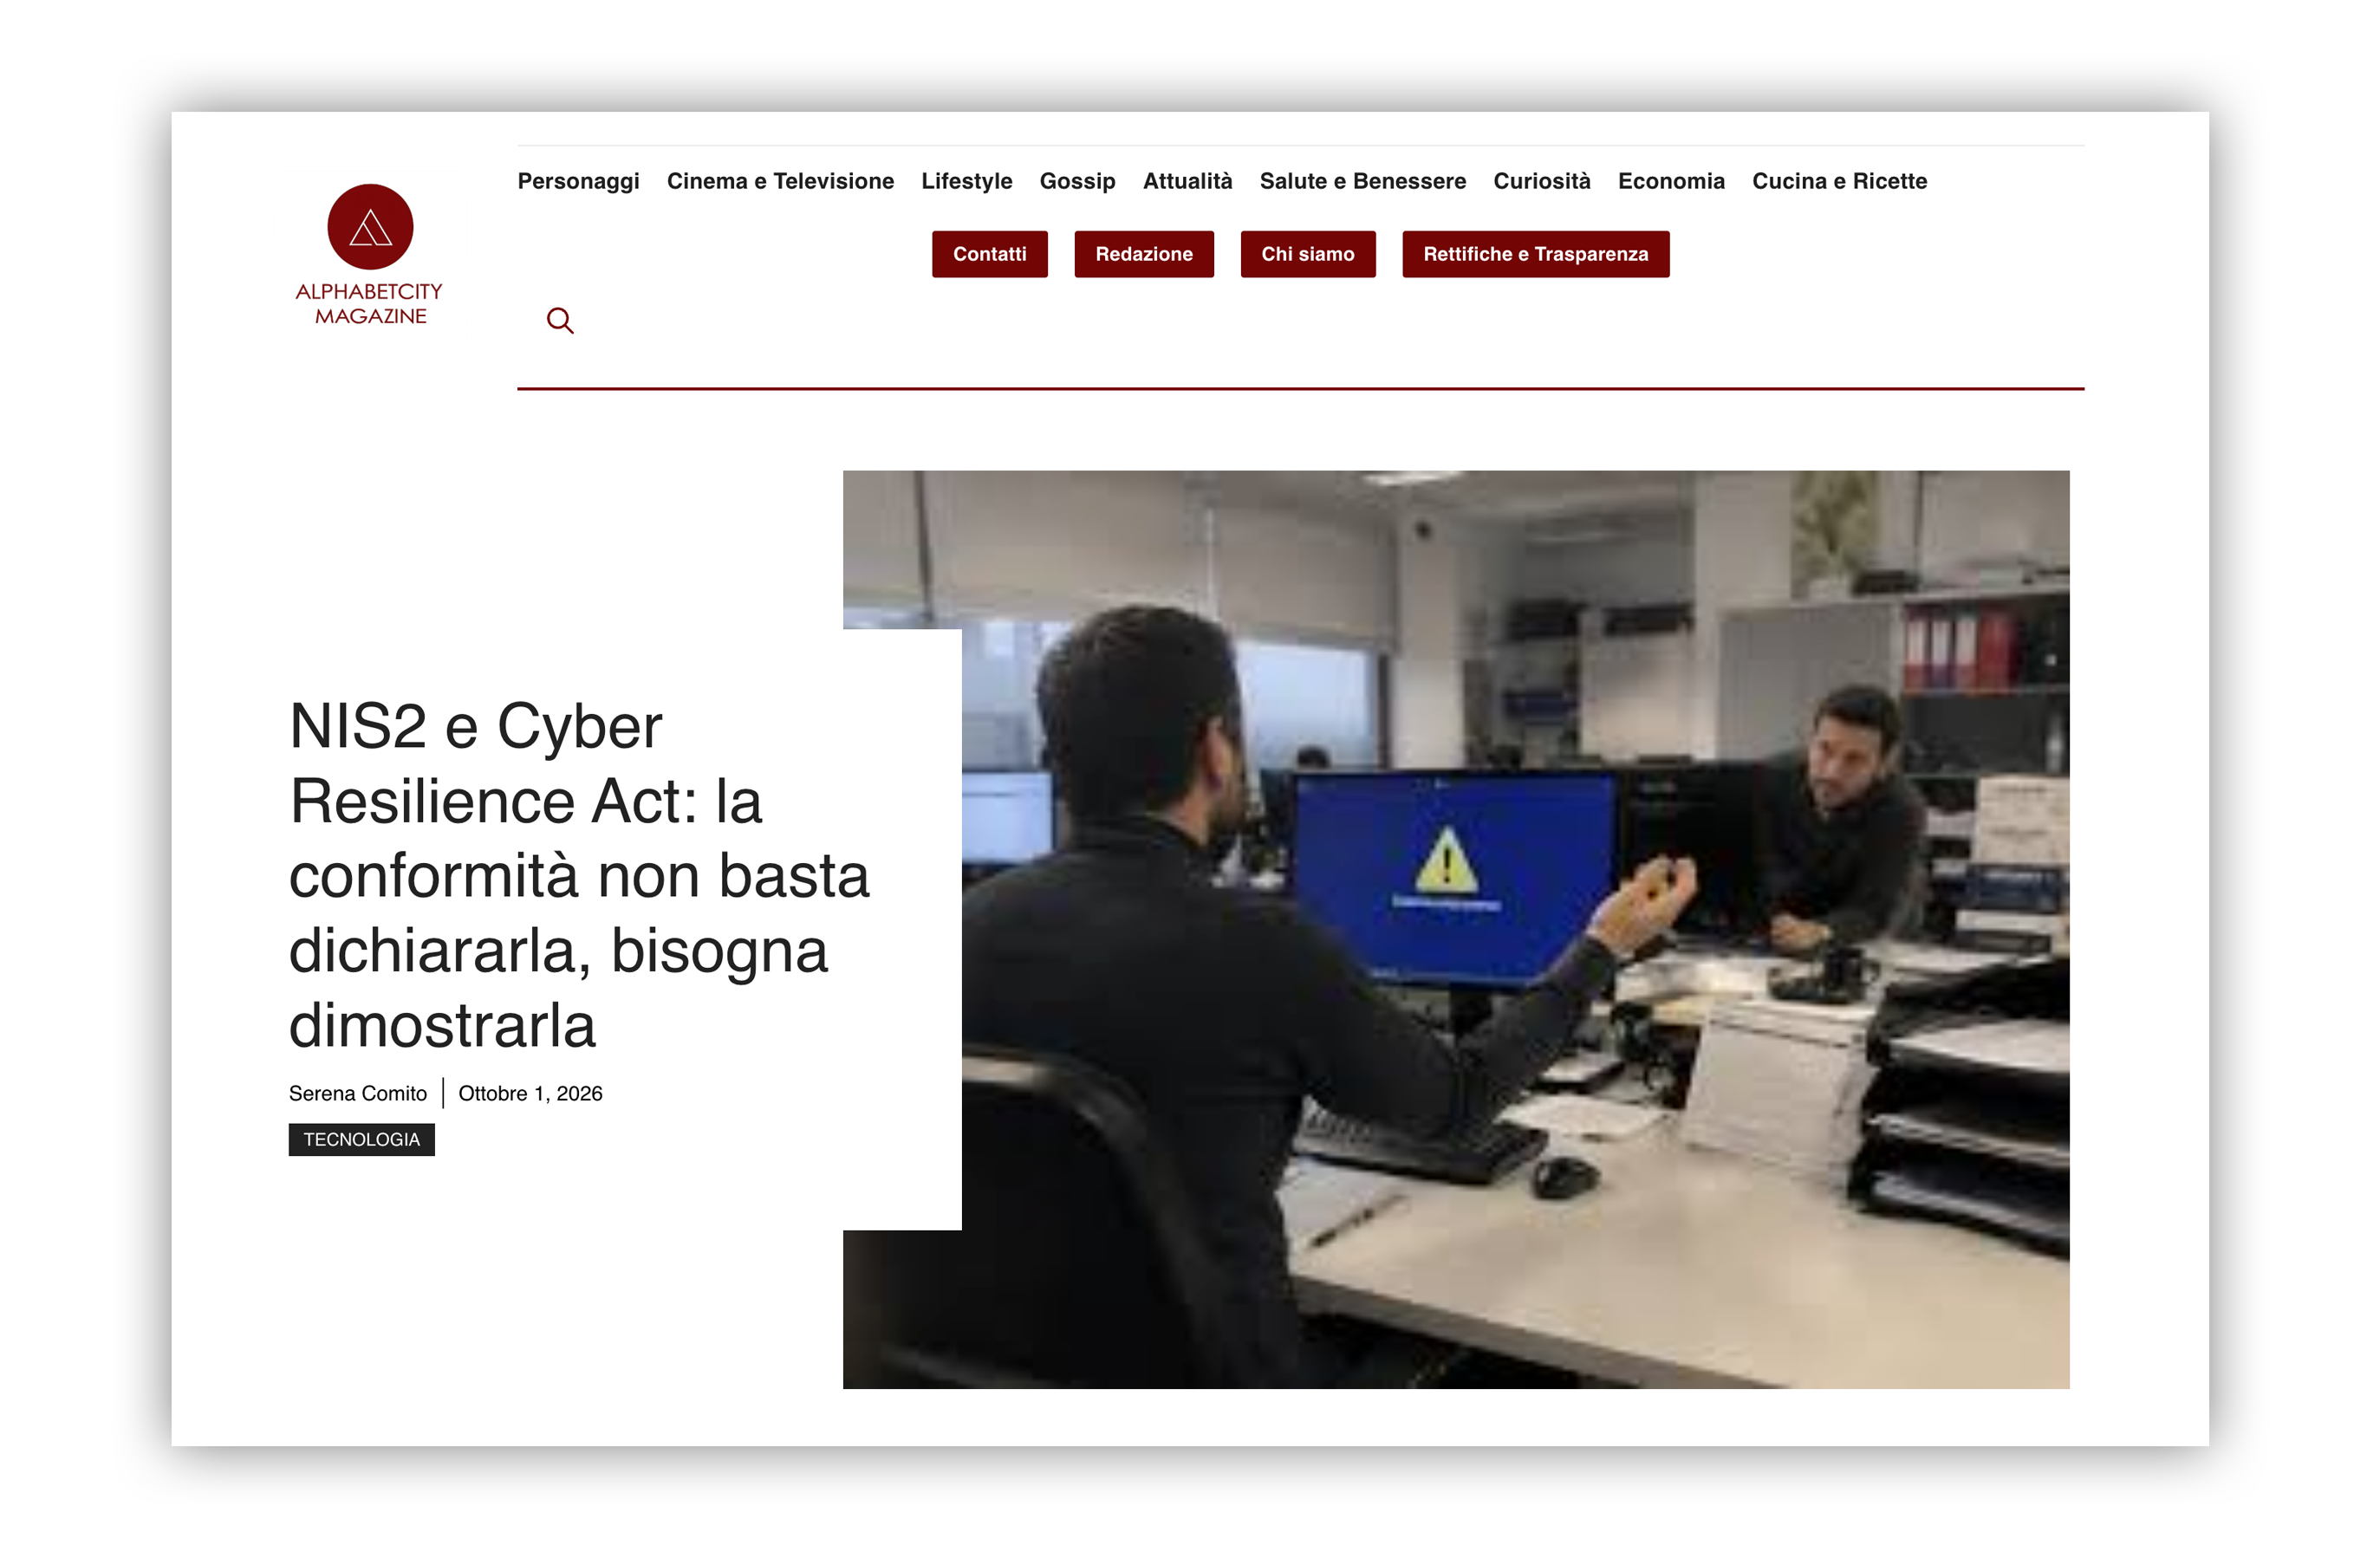
La conformità alle normative europee sulla cybersecurity non si limita all’adozione di misure di sicurezza: richiede anche la capacità di documentare e dimostrare le attività svolte, le responsabilità e la gestione delle informazioni.
Un tema approfondito nell’articolo pubblicato su AlphabetCity, che analizza il ruolo della tracciabilità documentale e delle evidenze verificabili nel contesto della direttiva NIS2 e del Cyber Resilience Act.
La conformità a NIS2 e Cyber Resilience Act si basa sul principio di accountability: l'onere della prova ricade interamente sulle organizzazioni.
Non basta implementare presidi di sicurezza informatica; è obbligatorio disporre di documentazione verificabile che attesti procedure, processi e responsabilità.
La tracciabilità continua delle attività e la gestione degli incidenti sono requisiti vincolanti per evitare pesanti sanzioni normative.
I produttori e gli operatori di servizi essenziali devono formalizzare la sicurezza lungo l'intero ciclo di vita dei prodotti e delle infrastrutture.
Domande frequenti
Cosa significa dover dimostrare la conformità a NIS2 e Cyber Resilience Act?
Significa che non è sufficiente dotarsi di strumenti di difesa informatica: le aziende devono conservare prove documentali, log verificabili, valutazioni dei rischi e registri delle decisioni che attestino l'effettiva applicazione delle misure di sicurezza previste.
Quali elementi documentali sono necessari per attestare la conformità?
Sono richieste politiche di sicurezza aggiornate, registri di audit trail, report sulle analisi delle vulnerabilità, piani di gestione degli incidenti e schemi chiari di assegnazione delle responsabilità interne.
Perché le sole misure tecniche di cybersecurity non bastano più?
I nuovi regolamenti europei adottano una logica di responsabilizzazione: in caso di violazione o ispezione, la mancanza di evidenze procedurali e di documentazione tracciabile equivale a una non conformità formale, esponendo l'organizzazione a contestazioni legali.
Testo generato con supporto AI e revisionato da umano.
Quanti mouse ci sono nel tuo ufficio? E sono tutti a norma? Gestire l'inventario aziendale, dai piccoli accessori alle attrezzature complesse, è una sfida quotidiana. Questo articolo esplora come trasformare un problema comune in un'opportunità di compliance e tracciabilità.
Certiblok parteciperà il 21 ottobre al Data Protection Hub 2026, un evento N4B dedicato alla cybersecurity, all’intelligenza artificiale e alla compliance.
L’azienda presenterà soluzioni per la protezione, la tracciabilità e l’integrità delle informazioni digitali nell’era dell’Intelligenza Artificiale.
Sarà un’occasione per confrontarsi su come affrontare le sfide della trasformazione digitale, mantenendo sicurezza e controllo.
Per i soggetti NIS inseriti nel 2025, le misure di base vanno adottate entro 18 mesi dalla comunicazione ACN. Quali evidenze documentali possono aiutare.
Manutenzioni, verifiche e modifiche di una macchina raccolte in un fascicolo digitale collegato alla targhetta. Cos'è il fascicolo vivo e come gestirlo.
La gestione degli audit ai fornitori implica spesso la condivisione di documenti sensibili. Usare credenziali aziendali per dare accesso è un rischio non necessario. Esistono soluzioni che permettono la massima trasparenza e controllo, senza compromettere la sicurezza dei tuoi dati.