Per i soggetti inseriti nell’elenco NIS nel 2025, il termine per adottare le misure di sicurezza di base cade nell’ottobre 2026, a 18 mesi dalla ricezione della comunicazione ACN. Non esiste una scadenza unica al 31 ottobre: ciascun soggetto deve verificare la data della propria comunicazione. Avere un’analisi dei rischi, una policy di gestione degli incidenti e un piano di continuità operativa non basta se le misure previste non sono adottate. Le misure vanno adottate nella pratica: policy e documenti aiutano, ma da soli non bastano a mostrarne l’attuazione.
Il D.Lgs. 138/2024 recepisce la direttiva NIS2 in Italia. Le specifiche di base pubblicate da ACN indicano le misure da adottare, con termini legati alla comunicazione di inserimento. Un'azienda può avere scritto un piano di gestione degli accessi perfetto e continuare a condividere credenziali su una chat aziendale. In una verifica, policy ed evidenze della loro attuazione possono essere esaminate insieme: log e registri aiutano a ricostruire le attività svolte.
Cosa cambia nell’ottobre 2026
Per i soggetti inseriti nell’elenco nel 2025, l’obbligo di notifica degli incidenti significativi di base è operativo da gennaio 2026. Le misure di sicurezza di base vanno invece adottate entro 18 mesi dalla comunicazione di inserimento: per molti la scadenza cade nell’ottobre 2026, ma il giorno dipende dalla comunicazione ricevuta. Per i soggetti inseriti per la prima volta nel 2026, ACN indica termini diversi, tra cui luglio 2027 per le misure di base. Consulta la comunicazione ACN sui nuovi soggetti.
Gli allegati della determinazione ACN 379907/2025 distinguono le misure di base per soggetti importanti ed essenziali. Riguardano la gestione dei rischi, la sicurezza della catena di fornitura, la gestione degli incidenti, il controllo degli accessi. Ma sotto ogni misura c'è la stessa domanda: se un ispettore chiedesse una prova, sapreste recuperarla tra email, cartelle condivise e file su computer diversi?
Misure, verifiche e sanzioni
Le sanzioni sono disciplinate dall’articolo 38 del D.Lgs. 138/2024. L’applicazione delle sanzioni dipende dalla violazione accertata, dalla categoria del soggetto e dalle circostanze previste dal decreto. Una piattaforma documentale non sostituisce la valutazione degli obblighi né evita le sanzioni.
In una verifica possono essere richiesti documenti ed evidenze pertinenti alle misure adottate. Log degli accessi e storico delle versioni possono aiutare a ricostruire la gestione dei documenti. Se la risposta è cercare tra caselle di posta di persone diverse, il problema non è la sicurezza informatica in astratto: è che i documenti che dimostrano il lavoro fatto vivono sparsi, senza una traccia coerente di chi li ha toccati.
Perché l'archivio documentale è un buco che quasi nessuno guarda
Le misure NIS2 riguardano anche la gestione dei rischi e degli incidenti. La tracciabilità documentale può fornire evidenze utili: dove sono le versioni precedenti di un piano di sicurezza aggiornato tre volte in un anno, chi ha condiviso quel report con un fornitore esterno, quando è stato aperto per l'ultima volta un certo registro.
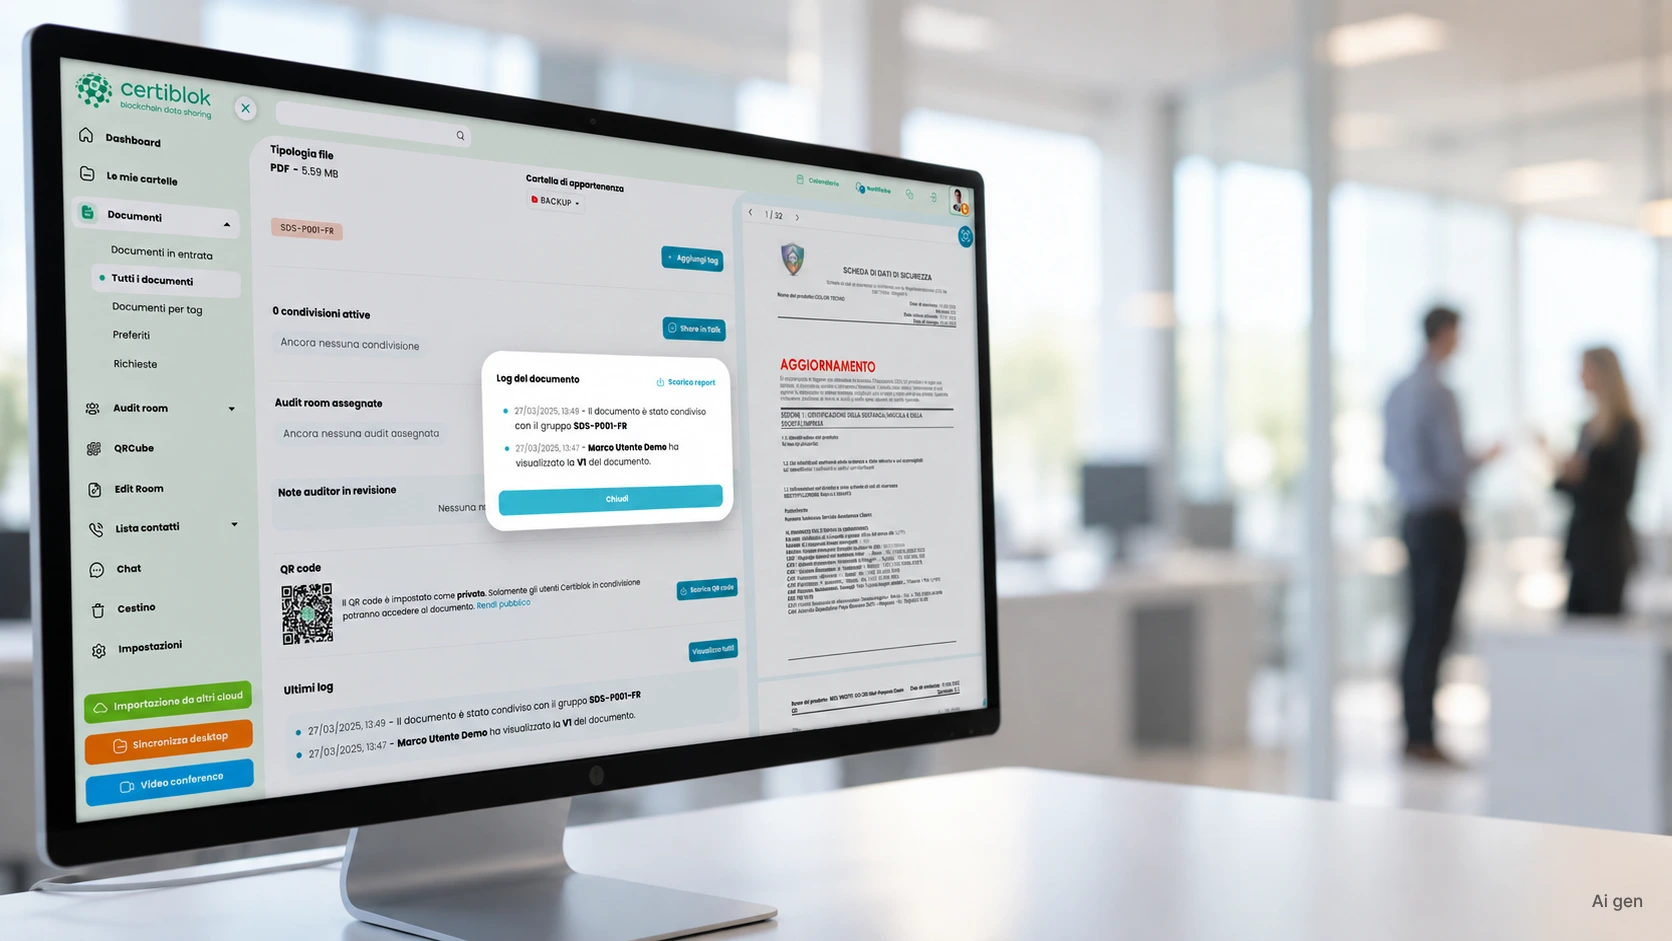
Per un'azienda che gestisce questi documenti su cartelle condivise generiche, ricostruire quella storia a ottobre, sotto ispezione, è un lavoro manuale, lento e spesso incompleto. Un archivio che tiene traccia in automatico di versioni, accessi e condivisioni rende più semplice consultare lo storico disponibile. Non sostituisce l'analisi dei rischi né le policy che un'azienda deve comunque scrivere: può fornire evidenze utili a supporto della verifica delle misure adottate, senza dimostrare da solo l’adempimento degli obblighi NIS2.
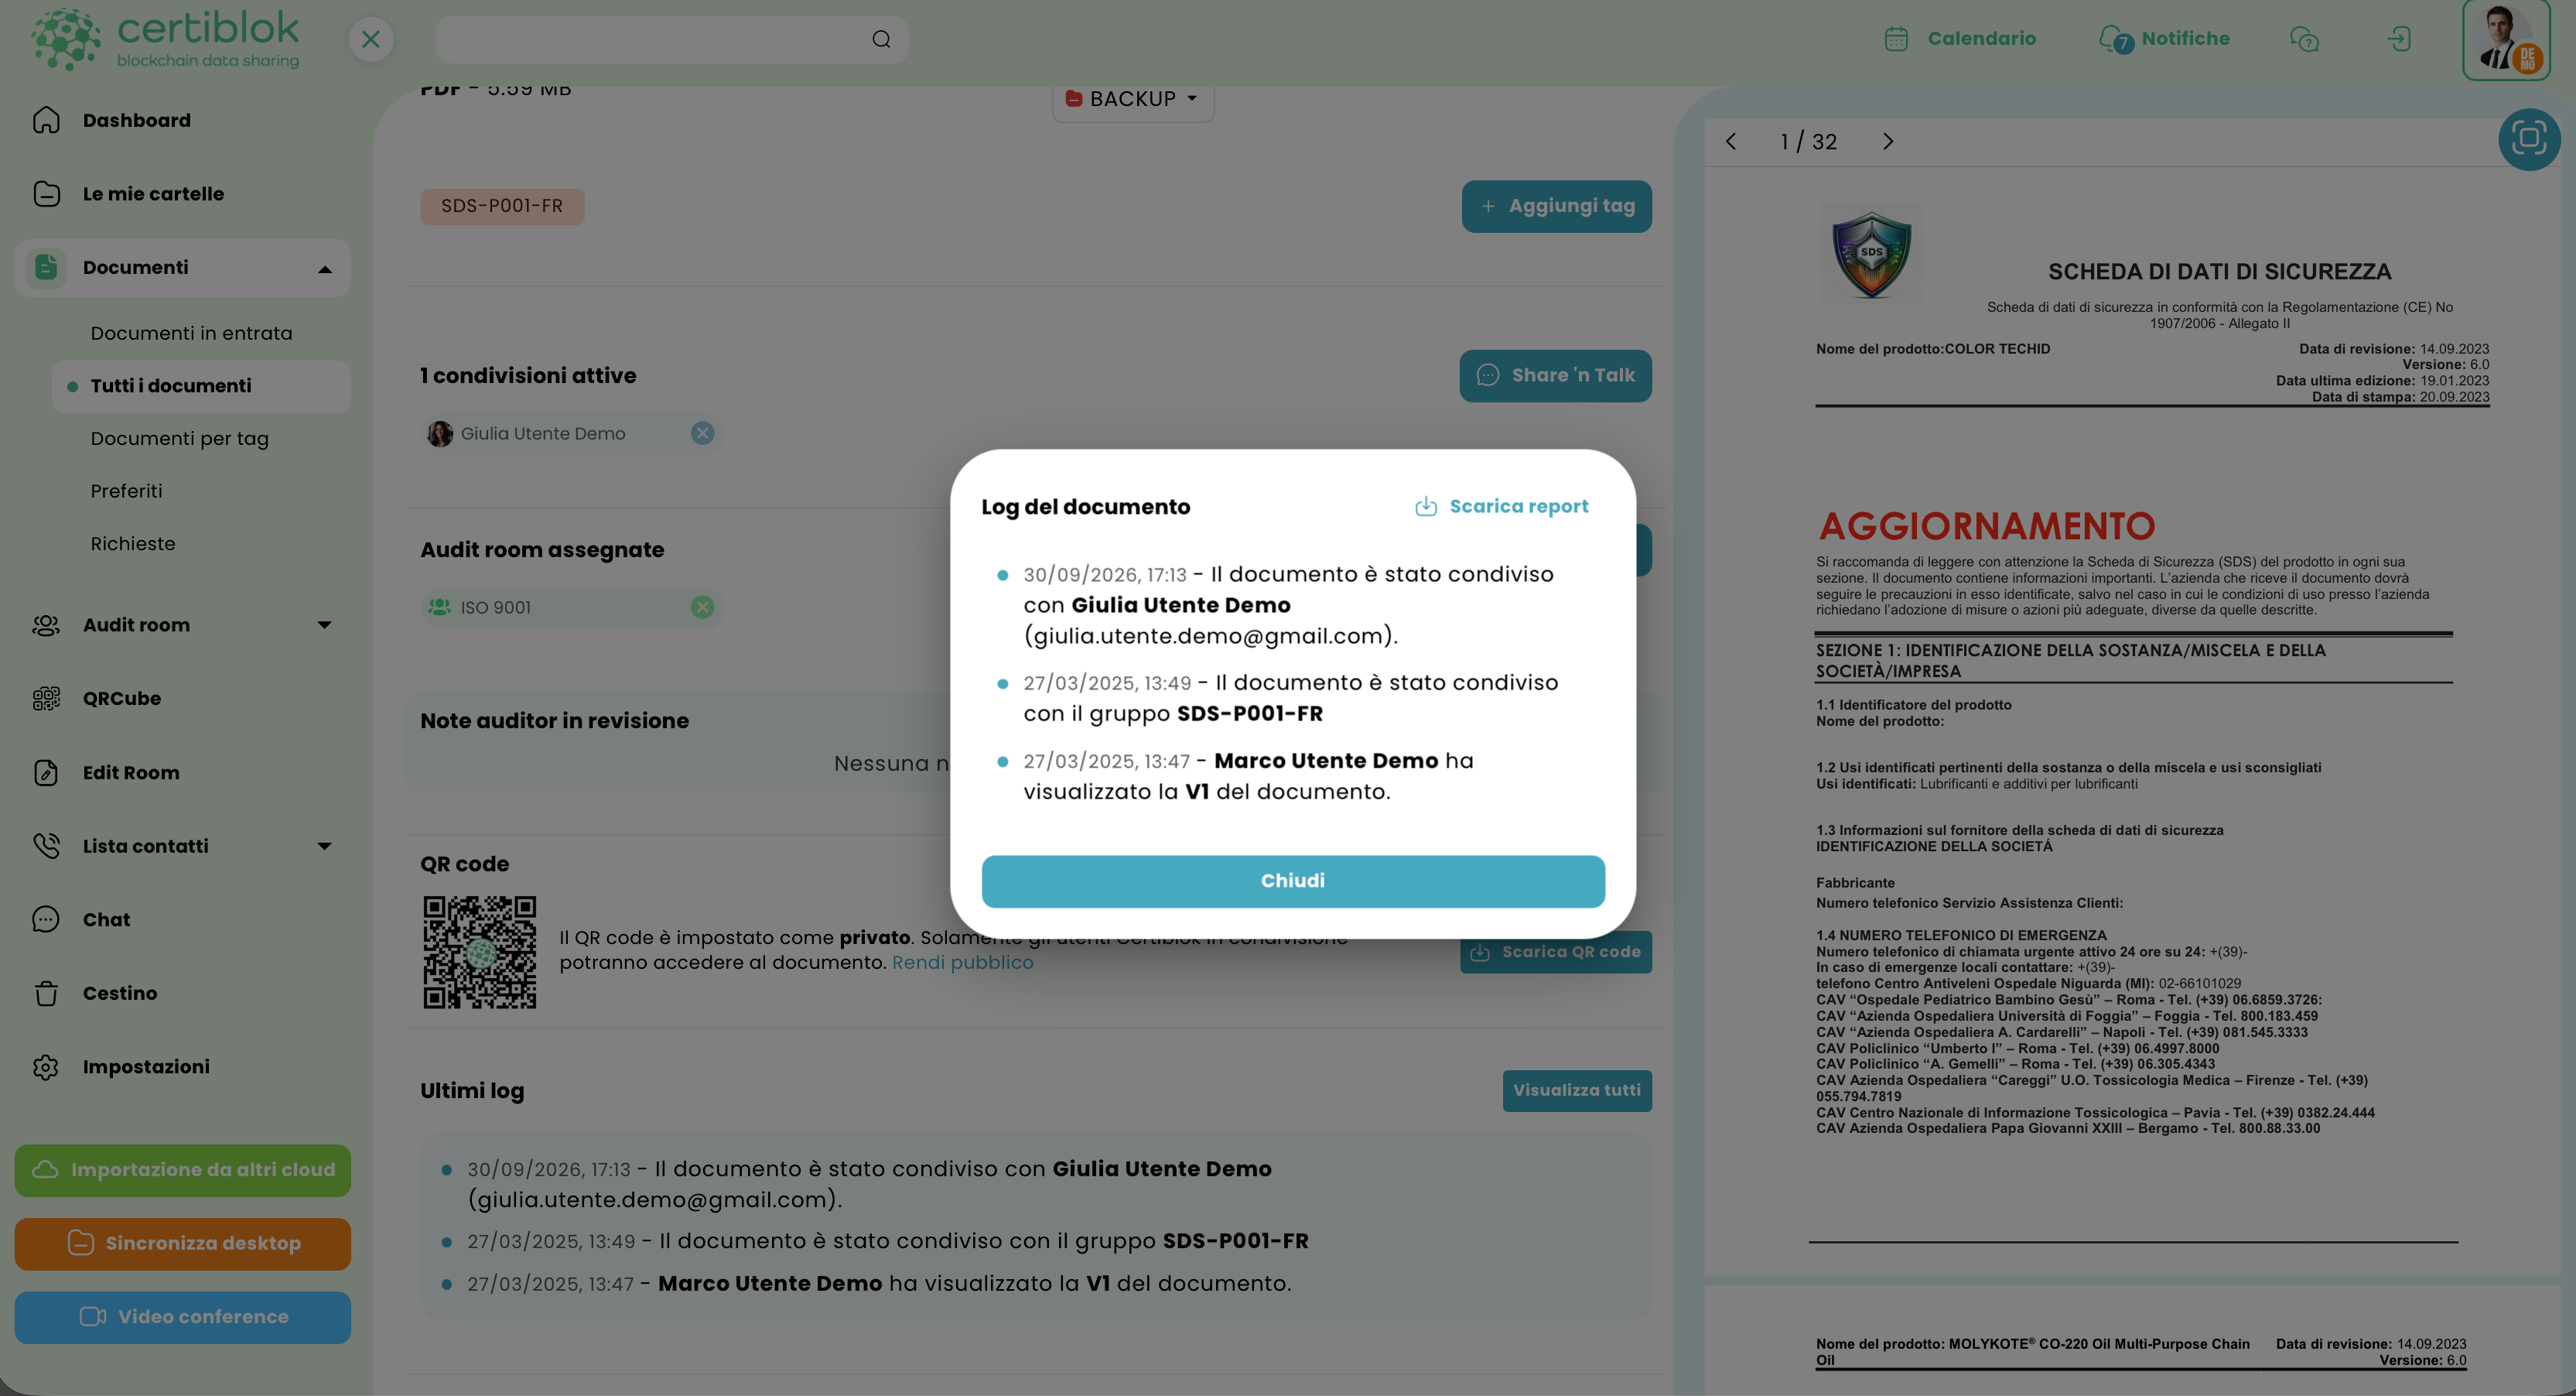
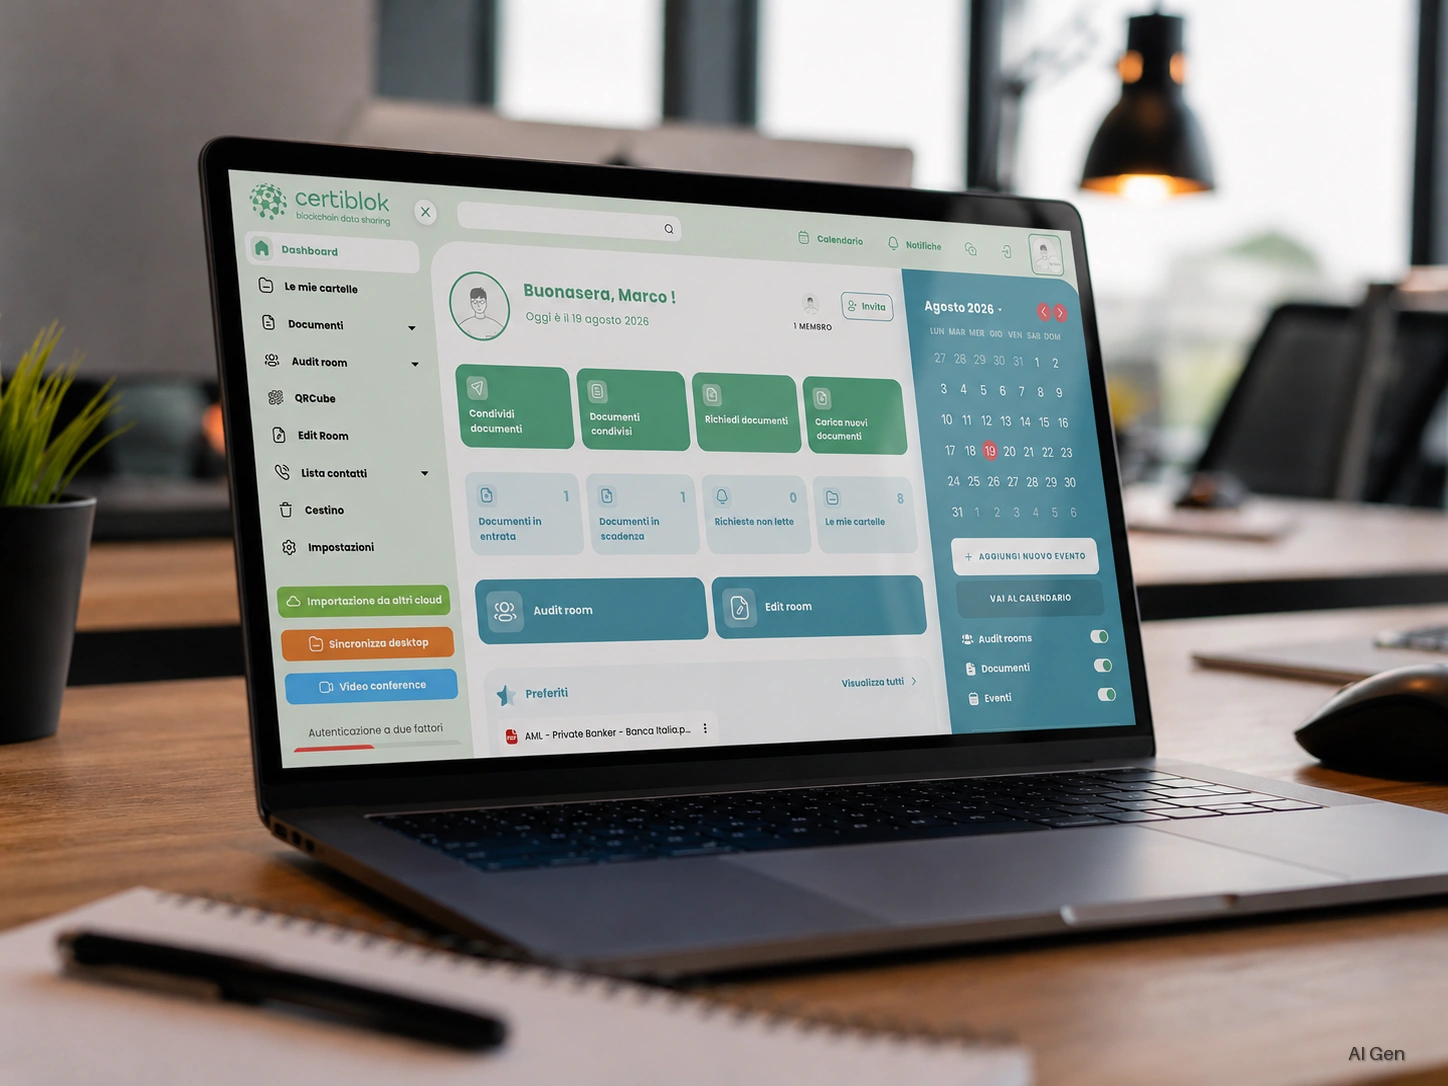
Certiblok®, con il modulo DRM® & Archivio, mantiene lo storico di ogni versione di un documento con data, ora e chi l'ha modificata, e il log di ogni accesso. L'Audit Room permette di aprire per un ispettore una stanza documentale limitata ai soli file pertinenti, senza consegnare credenziali aziendali. Sono elementi che aiutano a produrre le evidenze richieste: la conformità agli obblighi NIS2 resta comunque un lavoro dell'azienda, non qualcosa che una piattaforma documentale possa garantire da sola.
Cosa fare prima della propria scadenza
Chi rientra nel primo gruppo NIS deve verificare la data della propria comunicazione ACN e se le misure di base sono state adottate. Le evidenze documentali sono un aiuto alla verifica, non sostituiscono le misure di sicurezza. Vale la pena chiedersi, per ciascuna delle aree richieste dal D.Lgs. 138/2024: se un ispettore lo chiedesse oggi, chi in azienda saprebbe recuperare la prova in tempi rapidi, e da dove.
Per il quadro generale su NIS2 e GDPR, leggi cosa rischi in caso di attacco informatico. Approfondisci il sistema di gestione per la sicurezza delle informazioni certificato UNI CEI EN ISO/IEC 27001:2024 di Certiblok® e il quadro DORA per il settore finanziario: sono temi distinti, non scorciatoie per adempiere alla NIS2.


