NIS2, Oktober 2026: Nachweisbare Sicherheitsmaßnahmen
Für 2025 in die NIS-Liste aufgenommene Unternehmen müssen Basismaßnahmen innerhalb von 18 Monaten nach ACN-Mitteilung umsetzen. Welche Dokumentationsnachweise helfen können.
Weiterlesen →Ist Ihre Dokumentation wirklich bereit für den 20. Januar 2027?
Ab 2027 können Sie die Maschinendokumentation digital übergeben. QRcube® unterstützt die Verwaltung und Aufbewahrung dieser Dokumentation, mit Versionsnachverfolgung und jederzeit verfügbarer Papierversion.
KontaktEs reicht nicht, das Datenblatt einmal zu übergeben: Jede Überarbeitung nach Artikel 31 Absatz 9 müssen Sie unverzüglich an die in den letzten 12 Monaten belieferten Empfänger senden. Verstöße: Bußgelder bis 60.000 €.
Mit dem SDS Manager senden Sie die Datenblätter an Ihre Kunden, verteilen Aktualisierungen an alle Empfänger und dokumentieren jede Übertragung. Vollständig nachvollziehbar, immer konform.
KontaktWir helfen Unternehmen und Fachkanzleien, Akten und Dokumente jederzeit nachverfolgbar zu halten. Certiblok S.r.l. hat ein nach UNI CEI EN ISO/IEC 27001 zertifiziertes Managementsystem, Datenhosting in der EU gemäß DSGVO, mit Unterstützung für die Maschinenverordnung (EU) 2023/1230, REACH, NIS2, DORA und Ihre eigenen ISO-Zertifizierungen.
Keine Kreditkarte erforderlich · Kostenloser Tarif verfügbar
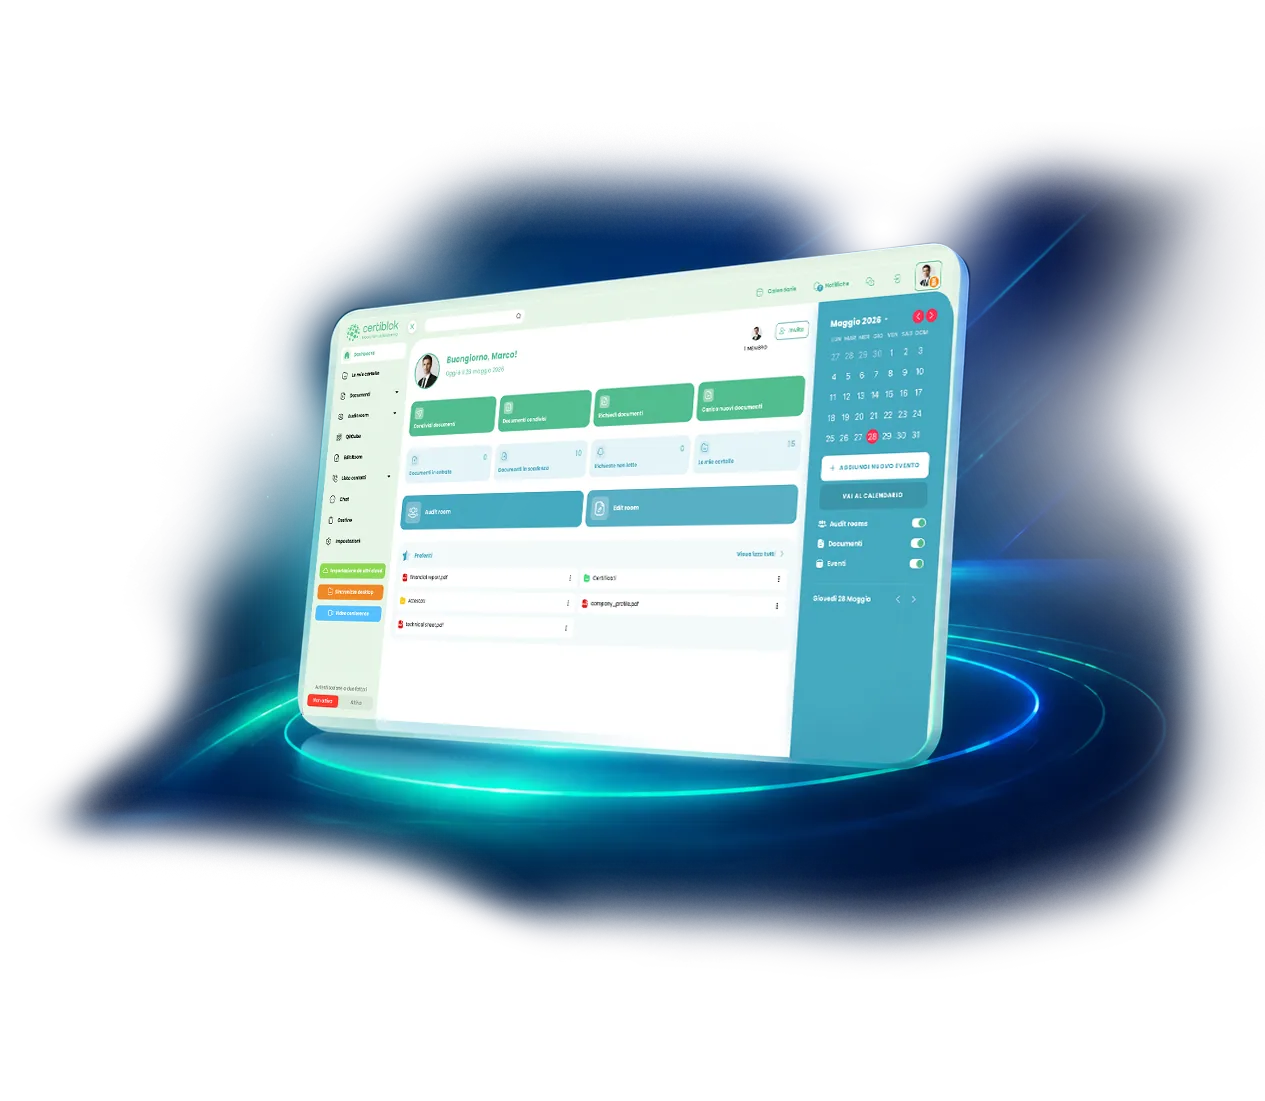
Immer mehr Unternehmen vertrauen ihre kritischen Dokumente täglich Certiblok an.Sicherheit, Ordnung und Zusammenarbeit auf einer einzigen Plattform.
Daten am 10. September 2026 im Capterra-Profil geprüft
“Ich nutze Certiblok für technische Datenblätter und Sicherheitsdatenblätter von Chemieprodukten, bei denen die Weitergabe an Anwender Pflicht ist. Ausgezeichnete Oberfläche, schnelles Teilen und einfachere Fristenkontrolle.”
“Als Unternehmensberater nutze ich Certiblok für die Dokumentenverwaltung mit Kunden — mit höchster IT-Sicherheit.”
“Ein unverzichtbarer Service für ein Unternehmen: Dokumente, Schulungen und Zertifikate stets aktuell, geordnet, sicher und nutzbar.”
Mit dem Certiblok Teilen versenden Sie keine Dateien: Sie schaffen sichere Verbindungen. Teilen Sie Dokumente mit beliebigen Empfängern oder fordern Sie sie von Kunden und Lieferanten an – ohne Registrierung, mit voller DRM®-Kontrolle, automatischer Versionierung und mit AES-256 verschlüsselten Dateien.
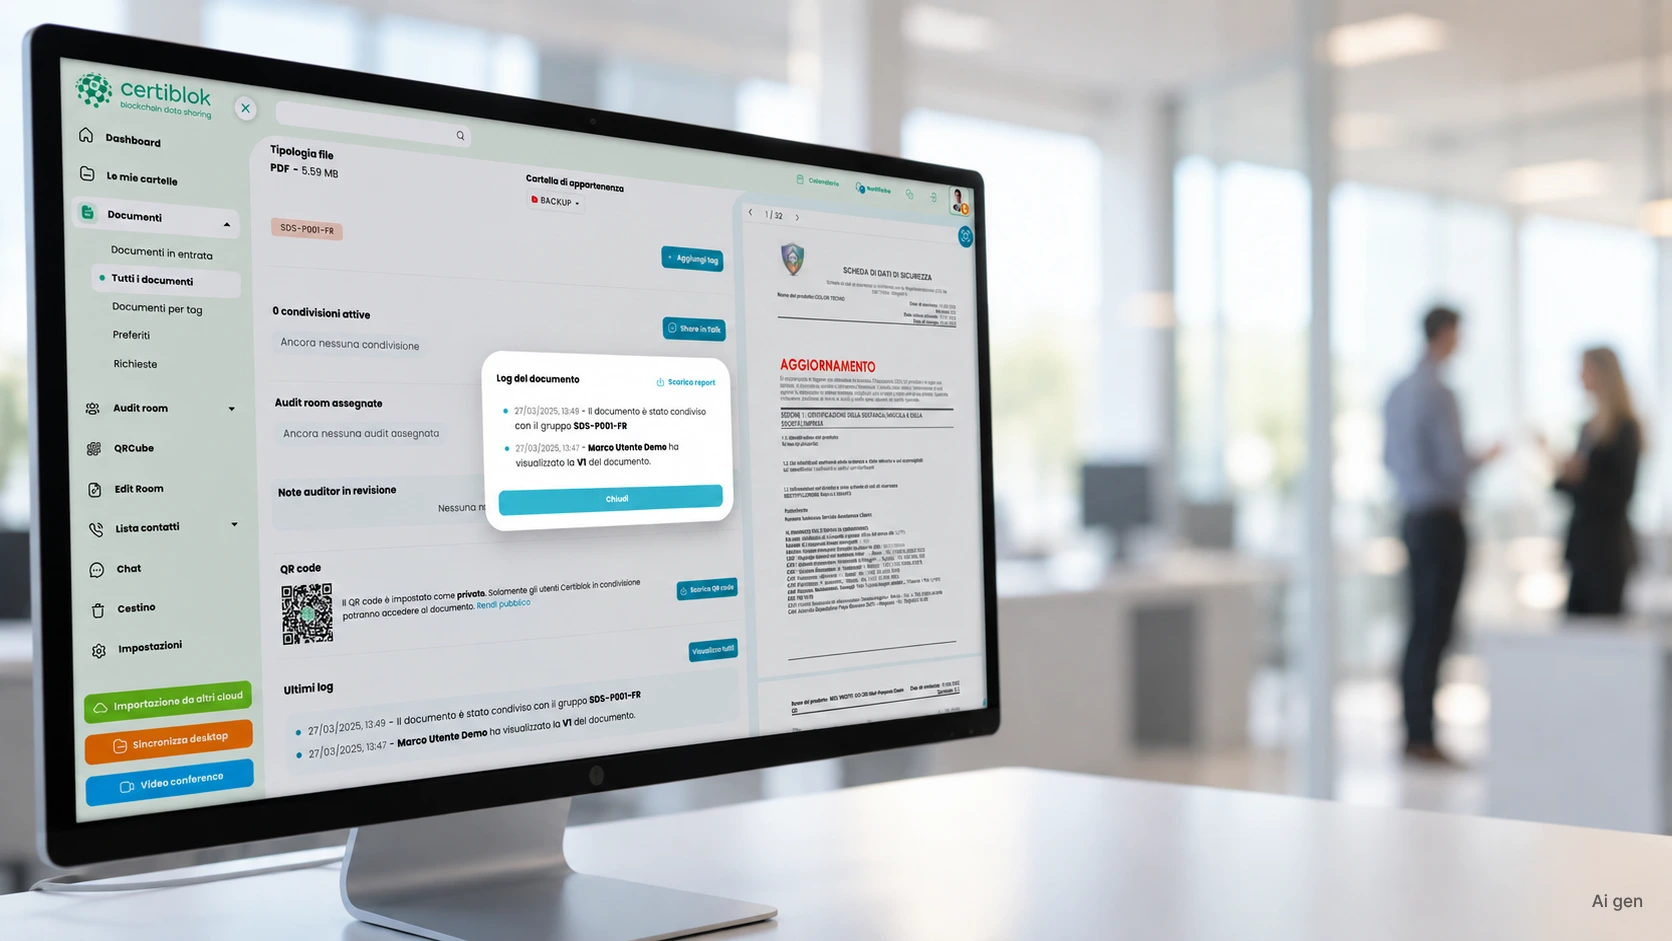
Certiblok DRM® schützt jede Datei mit granularen Berechtigungen: Wer darf ansehen, herunterladen, weiterleiten. Jeder Zugriff wird im DRM®-Protokoll des Dokuments erfasst.
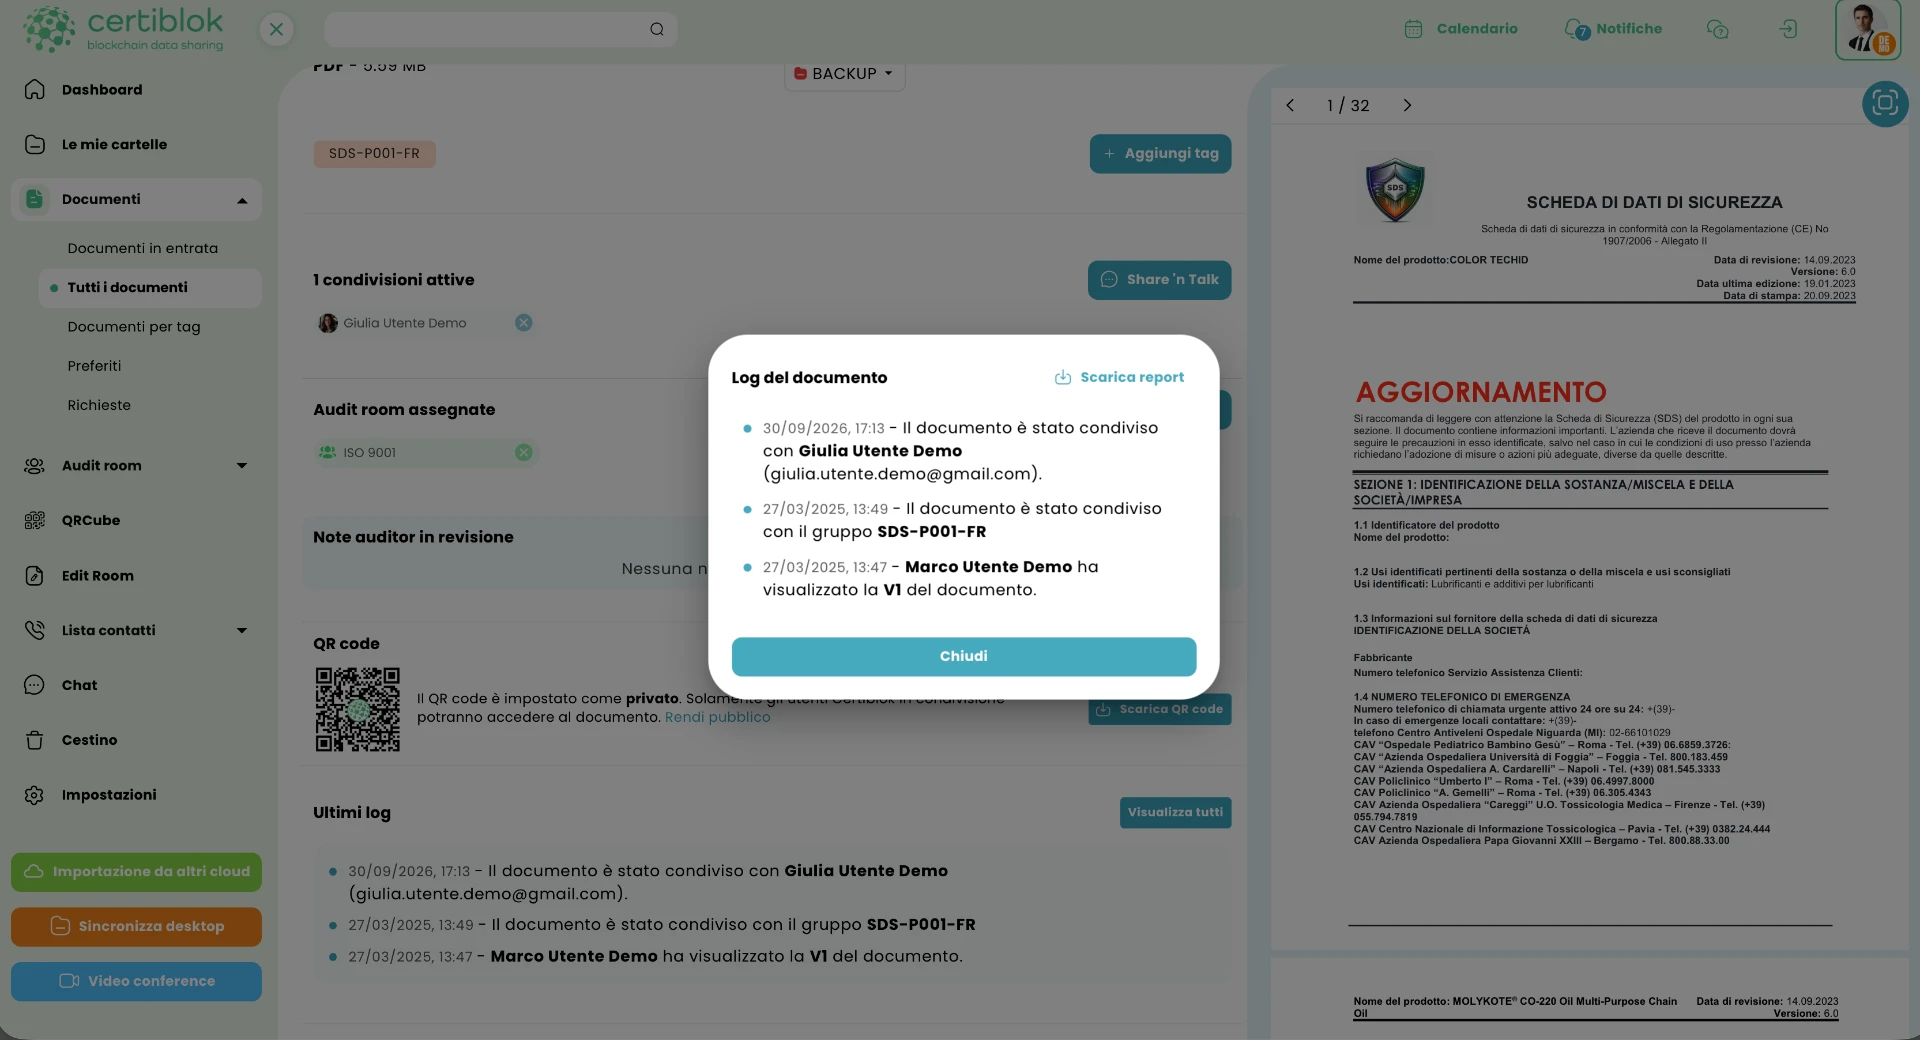
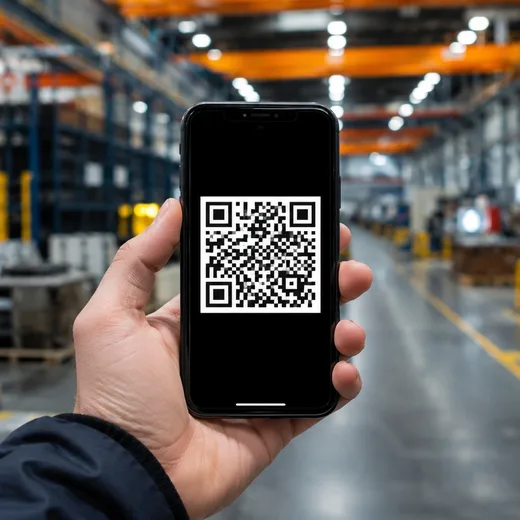
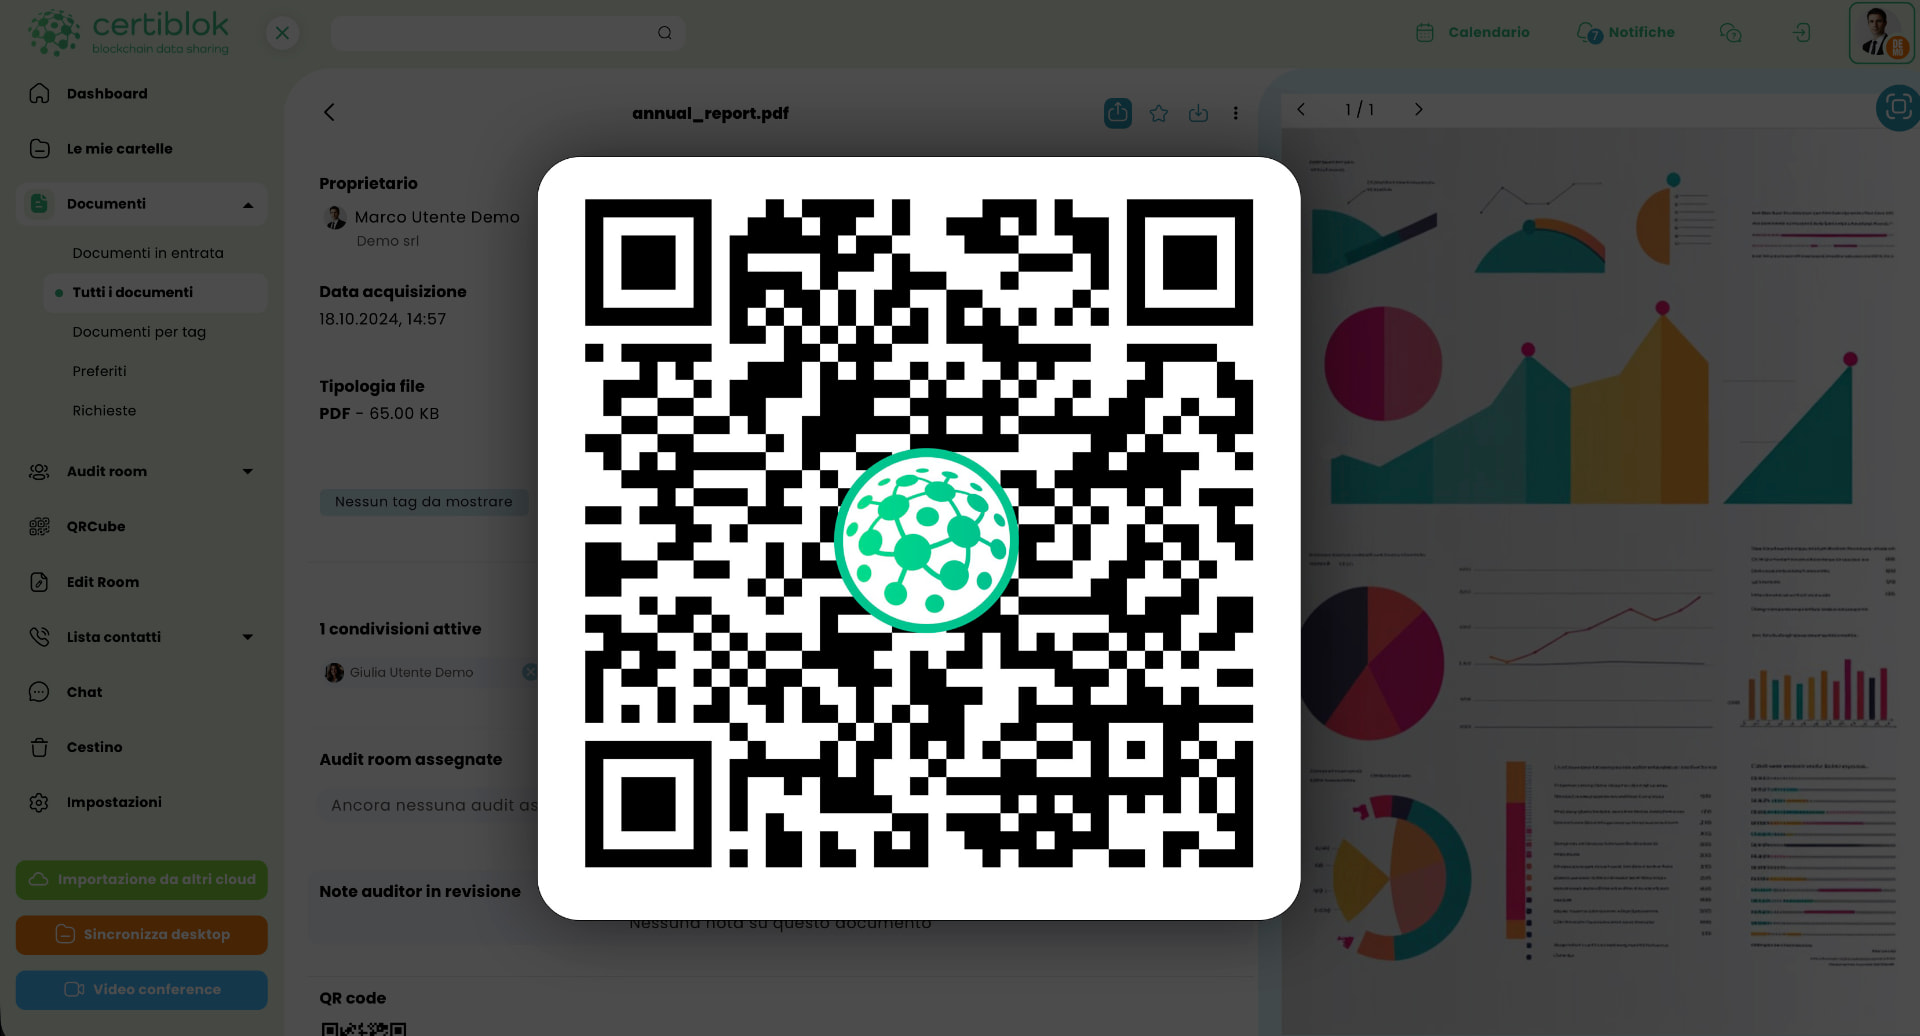
QRcube® erzeugt einen einzigartigen QR-Code für jedes Produkt, jede Maschine oder jede Charge: Dahinter verbirgt sich die vollständige technische Akte, immer aktuell und versionsverfolgt. Prüfer, Kunden und Techniker erreichen die aktuelle Version mit einem Klick – keine E-Mails, keine veralteten PDFs.
QR scannen. Live-Demo ausprobieren.Dokumente einer echten Maschine, ohne App.
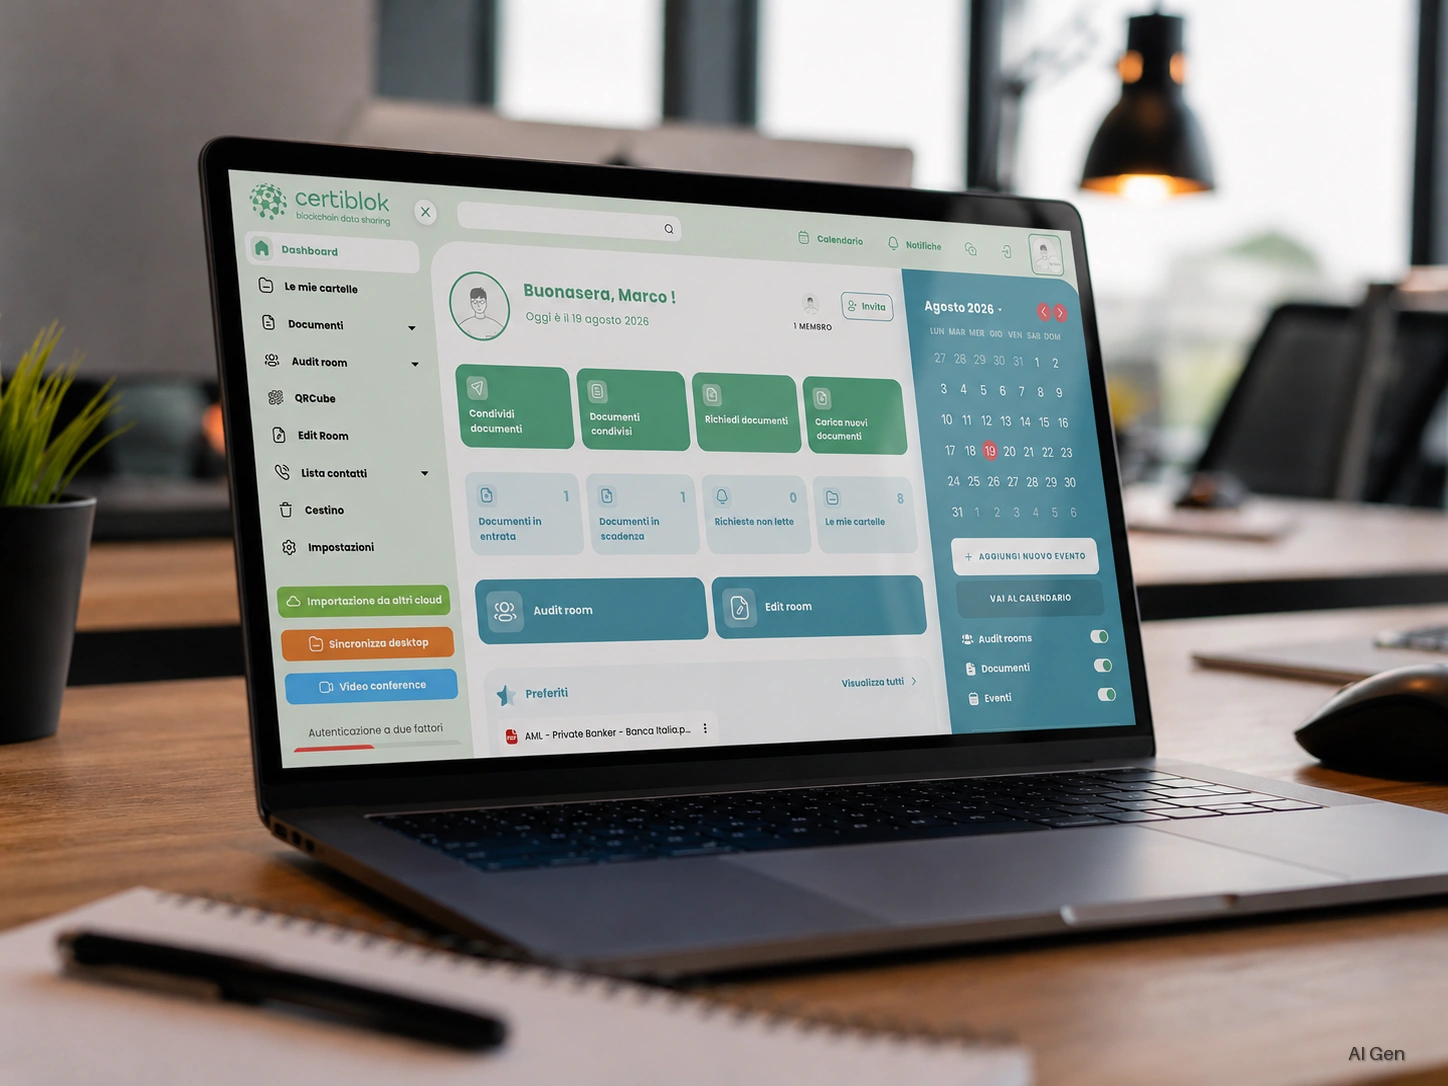
Audit Rooms erstellen Dokumentenräume, die Sie mit einem Ablaufdatum teilen können. Der Prüfer greift nur auf die von Ihnen autorisierten Dateien zu – ohne Ihre Unternehmensanmeldedaten. Der Abschlussbericht ist schreibgeschützt – eine geordnete, nachvollziehbare Dokumentation, die sich als Nachweis in Audits und Prüfungen eignet.
Der SDS Manager automatisiert den gesamten Lebenszyklus von REACH-Sicherheitsdatenblättern: Aktualisierung, Verteilung an Kunden, Empfangsbestätigung und Archivierung mit Versionshistorie. Versandregister für Kontrollen einsehbar. Für SDB im Format der Verordnung (EU) 2020/878.
Ihr zentralisiertes Backup ist genau das bevorzugte Ziel moderner Ransomware. Certiblok fragmentiert jede Datei auf 26.000 Knoten: Wenn Ransomware eine Datei auf Ihrem Computer verschlüsselt und die verschlüsselte Version in Certiblok ankommt, bleibt die vorherige Version erhalten und wiederherstellbar.
Vollständig dokumentierte REST API, Enterprise-SSO mit Microsoft- und Google-Konten, über 50 Endpunkte für Dokumente, Audits und QR Cube. Ferritalia bedient 28.000 Kunden und 11 Konzerngesellschaften ohne manuelle Schritte.
26.000 Knoten. Kein Knoten speichert die ganze Datei. Ihre Dokumente bleiben in Europa: für europäische Kunden, Knoten in der EU per Vertrag.
Maschinenverordnung, REACH, NIS2, GDPR, ISO 27001: Jedes Modul ist auf eine spezifische Verordnung ausgerichtet und nicht nur ein angeheftetes Kontrollkästchen für generischen Speicher.
Audit Rooms erstellen Dokumentenräume in Echtzeit. Wenn der Prüfer kommt, sind Sie bereits vorbereitet – anstatt noch Dateien aus fünf verschiedenen Ordnern zusammenzusuchen.
Dokumentierte REST API, Enterprise-SSO mit Microsoft- und Google-Konten. Certiblok ersetzt nicht Ihr ERP-System: Es fügt eine Compliance-Schicht hinzu.
Vollständig dokumentierte REST API, Enterprise-SSO mit Microsoft- und Google-Konten, über 50 Endpunkte für Dokumente, Audits und QR Cube. Ferritalia bedient 28.000 Kunden und 11 Konzerngesellschaften ohne manuelle Schritte.
Es ist kein technischer Übergang. Es ist ein Paradigmenwechsel in der dokumentarischen Rechenschaftspflicht des Unternehmens.
Ersetzt die Richtlinie 2006/42/EG. Digitale Betriebsanleitungen, zugänglich für die erwartete Lebensdauer der Maschine und mindestens 10 Jahre; technische Unterlagen 10 Jahre aufbewahrt. Die CE-Kennzeichnung wird untrennbar mit der Nachverfolgbarkeit von Dokumenten verbunden.
Pflicht zur Bereitstellung und Aktualisierung von Sicherheitsdatenblättern. In Italien 10.000 bis 60.000 Euro für nicht bereitgestellte SDB (D.Lgs. 133/2009, Art. 10).
Sicherheitspflichten, Meldung von Vorfällen und Rechenschaftspflicht auf Vorstandsebene. Aktivitätsprotokoll als Nachweis für Behörden. Viele europäische Hersteller sind betroffen.
Für 2025 in die NIS-Liste aufgenommene Unternehmen müssen Basismaßnahmen innerhalb von 18 Monaten nach ACN-Mitteilung umsetzen. Welche Dokumentationsnachweise helfen können.
Weiterlesen →ISO-9001-Zertifizierung: die 6 Schritte, von der Gap-Analyse bis zum Abschlussaudit. Ein Praxisleitfaden für …
Weiterlesen →Greifen Sie sicher auf Certiblok zu mit Single Sign-On (SSO) von Google oder Microsoft: einfach, schnell, sic…
Weiterlesen →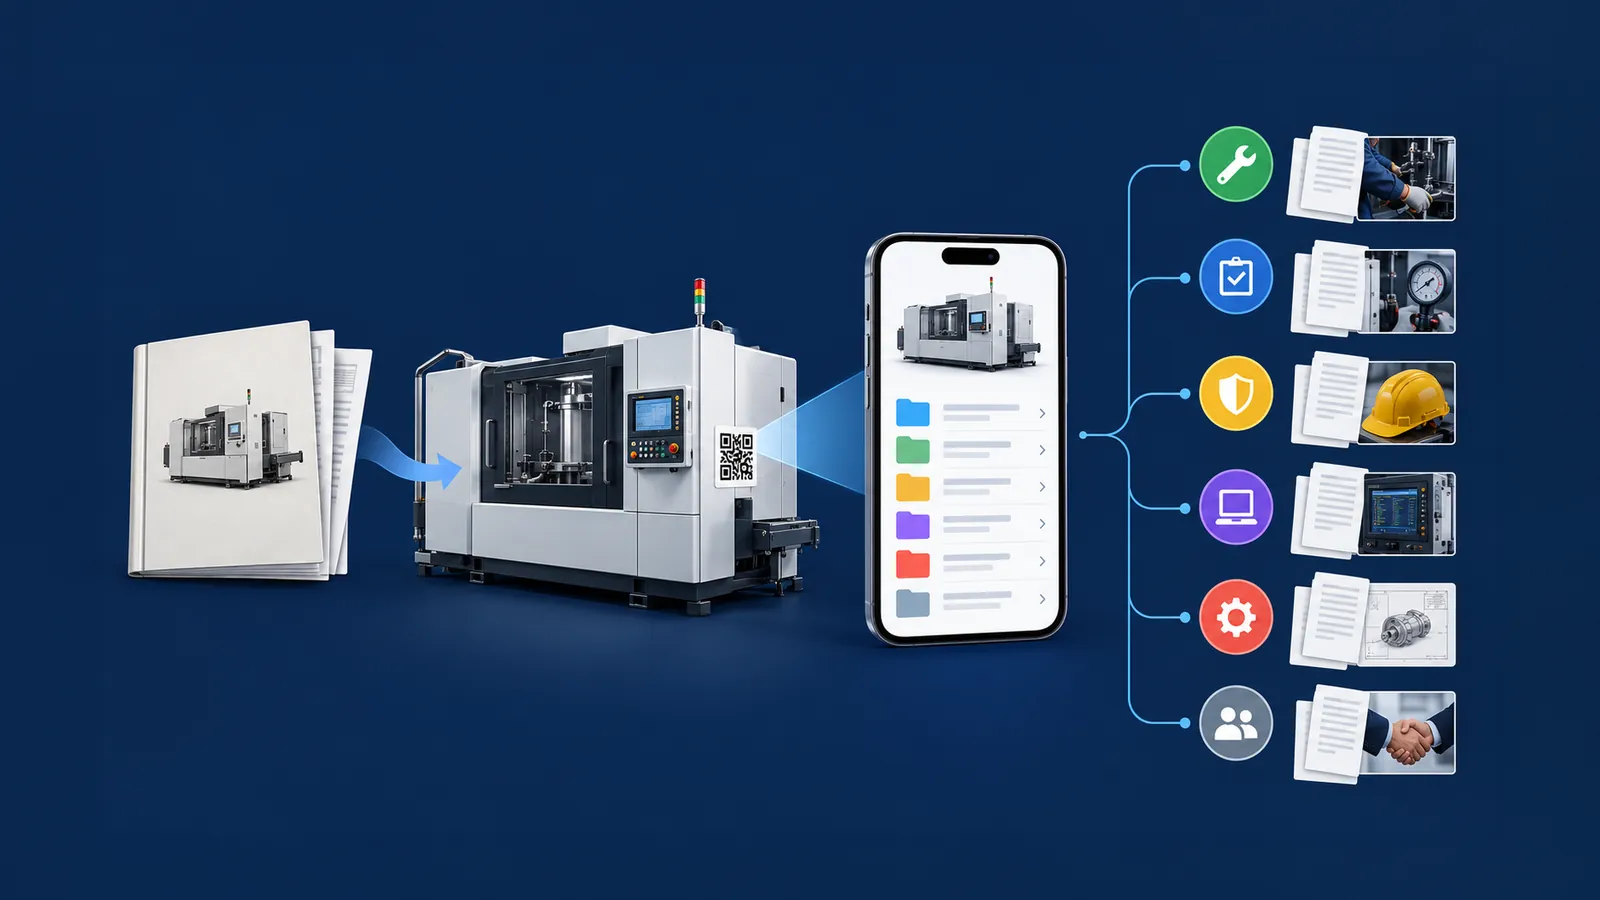
Wartungen, Prüfungen und Änderungen einer Maschine, gesammelt in einer digitalen Akte, die mit dem Typenschil…
Weiterlesen →
Die Verwaltung von Lieferantenaudits erfordert oft die Weitergabe sensibler Dokumente. Die Verwendung von Unt…
Weiterlesen →Möchten Sie dieselben Ergebnisse?
Kostenlos startenKeine Kreditkarte erforderlich · Einrichtung in unter 30 Minuten
Zertifizierungen, Architektur, Hosting. Alles nachprüfbar, keine großen Worte ohne Substanz.
Zertifizierung im Jahr 2025 erhalten. UNI CEI EN ISO/IEC 27001:2024 ist die italienische Übernahme der ISO/IEC 27001:2022, die 11 neue Kontrollen eingeführt hat, darunter Sicherheit von Cloud-Diensten und Threat Intelligence.
Digitale Souveränität als strukturelles Element: für europäische Kunden, Knoten vertraglich an die Europäische Union gebunden.
Der Standard für staatliche Geheimhaltungsstufen. Jede Datei wird mit AES-256 verschlüsselt und in 80 Shards aufgeteilt.
Zugriffs- und Änderungsregister, von der Plattform erfasst. Geordnete und nachvollziehbare Dokumentation, die als Nachweis bei Audits und Prüfungen nützlich ist.
Zeigen Sie uns Ihr Szenario: Wir erstellen eine Demo, die auf Ihre Branche, Ihre Referenzverordnung und Ihren Tech-Stack zugeschnitten ist. Keine generischen Folien.