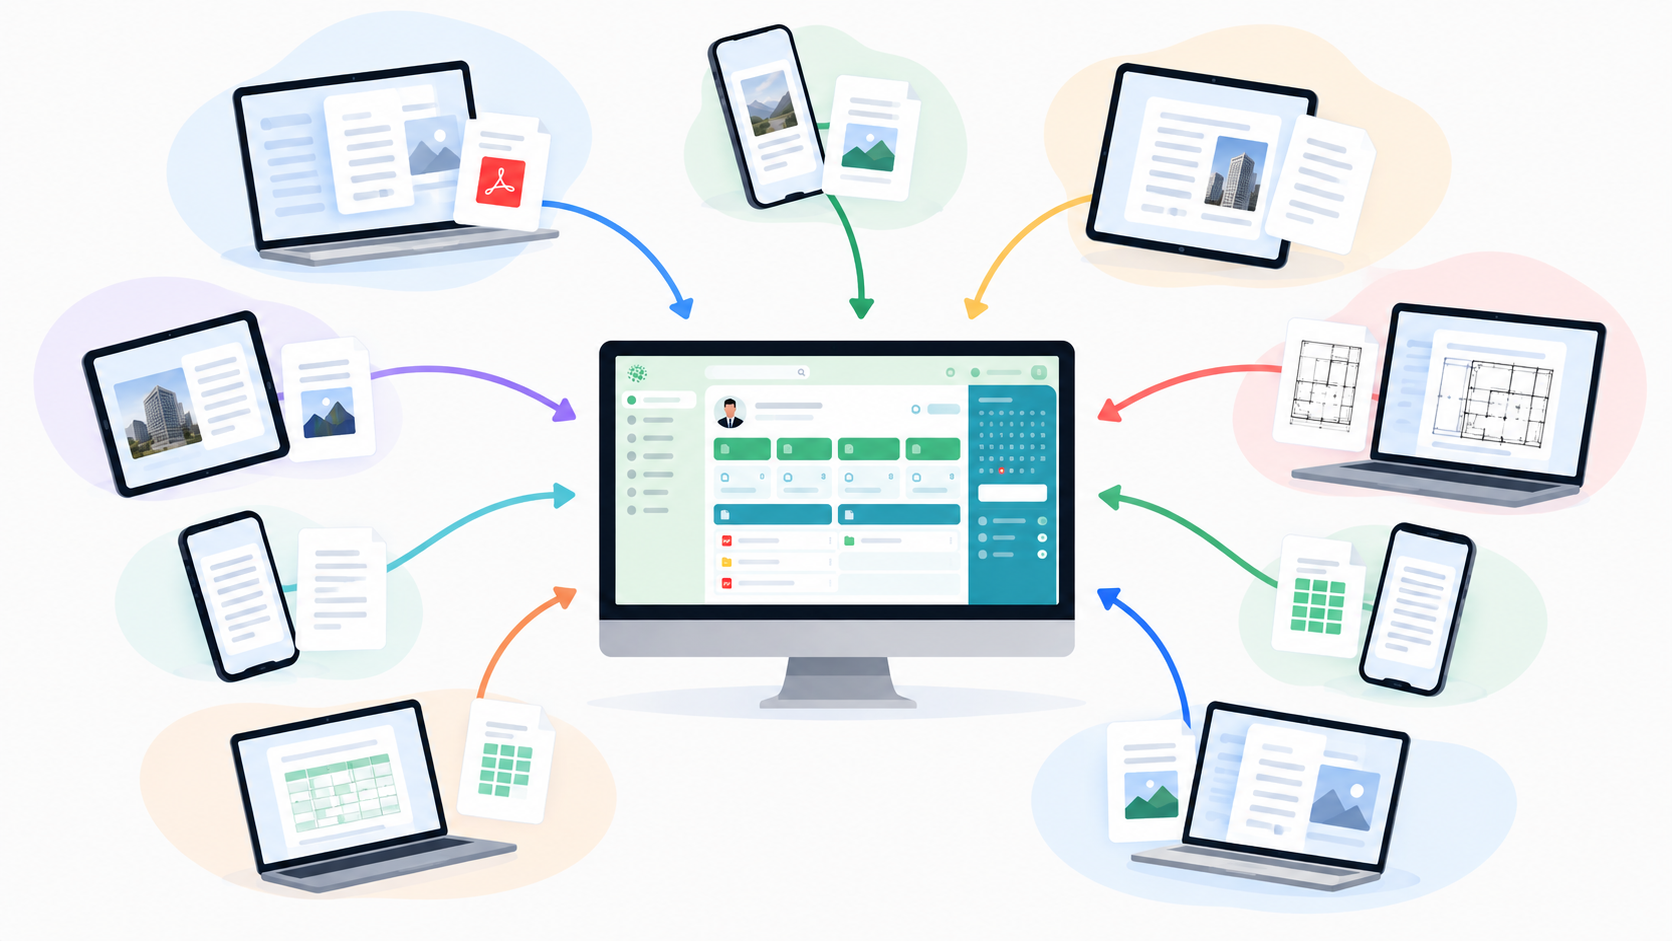
Die automatisierte Dokumentenerfassung von externen Parteien besteht in der Bereitstellung eines verschlüsselten und kontrollierten Upload-Kanals, über den Dritte Dateien ohne Erstellung eines Benutzerkontos übermitteln können. Dieser Workflow macht die Nutzung von E-Mails überflüssig und zentralisiert die Archivierung mit granularen Berechtigungen und lückenloser Rückverfolgbarkeit.
Zusammenfassend:
Die manuelle Verwaltung von Anhängen per E-Mail birgt rechtliche Risiken und führt zur Zersplitterung von Unternehmensinformationen.
Die passive Freigabe ermöglicht Kunden und Lieferanten das Hochladen von Dateien beliebiger Größe, ohne sich auf der Plattform registrieren zu müssen.
Jede hochgeladene Datei wird mit dem AES-256-Algorithmus verschlüsselt und mit vollständiger Versionierung sowie Historie im Unternehmensarchiv organisiert.
Die Nachvollziehbarkeit über Logs gewährleistet die Einhaltung der Sicherheitsanforderungen gemäß Artikel 32 der Datenschutz-Grundverordnung.
Die Integration automatisierter Workflows verkürzt die Bearbeitungszeiten bei der Lieferantenqualifizierung und Audit-Vorbereitung.
Welche Risiken birgt die Dokumentensammlung per E-Mail?
In den Einkaufs-, Qualitäts- und Verwaltungsabteilungen vieler Fertigungs- und Dienstleistungsunternehmen erfolgt die regelmäßige Erfassung von Nachweisen, Versicherungspolicen und technischen Zertifikaten nach wie vor über E-Mail-Nachrichten. Diese betriebliche Praxis weist offensichtliche strukturelle Grenzen auf. Sendet ein Lieferant den Nachweis der Beitragsentrichtung (DURC) oder eine Konformitätserklärung als Anhang, passiert die Datei ungeschützte Zwischenserver und wird im Postfach des jeweiligen Mitarbeiters dupliziert.
Überschreitet der Anhang die standardmäßig von Mailservern zugelassene Dateigröße, weichen Lieferanten auf Drittanbieter für temporäre Datentransfers aus. Diese Links laufen nach wenigen Tagen ab, was zu fehlerhaften Verknüpfungen und zum Verlust des Originaldokuments führt. Zudem gibt es keinerlei Gewähr für die Integrität des Absenders oder die Abwesenheit von Schadcode im übermittelten Archiv.
Aus regulatorischer Sicht verlangt die Verordnung (EU) 2016/679 des Europäischen Parlaments und des Rates geeignete technische Maßnahmen zum Schutz der Vertraulichkeit und Integrität der verarbeiteten personenbezogenen Daten (Artikel 32). Der Empfang von Ausweisdokumenten, Verträgen oder Gesundheitsbescheinigungen über gemeinsam genutzte E-Mail-Postfächer verstößt gegen die Grundprinzipien der Datenminimierung und der Zugangskontrolle. Für Unternehmen, die Artikel 26 des italienischen Gesetzesdekrets Nr. 81 vom 9. April 2008 unterliegen, zieht die versäumte rechtzeitige Überprüfung der technisch-beruflichen Eignung von Lieferanten anhand aktueller Unterlagen empfindliche direkte Sanktionen für den Auftraggeber nach sich.
Wie funktioniert die passive Freigabe im Dokumentenmanagement?
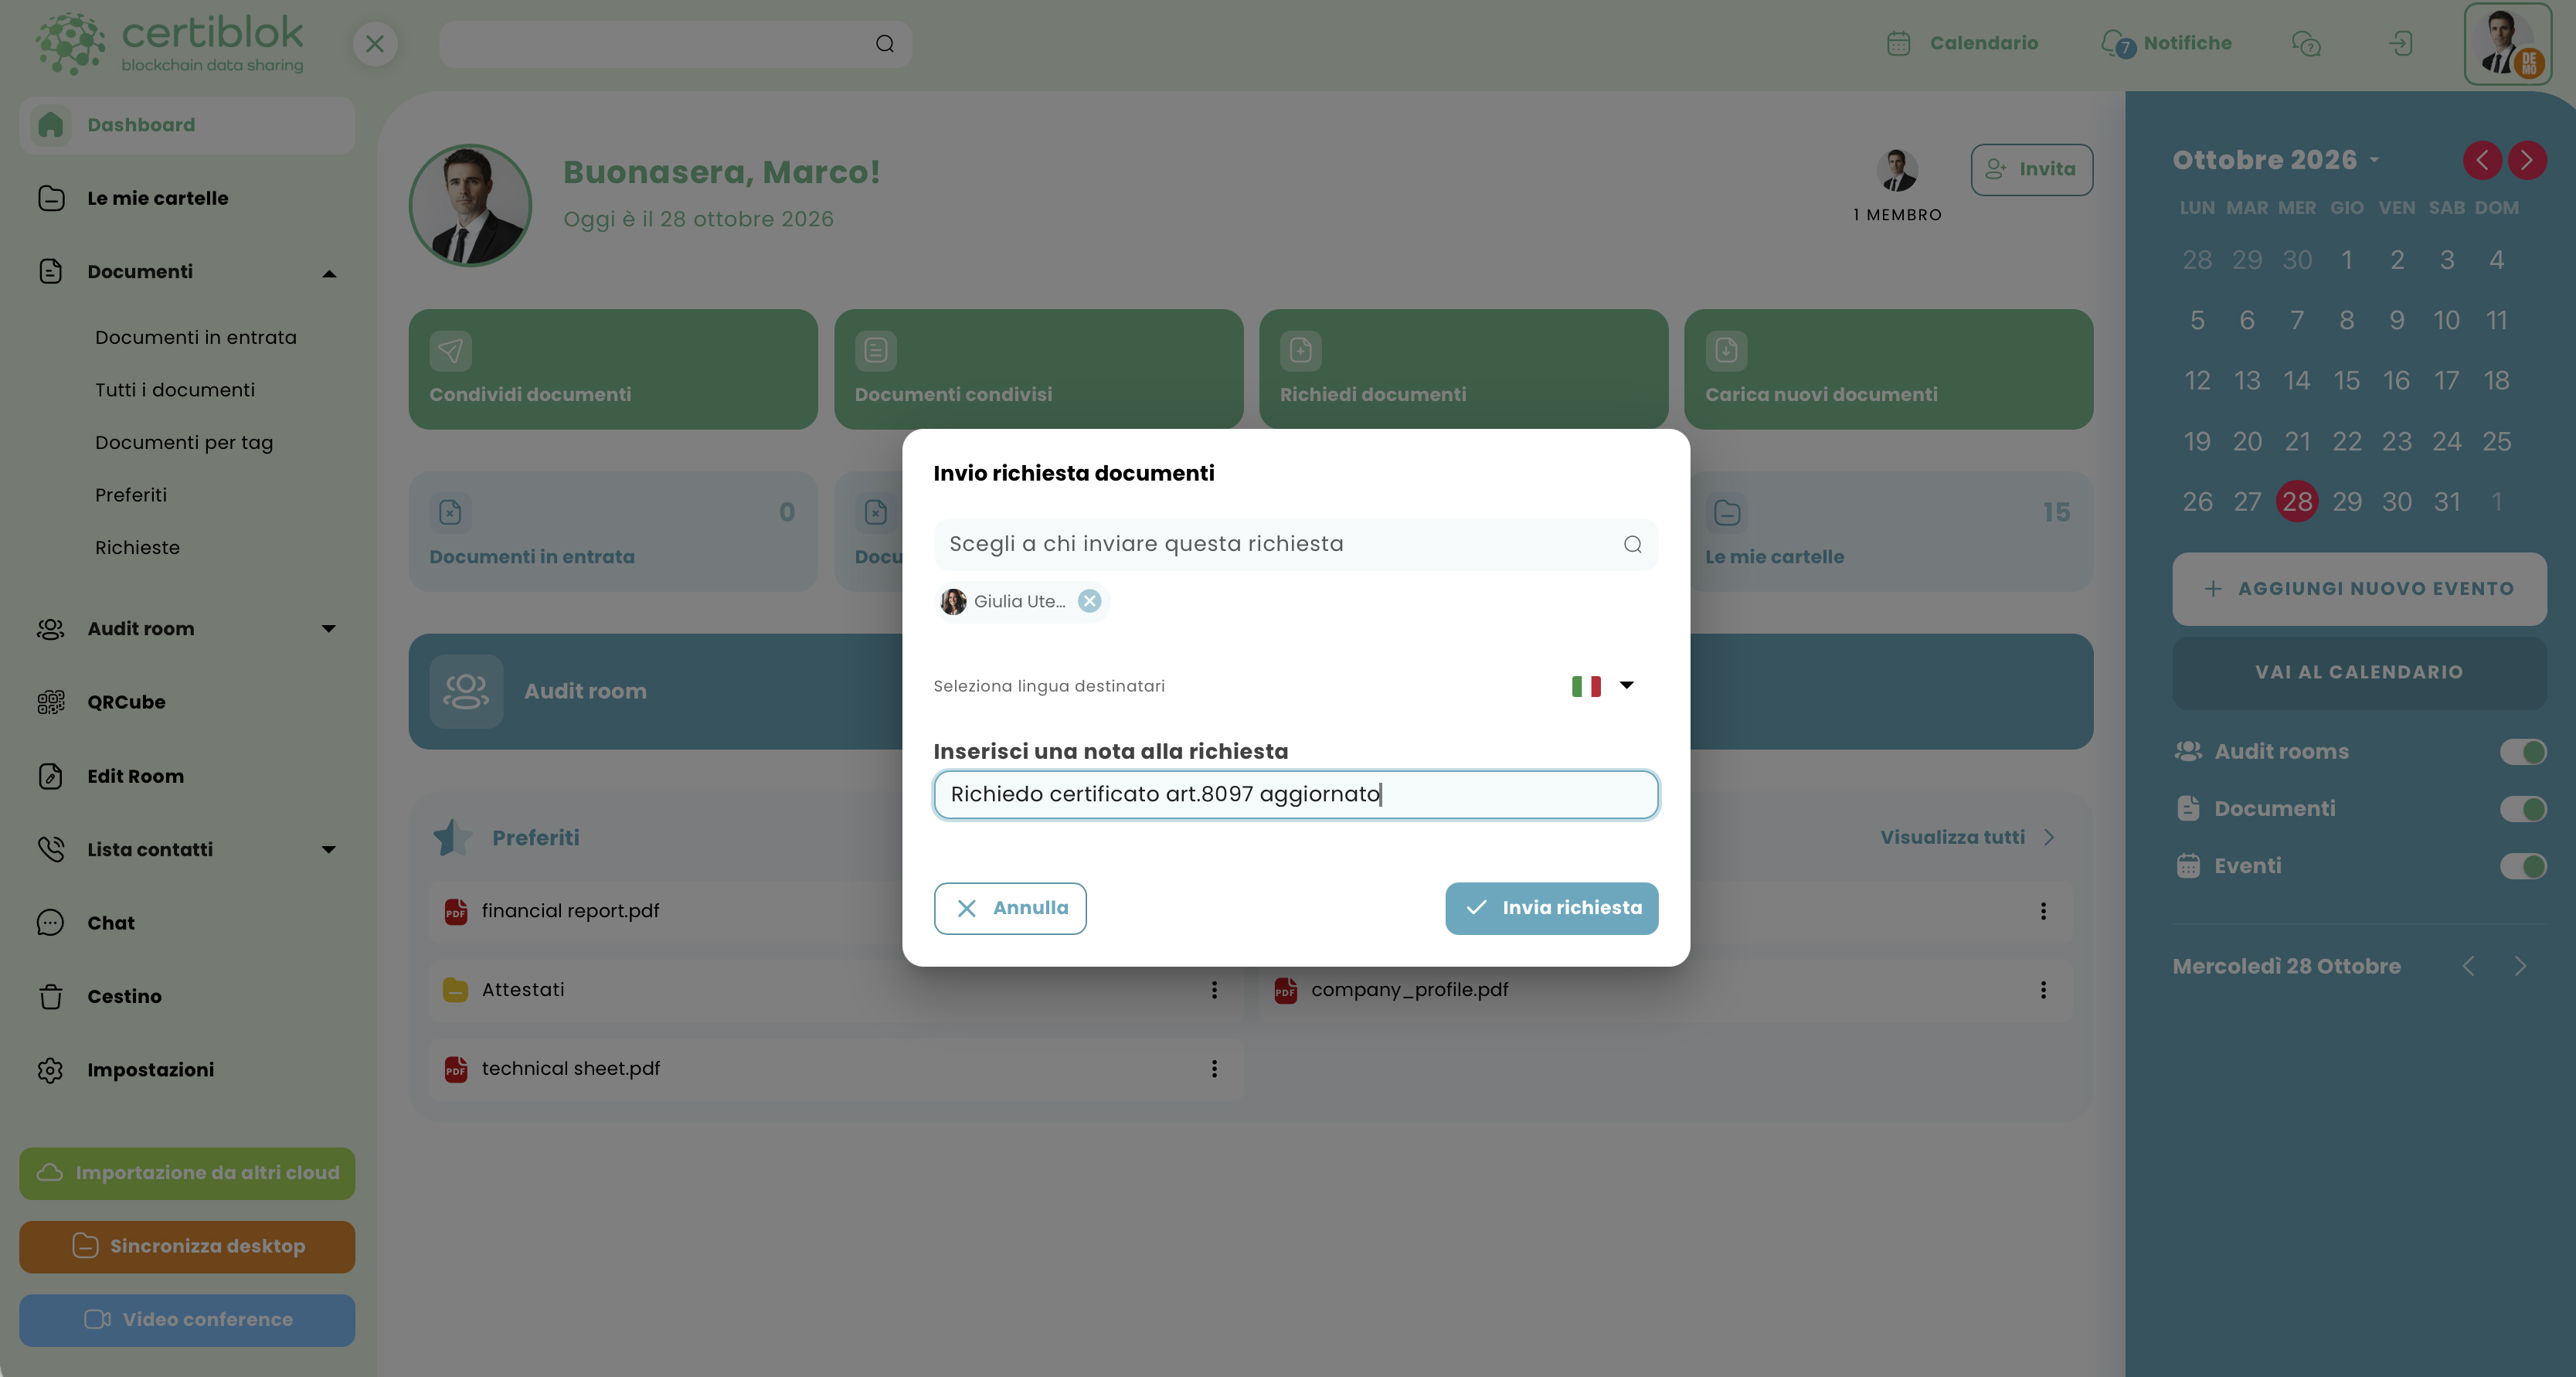
Die passive Freigabe kehrt das traditionelle Paradigma der Dokumentenerfassung um. Anstatt passiv auf ungeordnete E-Mails zu warten, generiert das Unternehmen eine spezifische Dokumentenanforderung direkt über die Verwaltungsplattform. Der externe Empfänger erhält einen sicheren Link, über den er die angeforderten Dateien hochladen kann – ohne Abonnements abschließen oder Zugangsdaten erstellen zu müssen.
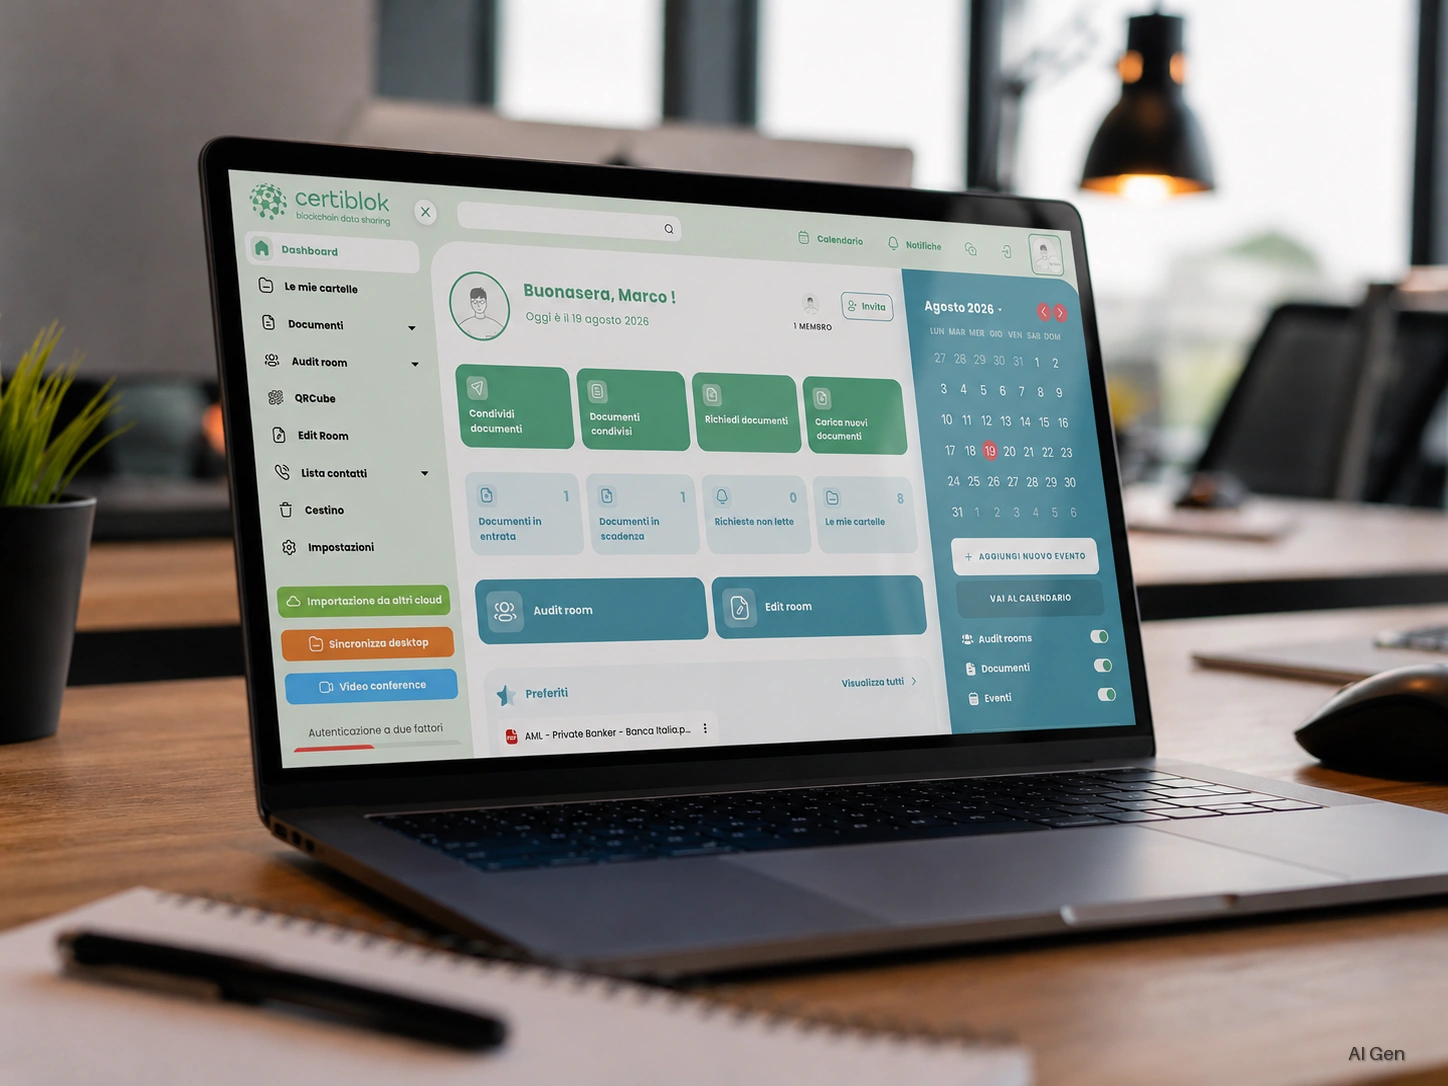
Über das Freigabemodul von Certiblok® wählt der Administrator den Zielordner oder den erwarteten Dokumenttyp aus. Die Plattform stellt einen verschlüsselten Zugangspunkt bereit, in den der Lieferant oder Kunde seine Dateien per Drag-and-Drop hineinzieht. Es gibt keine Einschränkungen hinsichtlich der Gesamtgröße der Pakete, wodurch das durch herkömmliche SMTP-Protokolle auferlegte Limit von Grund auf beseitigt wird.
Dieser Mechanismus lässt sich über die Funktionen unserer Plattform für die sichere Dokumentenverwaltung und -freigabe in die Arbeitsabläufe integrieren. Der Eingang des Dokuments löst in Echtzeit interne Benachrichtigungen für die Prozessverantwortlichen aus, wodurch telefonische Nachfragen und ständiger E-Mail-Verkehr zur Bestätigung der Zustellung entfallen.
Welche operativen Unterschiede bestehen zwischen E-Mail und passiver Freigabe?
Die folgende Übersicht verdeutlicht den operativen Unterschied zwischen der herkömmlichen Methode über Postfächer und dem Modell der strukturierten passiven Freigabe:
Operativer ParameterErfassung per E-MailPassive Freigabe mit CertiblokRegistrierung externer BenutzerNicht erforderlichKeine Registrierung erforderlichDateigrößenbeschränkungenIn der Regel über 15 oder 25 MB blockiertKeine Beschränkung der DateigrößeVerschlüsselung von ruhenden DatenAbhängig vom lokalen Client, oft nicht vorhandenVerschlüsselung mit AES-256-Algorithmus in einem dezentralen NetzwerkVersionszuweisungManuell durch Umbenennung der DateiAutomatisch über das Modul DRM® & ArchivioÄnderungshistorieÜber verschiedene E-Mail-Threads verstreutNachverfolgt und in Echtzeit einsehbarAblaufdatum von DateienManuelle Überwachung über TabellenkalkulationenBenachrichtigungen und Warnungen bei bevorstehendem Ablauf
Wie lassen sich Sicherheit und Rückverfolgbarkeit der empfangenen Dateien gewährleisten?
Die Sicherheit eingehender Dokumente kann sich nicht auf eine einfache Virenprüfung beschränken. Wenn ein Lieferant ein technisches Dokument, eine Bilanz oder ein Zertifikat auf Certiblok® hochlädt, wird die Datei mit dem AES-256-Algorithmus verschlüsselt und in 80 separate Fragmente aufgeteilt. Kein einzelner Knoten speichert das gesamte Dokument.
Diese 80 Fragmente werden nach dem Zufallsprinzip über ein globales Netzwerk mit 26.000 Speicherknoten verteilt. Bei europäischen Unternehmen verbleiben die Fragmente ausschließlich auf Knoten innerhalb der Europäischen Union, wodurch die vollständige Einhaltung der durch die DSGVO vorgeschriebenen Datenresidenz gewährleistet wird. Die Infrastruktur setzt auf ein Redundanzsystem auf Basis von Reed-Solomon-Codes: Um das vollständige Dokument in seiner Originalform wiederherzustellen, genügen beliebige 29 von 80 Fragmenten. Diese Architektur stellt sicher, dass die Daten selbst bei mehrfachen Ausfällen in der Netzwerkinfrastruktur intakt und zugänglich bleiben.
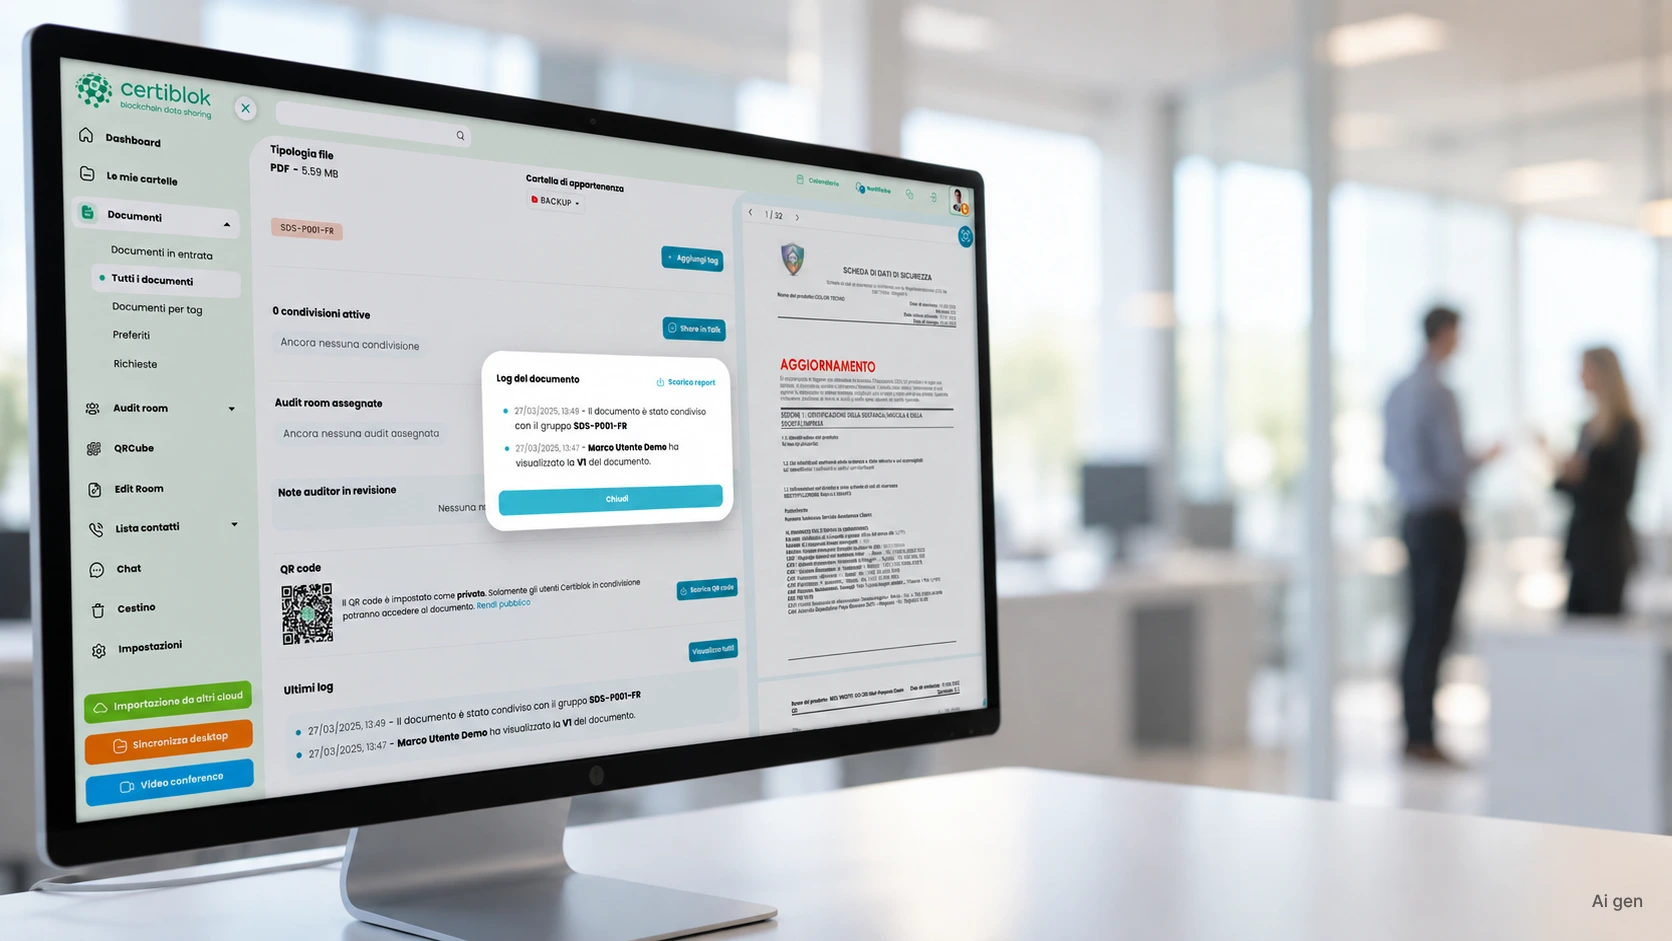
Auf Ebene der logischen Kontrolle weist das Modul DRM® & Archivio (Document Relationship Management) jeder neu hochgeladenen Datei einen unveränderlichen Identifikationsdatensatz zu. Dabei werden Eigentümer, Upload-Datum, Zugriffshistorie und die reguläre Gültigkeitsdauer des Dokuments erfasst. Lädt ein Lieferant ein aktualisiertes Zertifikat zu einer früheren Übermittlung hoch, überschreibt das System die Daten nicht: Es erstellt eine neue Version, während frühere Versionen archiviert und jederzeit abrufbar bleiben. Bei externen Cyberangriffen wie Ransomware bleibt die vorherige Version selbst dann vollständig erhalten und jederzeit wiederherstellbar, wenn eine Datei auf dem lokalen Computer des Benutzers verschlüsselt und auf die Plattform hochgeladen wird.
Wie wirkt sich die Dokumentenautomatisierung auf behördliche Prüfungen und Audits aus?
Die Dokumentenstreuung zeigt sich in ihrer ganzen Tragweite bei Qualitäts-, Sicherheits- oder Umwelt-Compliance-Audits. Das Auffinden von Konformitätsbescheinigungen von Subunternehmern oder technischen Datenblättern von Materialien aus uneinheitlichen Archiven erfordert tagelange Arbeit mit geringer Wertschöpfung.
Die Organisation der Dokumentenerfassung an der Quelle über strukturierte Workflows macht Audits zu einem reibungslosen Prozess. Reale Daten bestätigen dies: Ein strukturiertes Archiv ermöglicht eine Reduzierung der Auditzeit um 40 % im Vergleich zu papierbasierter oder unorganisierter Verwaltung. Das im verarbeitenden Gewerbe tätige Unternehmen SOMIN Srl verzeichnete eine Reduzierung der Audit-Vorbereitungszeit um 65 % und bestand drei aufeinanderfolgende Prüfungen direkt beim ersten Durchlauf.
Innerhalb von Certiblok® können die erfassten Dokumente direkt mit einem Audit Room verknüpft werden. Dieser virtuelle Raum ermöglicht es, externen Prüfern und Auditoren selektiven Zugriff ausschließlich auf autorisierte Dateien zu gewähren, ohne interne Netzwerk-Anmeldedaten bereitstellen oder Archive duplizieren zu müssen. Der Auditor sieht stets die aktuellen Dokumente ein und erhält nach Abschluss der Prüfung einen detaillierten schreibgeschützten Bericht.
Die Einführung der passiven Freigabe ermöglicht es dem Unternehmen, eine fragmentierte bürokratische Pflicht in einen geschützten, kontrollierten und für Dritte sofort überprüfbaren Geschäftsprozess zu verwandeln.
Wenn Sie die Dokumentenerfassung von Kunden und Lieferanten strukturieren und gleichzeitig die Risiken von E-Mail-Anhängen eliminieren möchten, fordern Sie über die Kontaktseite ein Informationsgespräch mit unserem technischen Team an.