Für Unternehmen, die 2025 in die NIS-Liste aufgenommen werden, läuft die Frist zur Umsetzung grundlegender Sicherheitsmaßnahmen im Oktober 2026 ab, 18 Monate nach Erhalt der ACN-Mitteilung. Es gibt keine einheitliche Frist zum 31. Oktober: Jedes Unternehmen muss das Datum seiner eigenen Mitteilung überprüfen. Eine Risikoanalyse, eine Richtlinie zur Incident-Behandlung und ein Plan zur Betriebskontinuität sind nicht ausreichend, wenn die vorgesehenen Maßnahmen nicht umgesetzt werden. Die Maßnahmen müssen in der Praxis angewendet werden: Richtlinien und Dokumente helfen, reichen aber allein nicht aus, um deren Umsetzung zu belegen.
Das Gesetzesdekret 138/2024 setzt die NIS2-Richtlinie in Italien um. Die von der ACN veröffentlichten Basisspezifikationen geben die umzusetzenden Maßnahmen vor, mit Fristen, die an die Aufnahme-Mitteilung gebunden sind. Ein Unternehmen kann einen perfekten Zugriffsmanagementplan verfasst haben und dennoch weiterhin Anmeldeinformationen in einem Unternehmens-Chat teilen. Bei einer Überprüfung können Richtlinien und Nachweise ihrer Umsetzung gemeinsam geprüft werden: Logs und Register helfen, die durchgeführten Aktivitäten zu rekonstruieren.
Was sich im Oktober 2026 ändert
Für Unternehmen, die 2025 in die Liste aufgenommen wurden, ist die Pflicht zur Meldung signifikanter Basis-Vorfälle seit Januar 2026 in Kraft. Die grundlegenden Sicherheitsmaßnahmen müssen hingegen innerhalb von 18 Monaten nach der Aufnahme-Mitteilung umgesetzt werden: Für viele läuft die Frist im Oktober 2026 ab, der genaue Tag hängt jedoch von der erhaltenen Mitteilung ab. Für Unternehmen, die 2026 erstmals aufgenommen werden, gibt die ACN andere Fristen an, darunter Juli 2027 für die Basismaßnahmen. Konsultieren Sie die ACN-Mitteilung zu neuen Unternehmen.
Die Anhänge der ACN-Entscheidung 379907/2025 unterscheiden grundlegende Maßnahmen für wichtige und essenzielle Unternehmen. Sie betreffen Risikomanagement, Sicherheit der Lieferkette, Incident-Management und Zugriffskontrolle. Doch unter jeder Maßnahme steht die gleiche Frage: Wenn ein Inspektor einen Nachweis verlangen würde, könnten Sie ihn in E-Mails, freigegebenen Ordnern und Dateien auf verschiedenen Computern finden?
Maßnahmen, Prüfungen und Sanktionen
Die Sanktionen sind in Artikel 38 des Gesetzesdekrets 138/2024 geregelt. Die Verhängung von Sanktionen hängt von der festgestellten Verletzung, der Kategorie des Unternehmens und den im Dekret vorgesehenen Umständen ab. Eine Dokumentationsplattform ersetzt weder die Bewertung der Pflichten noch vermeidet sie Sanktionen.
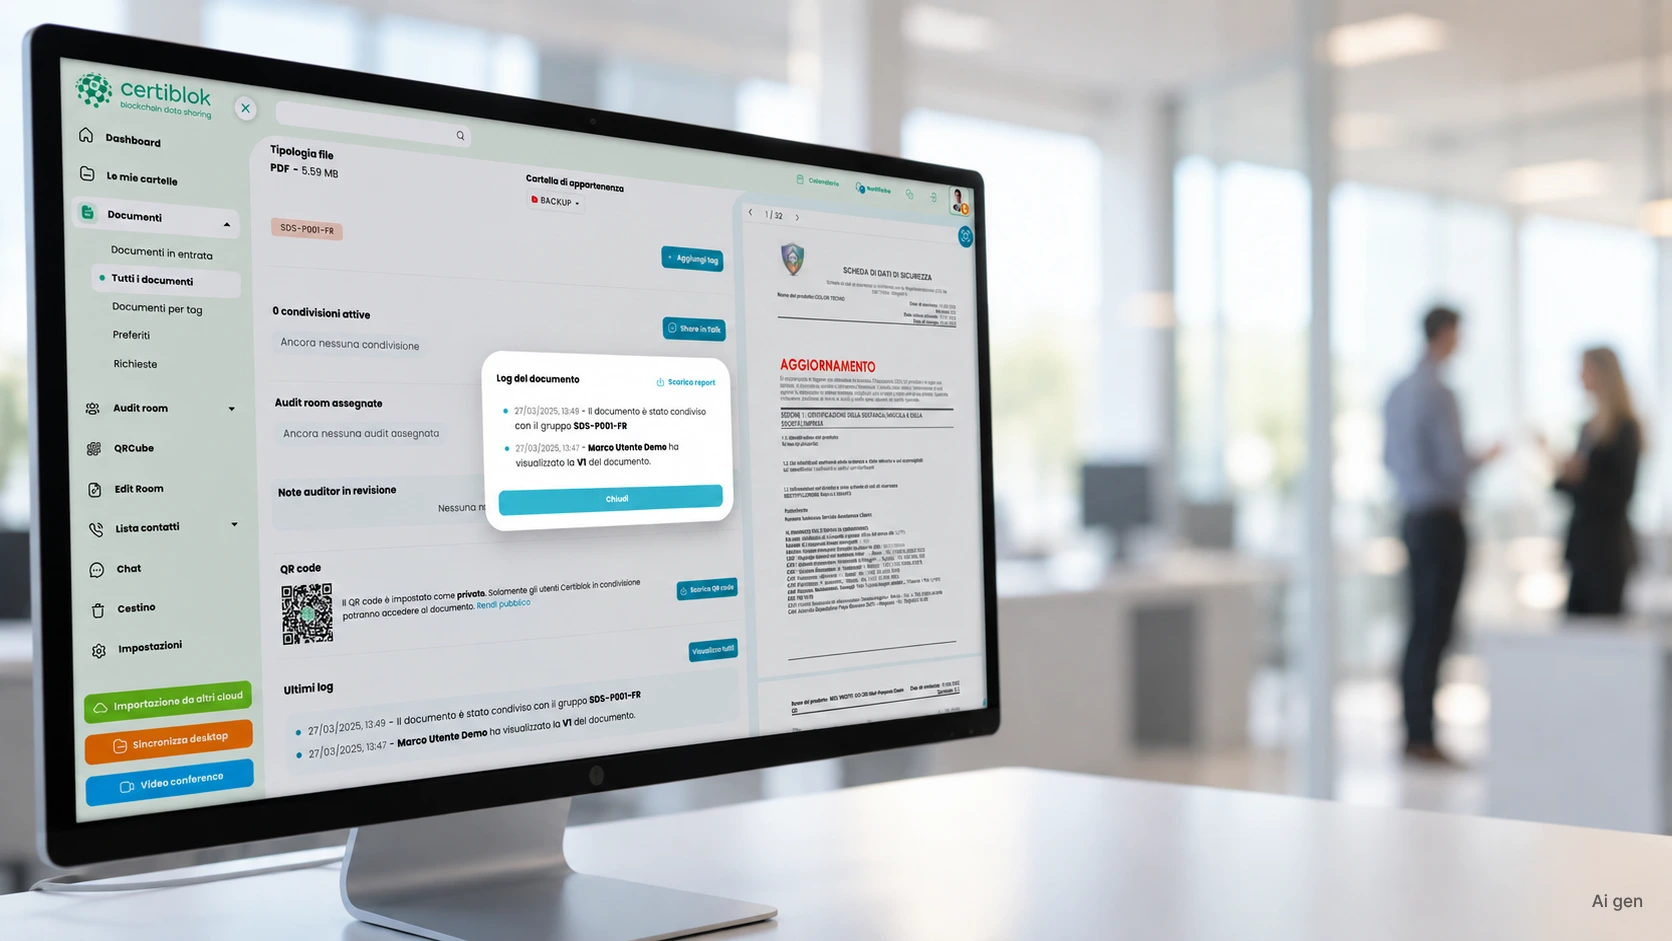
Bei einer Prüfung können relevante Dokumente und Nachweise zu den umgesetzten Maßnahmen angefordert werden. Zugriffs-Logs und Versionshistorien können helfen, die Dokumentenverwaltung zu rekonstruieren. Wenn die Antwort lautet, in Postfächern verschiedener Personen suchen zu müssen, liegt das Problem nicht bei der abstrakten IT-Sicherheit: Es liegt daran, dass die Dokumente, die die geleistete Arbeit belegen, verstreut sind, ohne eine kohärente Spur, wer sie bearbeitet hat.
Warum das Dokumentenarchiv eine fast unbemerkte Schwachstelle ist
Die NIS2-Maßnahmen umfassen auch das Risiko- und Incident-Management. Die Dokumentations-Rückverfolgbarkeit kann nützliche Nachweise liefern: Wo sind die früheren Versionen eines innerhalb eines Jahres dreimal aktualisierten Sicherheitsplans, wer hat diesen Bericht mit einem externen Lieferanten geteilt, wann wurde ein bestimmtes Register zuletzt geöffnet?
Für ein Unternehmen, das diese Dokumente in generischen freigegebenen Ordnern verwaltet, ist die Rekonstruktion dieser Historie im Oktober, unter Inspektion, eine manuelle, langsame und oft unvollständige Aufgabe. Ein Archiv, das automatisch Versionen, Zugriffe und Freigaben verfolgt, erleichtert die Konsultation der verfügbaren Historie. Es ersetzt weder die Risikoanalyse noch die Richtlinien, die ein Unternehmen ohnehin erstellen muss: Es kann nützliche Nachweise zur Überprüfung der umgesetzten Maßnahmen liefern, ohne die Einhaltung der NIS2-Pflichten allein zu belegen.
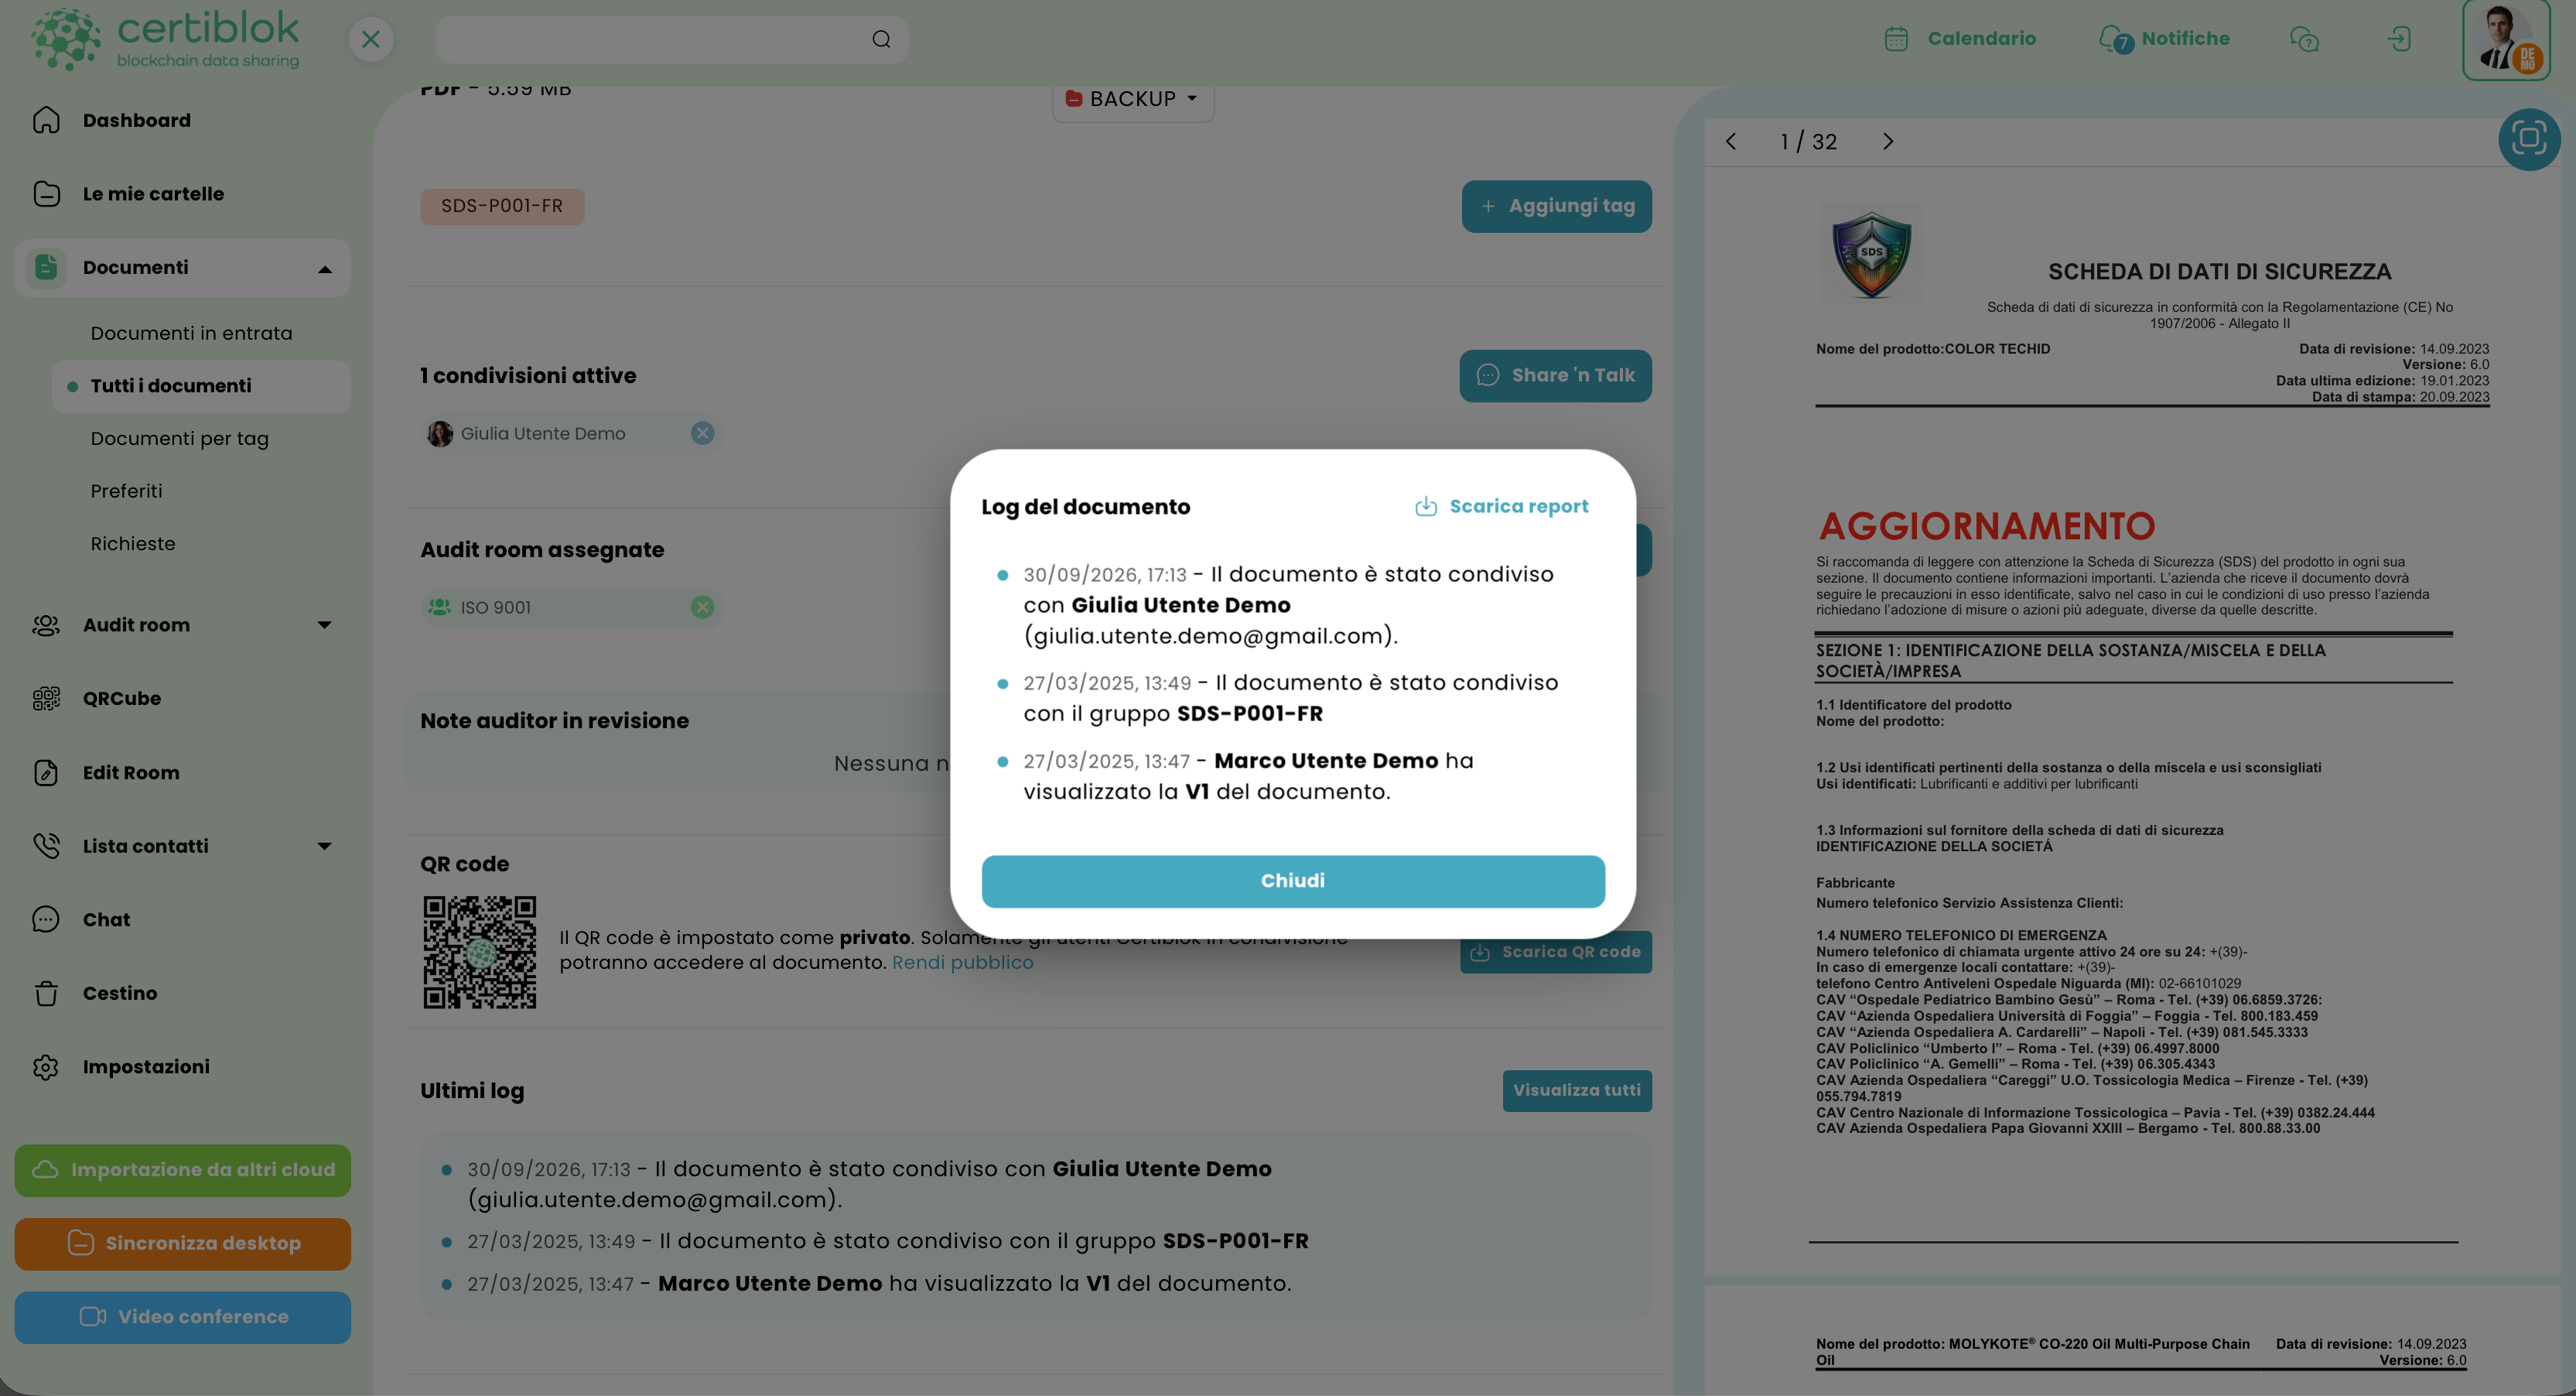
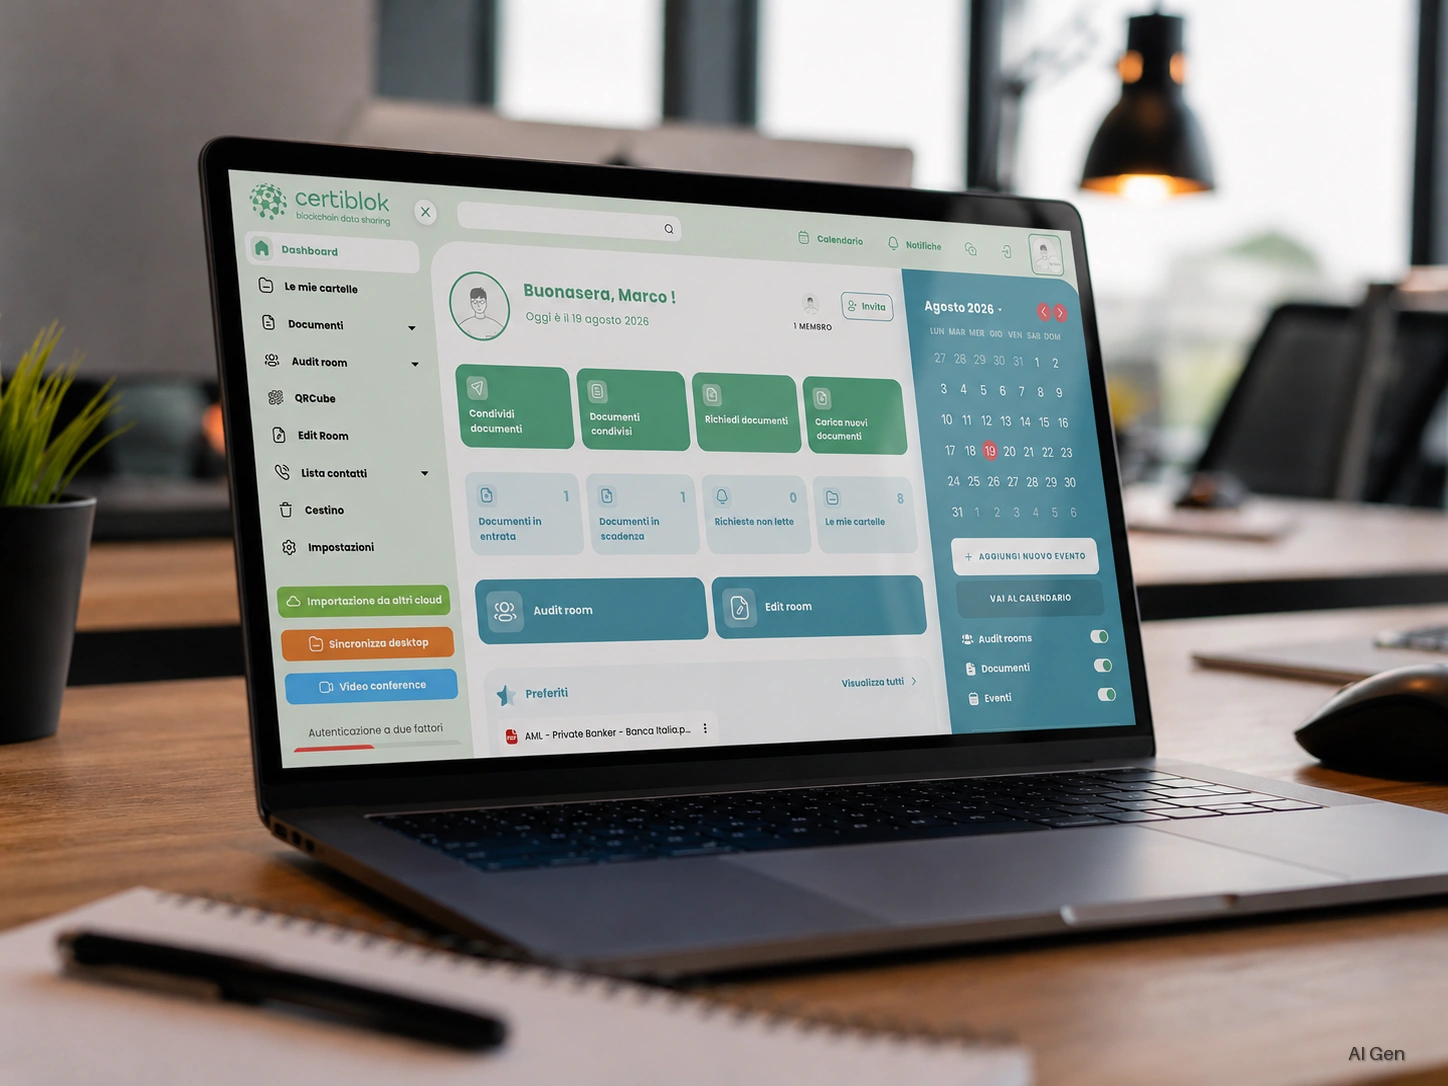
Certiblok® behält mit dem Modul DRM® & Archiv die Historie jeder Dokumentversion mit Datum, Uhrzeit und Bearbeiter sowie den Log jedes Zugriffs. Die Audit Room ermöglicht es, einem Inspektor einen auf die relevanten Dateien beschränkten Dokumentenraum zu öffnen, ohne Unternehmens-Anmeldeinformationen auszuhändigen. Dies sind Elemente, die helfen, die erforderlichen Nachweise zu erbringen: Die Einhaltung der NIS2-Pflichten bleibt jedoch Aufgabe des Unternehmens, nicht etwas, das eine Dokumentenplattform allein garantieren kann.
Was vor der eigenen Frist zu tun ist
Wer zur ersten NIS-Gruppe gehört, muss das Datum seiner ACN-Mitteilung überprüfen und ob die Basismaßnahmen umgesetzt wurden. Dokumentationsnachweise sind eine Hilfe zur Überprüfung, sie ersetzen nicht die Sicherheitsmaßnahmen. Es lohnt sich, für jeden der vom Gesetzesdekret 138/2024 geforderten Bereiche zu fragen: Wenn ein Inspektor dies heute verlangen würde, wer im Unternehmen könnte den Nachweis schnell und von woher beschaffen?
Für einen Überblick über NIS2 und DSGVO lesen Sie was Sie bei einem Cyberangriff wirklich riskieren. Vertiefen Sie sich in das zertifizierte Informationssicherheits-Managementsystem UNI CEI EN ISO/IEC 27001:2024 von Certiblok® und den DORA-Rahmen für den Finanzsektor: Dies sind separate Themen, keine Abkürzungen zur Erfüllung der NIS2.


