6 Schritte zur ISO-9001-Zertifizierung: ein Praxisleitfaden für Unternehmen
ISO-9001-Zertifizierung: die 6 Schritte, von der Gap-Analyse bis zum Abschlussaudit. Ein Praxisleitfaden für Unternehmen.
Weiterlesen →Ist Ihre Dokumentation wirklich bereit für den 20. Januar 2027?
Ab 2027 können Sie die Maschinendokumentation digital übergeben. QRcube® unterstützt die Verwaltung und Aufbewahrung dieser Dokumentation, mit Versionsnachverfolgung und jederzeit verfügbarer Papierversion.
KontaktEs reicht nicht, das Datenblatt einmal zu übergeben: Jede Überarbeitung nach Artikel 31 Absatz 9 müssen Sie unverzüglich an die in den letzten 12 Monaten belieferten Empfänger senden. Verstöße: Bußgelder bis 60.000 €.
Mit dem SDS Manager senden Sie die Datenblätter an Ihre Kunden, verteilen Aktualisierungen an alle Empfänger und dokumentieren jede Übertragung. Vollständig nachvollziehbar, immer konform.
Kontakt
Gianluigi Michelotto ist CEO, CTO und Mitgründer der Certiblok S.r.l. aus Trient (Italien), die die sichere Dokumentenmanagement-Plattform Certiblok entwickelt. Er verantwortet Plattformarchitektur, Informationssicherheit und das nach UNI CEI EN ISO/IEC 27001 zertifizierte Managementsystem. Er schreibt über Dokumentenmanagement, sichere Archivierung, Verschlüsselung, dezentralen Speicher und die Dokumentationspflichten europäischer Vorschriften.
ISO-9001-Zertifizierung: die 6 Schritte, von der Gap-Analyse bis zum Abschlussaudit. Ein Praxisleitfaden für Unternehmen.
Weiterlesen →Greifen Sie sicher auf Certiblok zu mit Single Sign-On (SSO) von Google oder Microsoft: einfach, schnell, sicher und integriert.
Weiterlesen →Eine dezentrale Cloud verschlüsselt Dokumente, teilt sie in Fragmente und verteilt sie auf ein Netz von Knoten, ohne zentrales Archiv als Angriffsziel. So funktioniert es bei Certiblok.
Weiterlesen →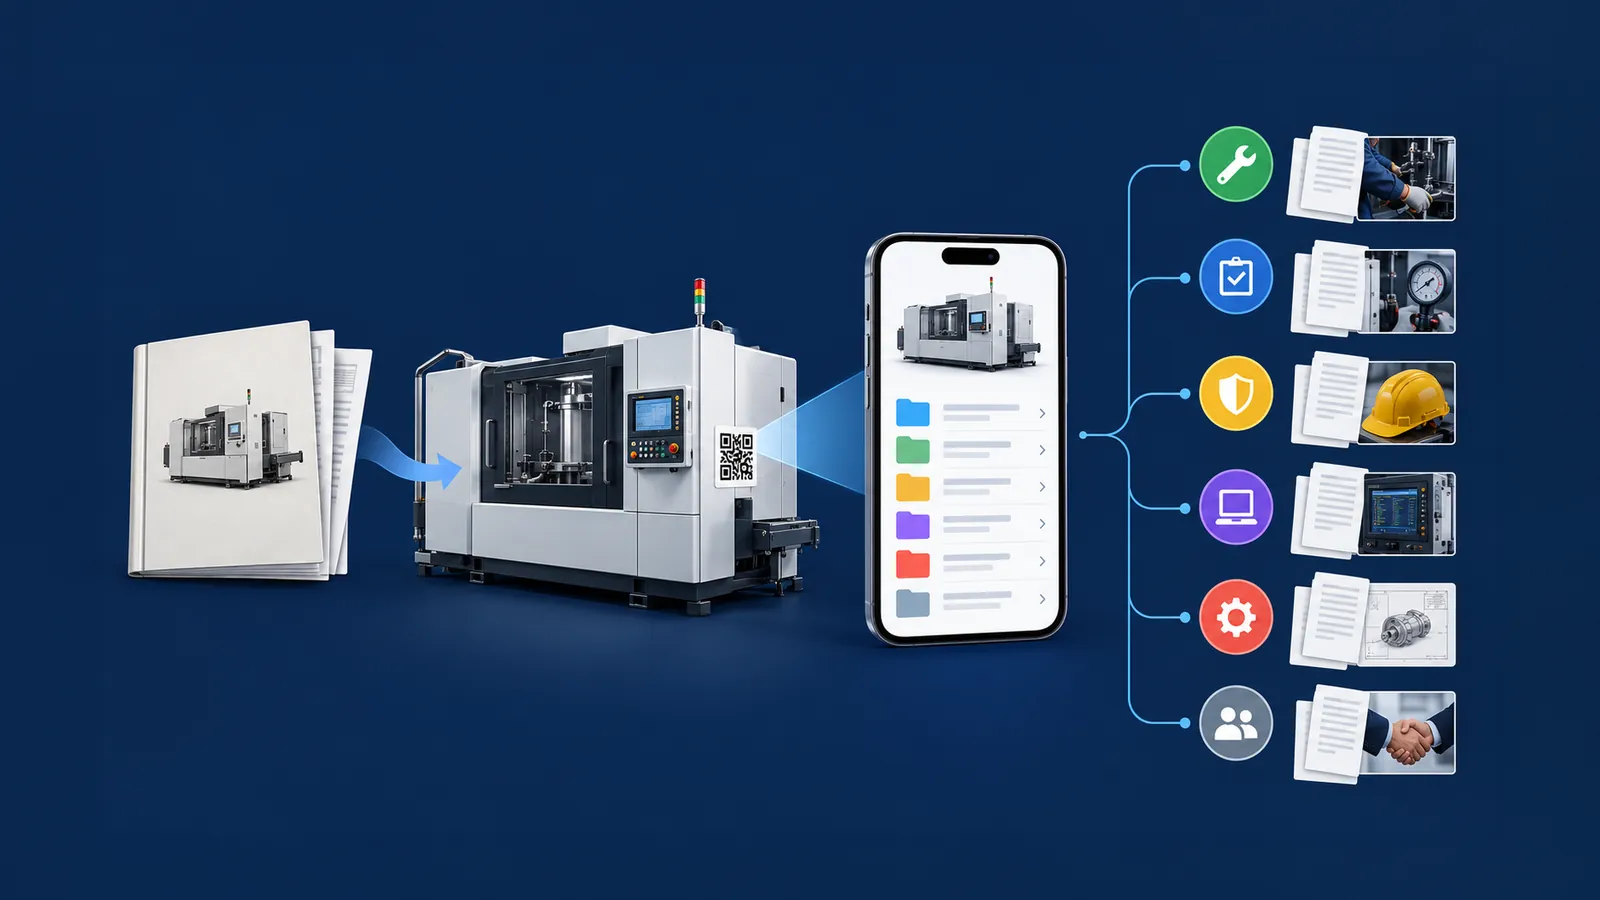
Wartungen, Prüfungen und Änderungen einer Maschine, gesammelt in einer digitalen Akte, die mit dem Typenschild verbunden ist. Was die lebendige Akte ist und wie sie verwaltet wird.
Weiterlesen →
Modellvergleich für 1 TB über 3 Jahre: Schätzungen, Annahmen und Grenzen des Certiblok-Whitepapers von 2024.
Weiterlesen →
Backup ist entscheidend gegen Ransomware, aber ein zentralisierter Ansatz kann es anfällig machen. Erfahren sie, wie dezentrales Backup überlegenen schutz bietet.
Weiterlesen →
Fenster- und Türenhersteller müssen eine wachsende Menge an Dokumenten verwalten: Zertifizierungen, technische Datenblätter, Handbücher. Ein effizientes Dokumentenmanagement ist nicht nur eine Pflicht, sondern ein Wettbewerbsvorteil. In diesem Artikel untersuchen wir, wie man branchenspezifische Dokumente digitalisiert und organisiert, um Compliance und betriebliche Effizienz zu gewährleisten.
Weiterlesen →
Ein Cyberangriff kann Ihr Unternehmen mit hohen Kosten und empfindlichen Strafen schwer treffen. Erfahren Sie, wie NIS2 und DSGVO den Schaden verschärfen und wie Sie sich schützen können.
Weiterlesen →
Erfahren Sie, wie das digitale Rechte-Management (DRM®) für Dokumente von Certiblok Industriegeheimnisse und sensible Informationen schützt und die DSGVO-Konformität für Ihr KMU sicherstellt.
Weiterlesen →
Der EU AI Act definiert das Dokumentenmanagement neu. Erfahren Sie, wie Ihr Unternehmen mit Certiblok Datenintegrität und Compliance in der Ära der Künstlichen Intelligenz gewährleisten kann.
Weiterlesen →
Der Digital Operational Resilience Act (DORA) definiert das ICT-Risikomanagement im Finanzsektor neu. DORA ist nicht nur eine regulatorische Verpflichtung, sondern eine strategische Chance, die digitale Resilienz zu stärken und die ICT-Architektur zu transformieren. DORA zu verstehen und korrekt anzuwenden ist entscheidend, um Sanktionen zu vermeiden und einen Wettbewerbsvorteil zu erzielen.
Weiterlesen →
Eine effiziente und sichere Dateiverwaltung ist für Anwaltskanzleien von entscheidender Bedeutung. Dieser Artikel untersucht Best Practices und technologische Lösungen, um Herausforderungen bei der Sicherheit und Wiederherstellung von Informationen zu bewältigen und so die operative Effizienz zu verbessern und die Privatsphäre der Kunden zu gewährleisten.
Weiterlesen →